 acebond/reversesocks5
Ein einzelner ausführbarer Reverse-SOCKS5-Proxy, geschrieben in Golang.

Reverse-SOCKS5-Proxy in Golang.
Usage of ReverseSocks5.exe:
  -cert string
        Certificate file if using TLS on the server
  -connect string
        Connect address for socks agent address:port
  -k
        Skip TLS certificate verification when using -tls (insecure)
  -key string
        Private key file if using TLS on the server
  -listen string
        Listen address for socks agents address:port (default ":10443")
  -password string
        Password used for SOCKS5 authentication. No authentication required if not configured.
  -psk string
        Pre-shared key for encryption and authentication between the agent and server (default "password")
  -socks string
        Listen address for socks server address:port (default "127.0.0.1:1080")
  -tls
        Connect with TLS instead of TCP, the server must be using certificates
  -username string
        Username used for SOCKS5 authentication
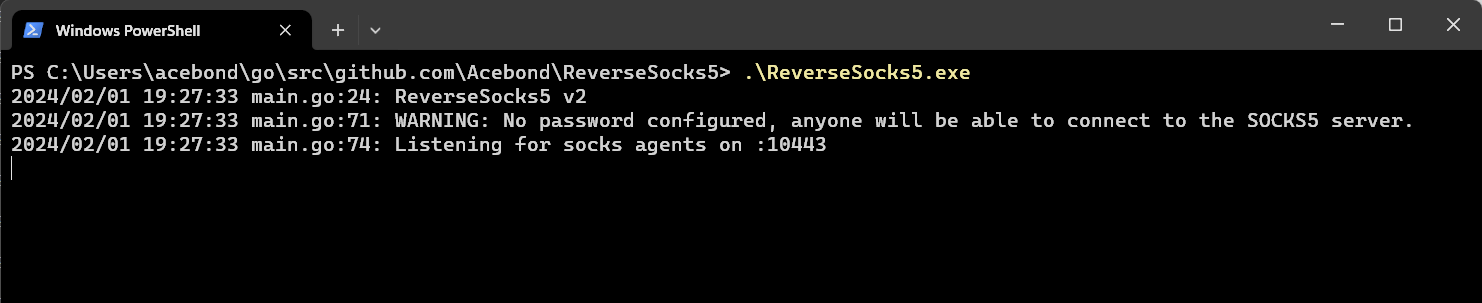 Dadurch wird der SOCKS5-Port auf
127.0.0.1:1080 geöffnet und auf einen Agent auf :10443 gewartet. Beachten Sie, dass der SOCKS5-Port erst zugänglich ist, sobald sich ein Agent verbunden hat.
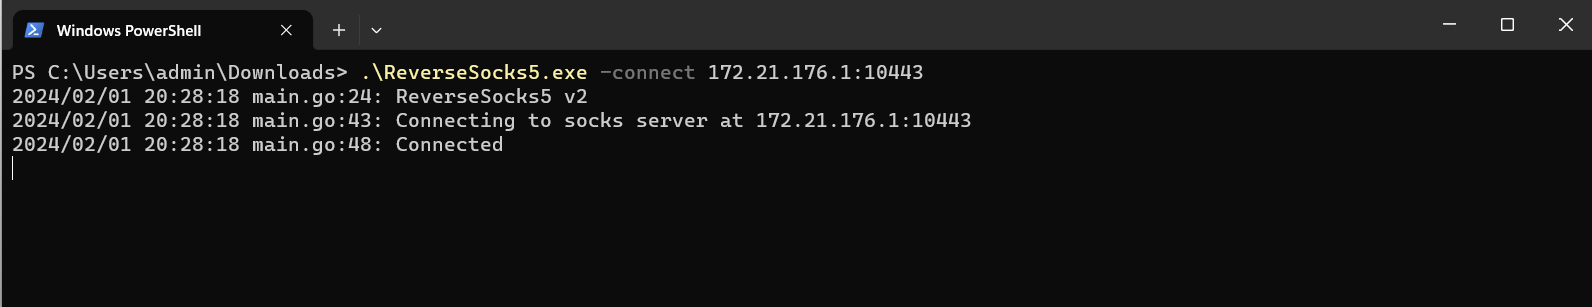 Dadurch wird eine Verbindung zum Server hergestellt und der Agent dient als Ausgangspunkt für den SOCKS5-Datenverkehr, wodurch das interne Netzwerk des Agents effektiv für jeden zugänglich gemacht wird, der auf den SOCKS5-Port auf dem Server zugreifen kann.
Um eine Verbindung mit TLS herzustellen und dabei die Zertifikatsprüfung zu überspringen, verwenden Sie:
ReverseSocks5.exe -connect server:10443 -tls -k
Die Zertifikatsprüfung ist standardmäßig aktiviert. Das Flag -k wirkt sich nur auf TLS-Agent-Verbindungen aus.
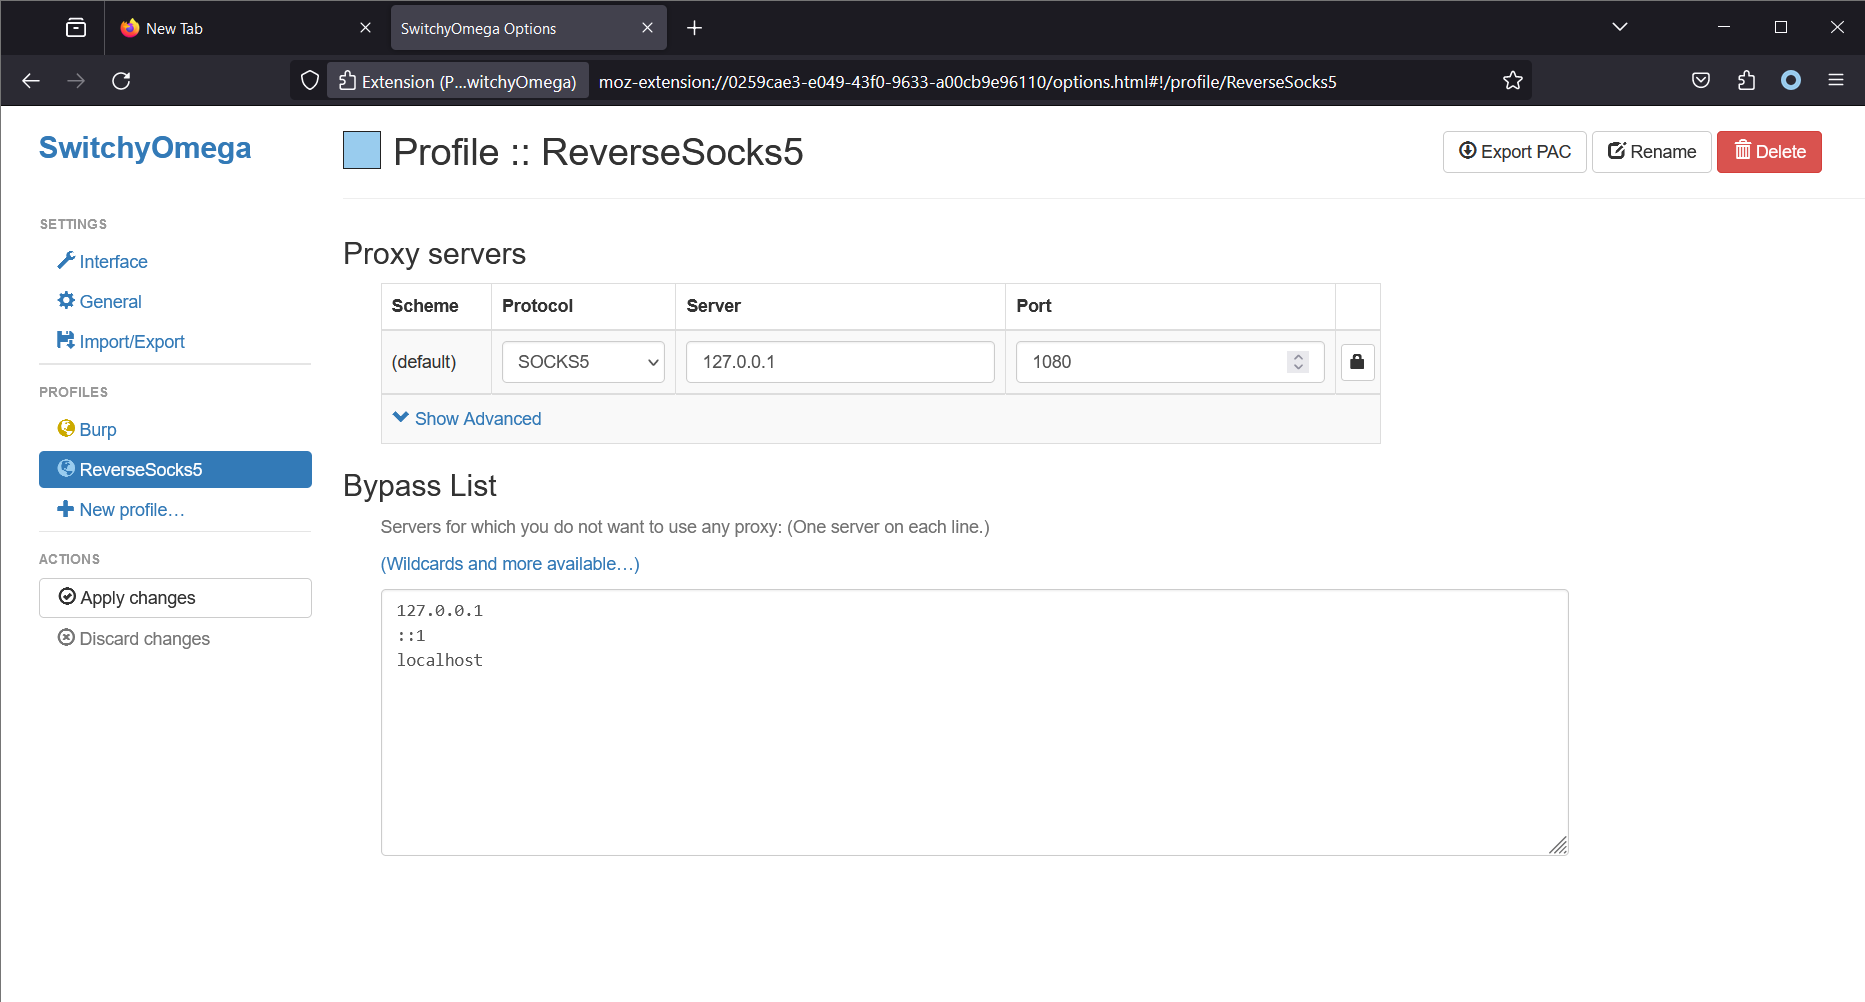
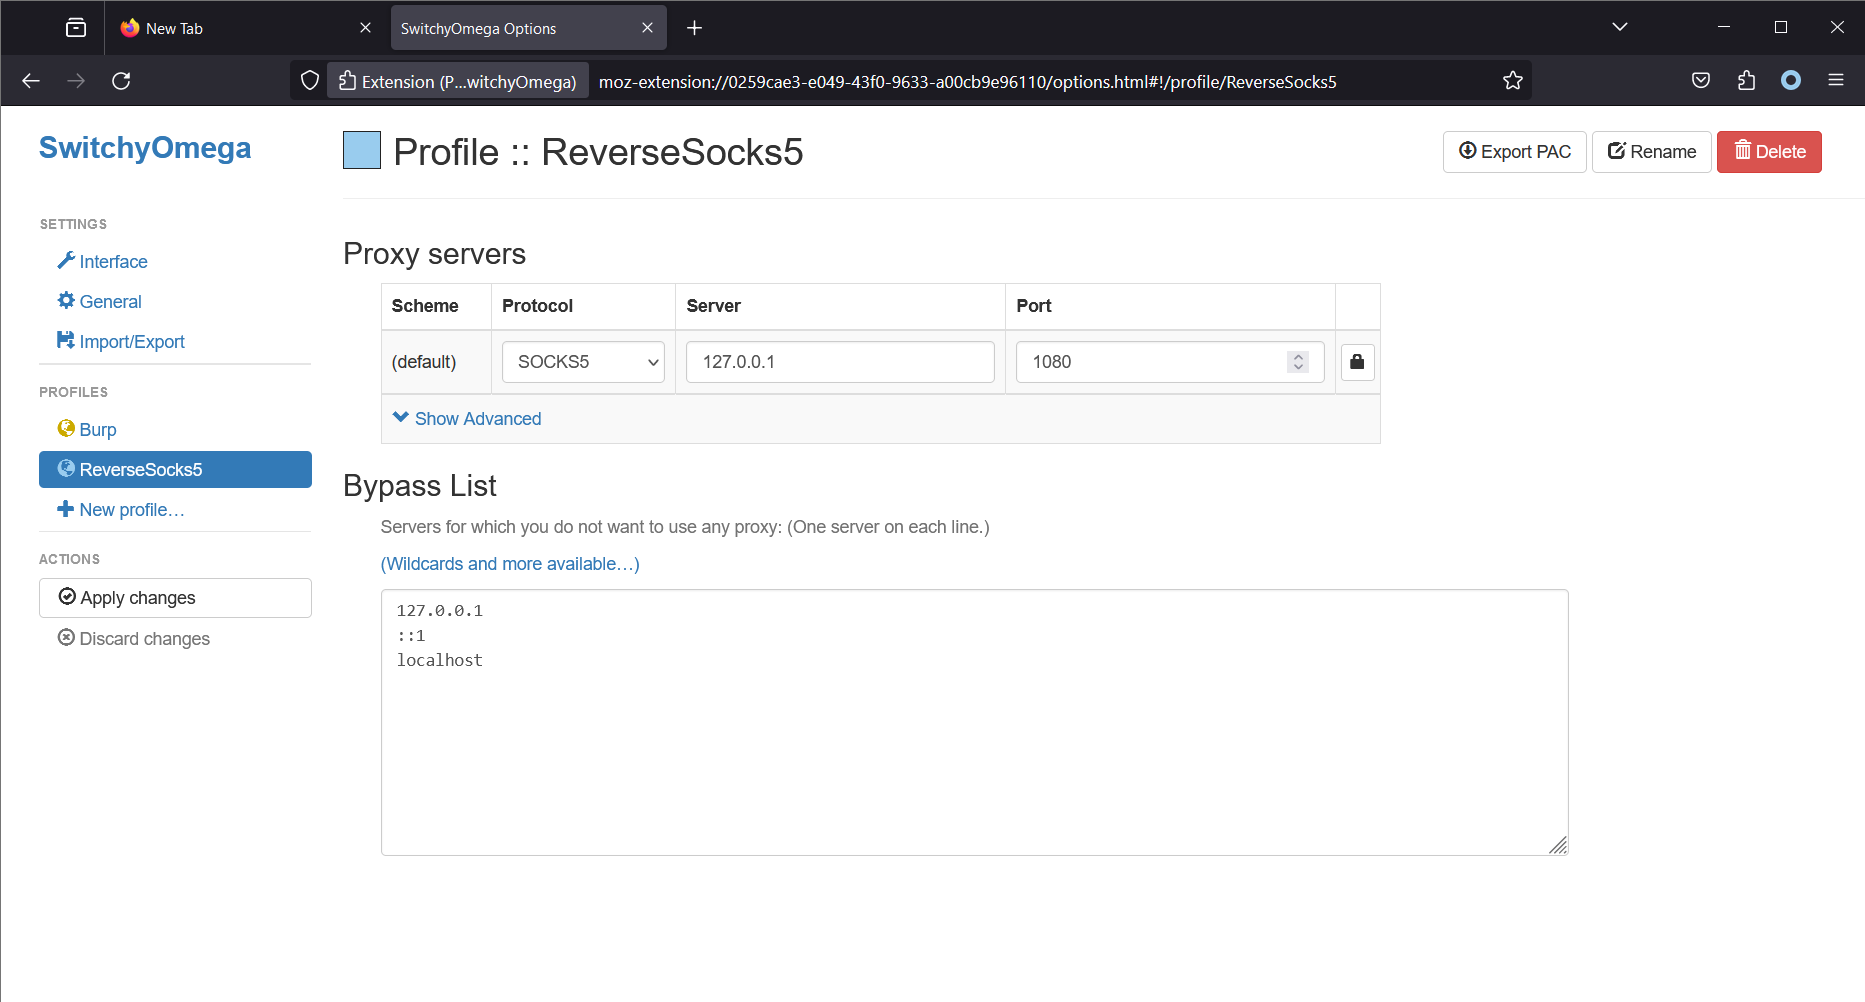 Beachten Sie, dass Firefox auf derselben Maschine wie der SOCKS5-Server läuft. Dadurch wird Firefox (mit der Erweiterung Proxy SwitchyOmega) alle Verbindungen über den SOCKS5-Server herstellen. Unter Linux ist
proxychains4 ein gängiges Werkzeug für den Zugriff auf den SOCKS5-Proxy.
