
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
 kiprotect/kodex
Ein Privacy- und Security-Engineering-Toolkit: Entdecken, verstehen, pseudonymisieren, anonymisieren, verschlüsseln und sensible und persönliche…
 viralmaniar/phirautee
Ein Proof-of-Concept-Krypto-Virus, um das Bewusstsein der Benutzer für Angriffe und die Auswirkungen von Ransomware zu schärfen. Phirautee ist…
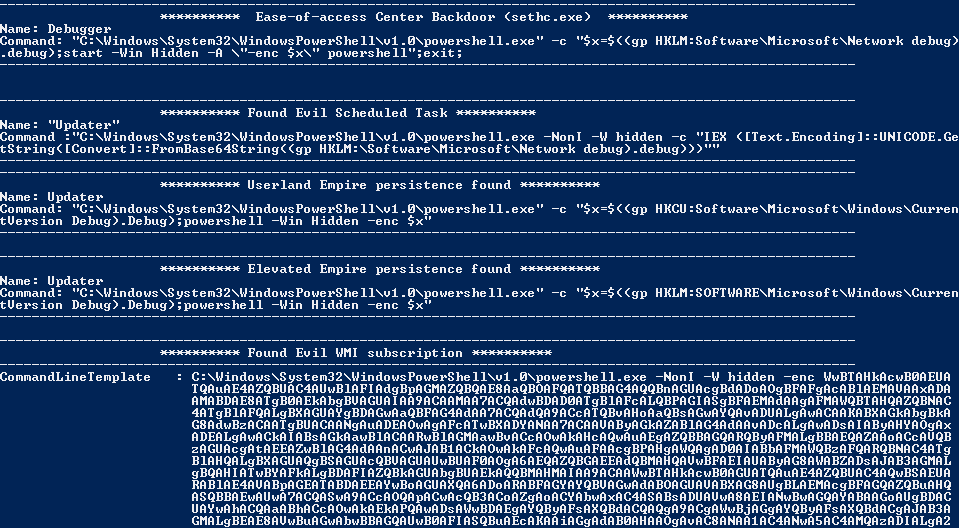 n00py/norknork
Powershell Empire Persistenz-Finder
 rnalter/thundercloud
Cloud Exploit Framework
 arsbr/veritensor
Das Antivirenprogramm für KI-Artefakte & RAG-Firewall. Ein statisches Analysetool, das Modelle und Notebooks auf RCE, Datasets und RAG-Dokumente auf…
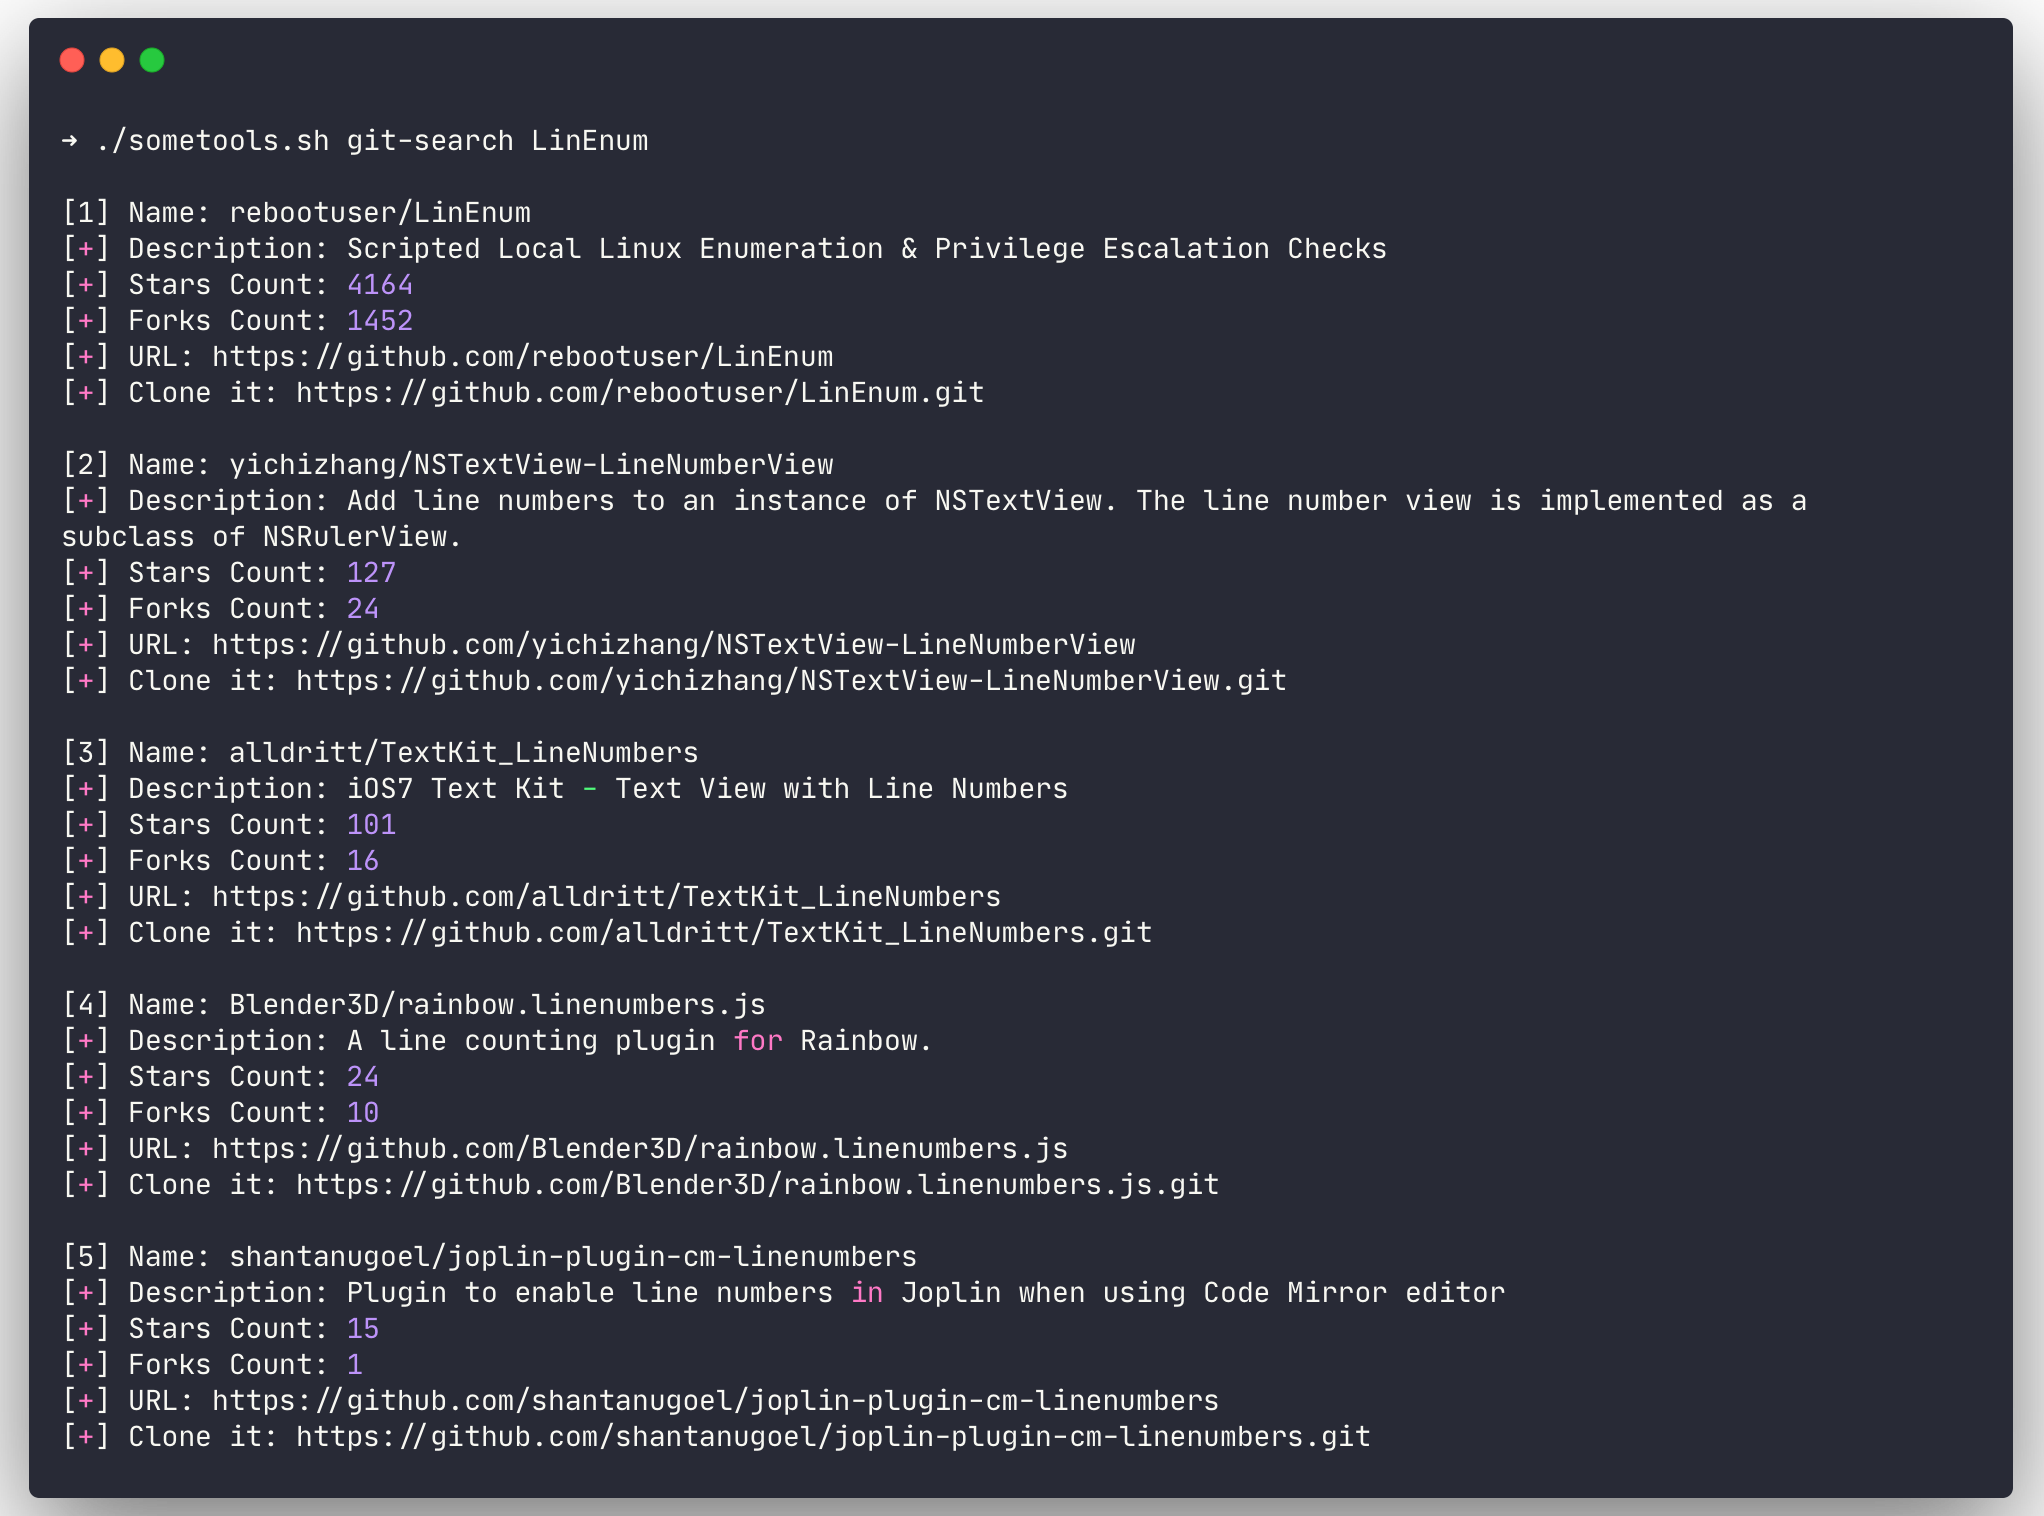 som3canadian/some-tools
Einige Pentest-Tools. Installieren und halten Sie einige Pentesting-Tools auf dem neuesten Stand. Ich habe dies verwendet, um meine OSCP-Prüfung zu…
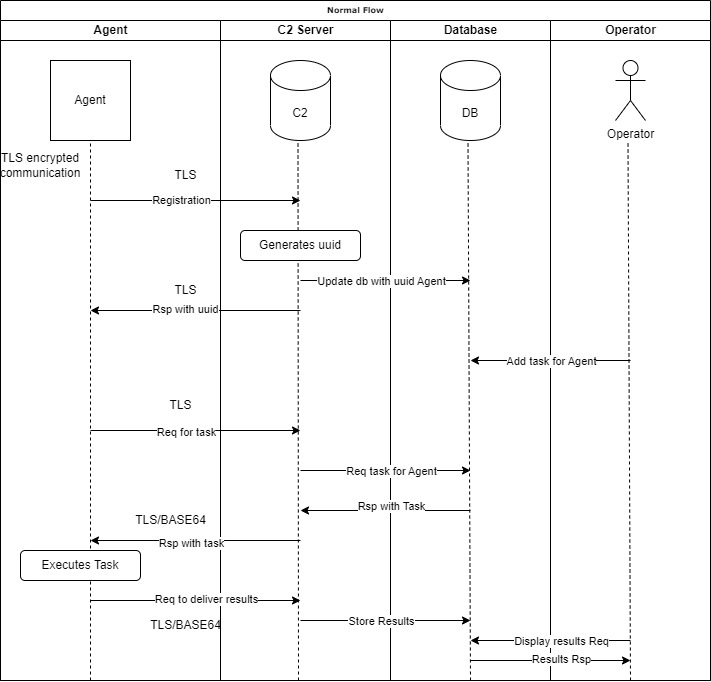 voukatas/commander
Python-basiertes Command-and-Control-Framework mit verschlüsselter TLS-Kommunikation, Unterstützung mehrerer Agents (Python/C), interaktiven…
 antman1p/gdir-thief
Red-Team-Tool zum Exfiltrieren des Google People Directory der Zielorganisation, auf das Sie Zugriff haben, über die Google-API.
 d4vinci/wormy
Einige Python3-Funktionen, um Verbreitungsfunktionen zu beliebigen Python-Backdoors hinzuzufügen.
 j-0-t/staekka
Stækka Metasploit - Erweiterung von Metasploit
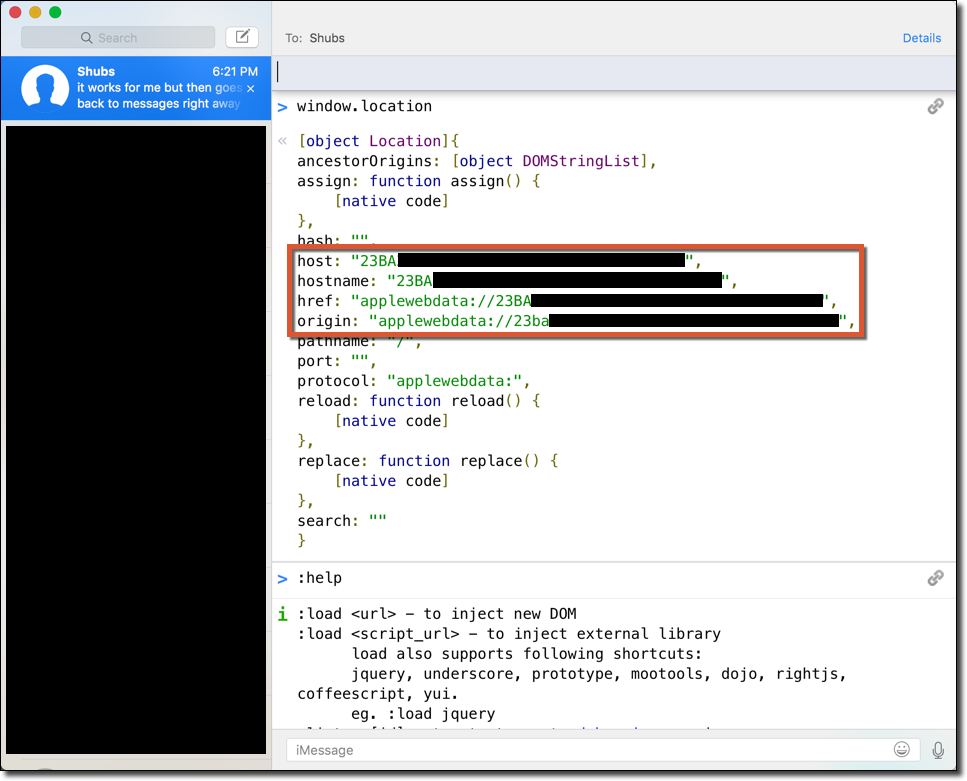 moloch--/cve-2016-1764
Extraktion von iMessage-Daten über XSS
 hac01/owasp-top-10-k8s-2025
Praxisorientiertes Capture-the-Flag-Labor für die OWASP Kubernetes Top 10 (2025). Nutzen Sie 11 reale Cluster-Schwachstellen aus, erbeuten Sie…
 formerlab/shadow-fleet-tracker-light
Open-Source-Tracker für Schattenflotten in der Ostsee. 1200+ Schiffe, Live-AIS, Kabelnähewarnungen. Keine Cloud, kein Abonnement, läuft lokal.
 invicti-security/web-inf-path-trav
Tool zur Unterstützung bei der Ausnutzung von Path-Traversal-Schwachstellen in Java-Webanwendungen
 buter-chkalova/project-rvbbit
Lehrreiches Linux-Kernel-Rootkit-PoC, das DKOM, Syscall-Hooking, Stealth, Observability und defensive Erkennung untersucht.
 robertdavis1/pix-c2
Ping-Exfiltration Command and Control (PiX-C2)
 linnemanlabs/dirtyfrag-arm64
arm64/aarch64-Port von V4bel/dirtyfrag (CVE-2026-43284). Nur ESP - der rxrpc-Pfad verursacht auf arm64 Kernel-Oopses aufgrund von flush_dcache_page
 aldisakti2/cve-2025-8088-builder-winrar-tool
CVE-2025-8088-BUILDER








