
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen
 theopaid/cve-2023-27163-request-baskets-local-ports-bruteforcer
PoC und interner Port-Brute-Forcer für CVE-2023-27163
 r4tw1z/cve-2024-6387
Dieses Skript, erstellt von R4Tw1z, wurde entwickelt, um IP-Adressen zu scannen und zu überprüfen, ob sie eine potenziell anfällige Version von…
 anilkashyap01/binary-exploitation-and-kernel-escalation
Sicherung von Root-Zugriff durch Identifizierung und Ausnutzung von Fehlkonfigurationen und veralteter Software. Pufferüberlauf-Schwachstelle in…
 purehate/cve-2025-64459-hunter
CVE-2025-64459-hunter
 nonosticisiguzo-command/nmap-scan-results
200+ Schwachstellen auf scanme.nmap.org gefunden, einschließlich CVE-2023-38408 (9.8 kritisch)
 mafiosohack/offensive-lab-2
Penetrationstest-Durchlauf auf einer verwundbaren Ubuntu-VM. Ausgenutzt wurde die ProFTPD 1.3.3c Hintertür (CVE-2010-4221), um Root-Zugriff zu…
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN-Exposition & Scanner für potenzielle Schwachstellen (Passives Fingerprinting) 2026
 rinaliyeva/metasploitable2-vsftpd-exploitation
Projekt: vsFTPd 2.3.4 Backdoor-Ausnutzung (CVE-2011-2523) auf Metasploitable 2
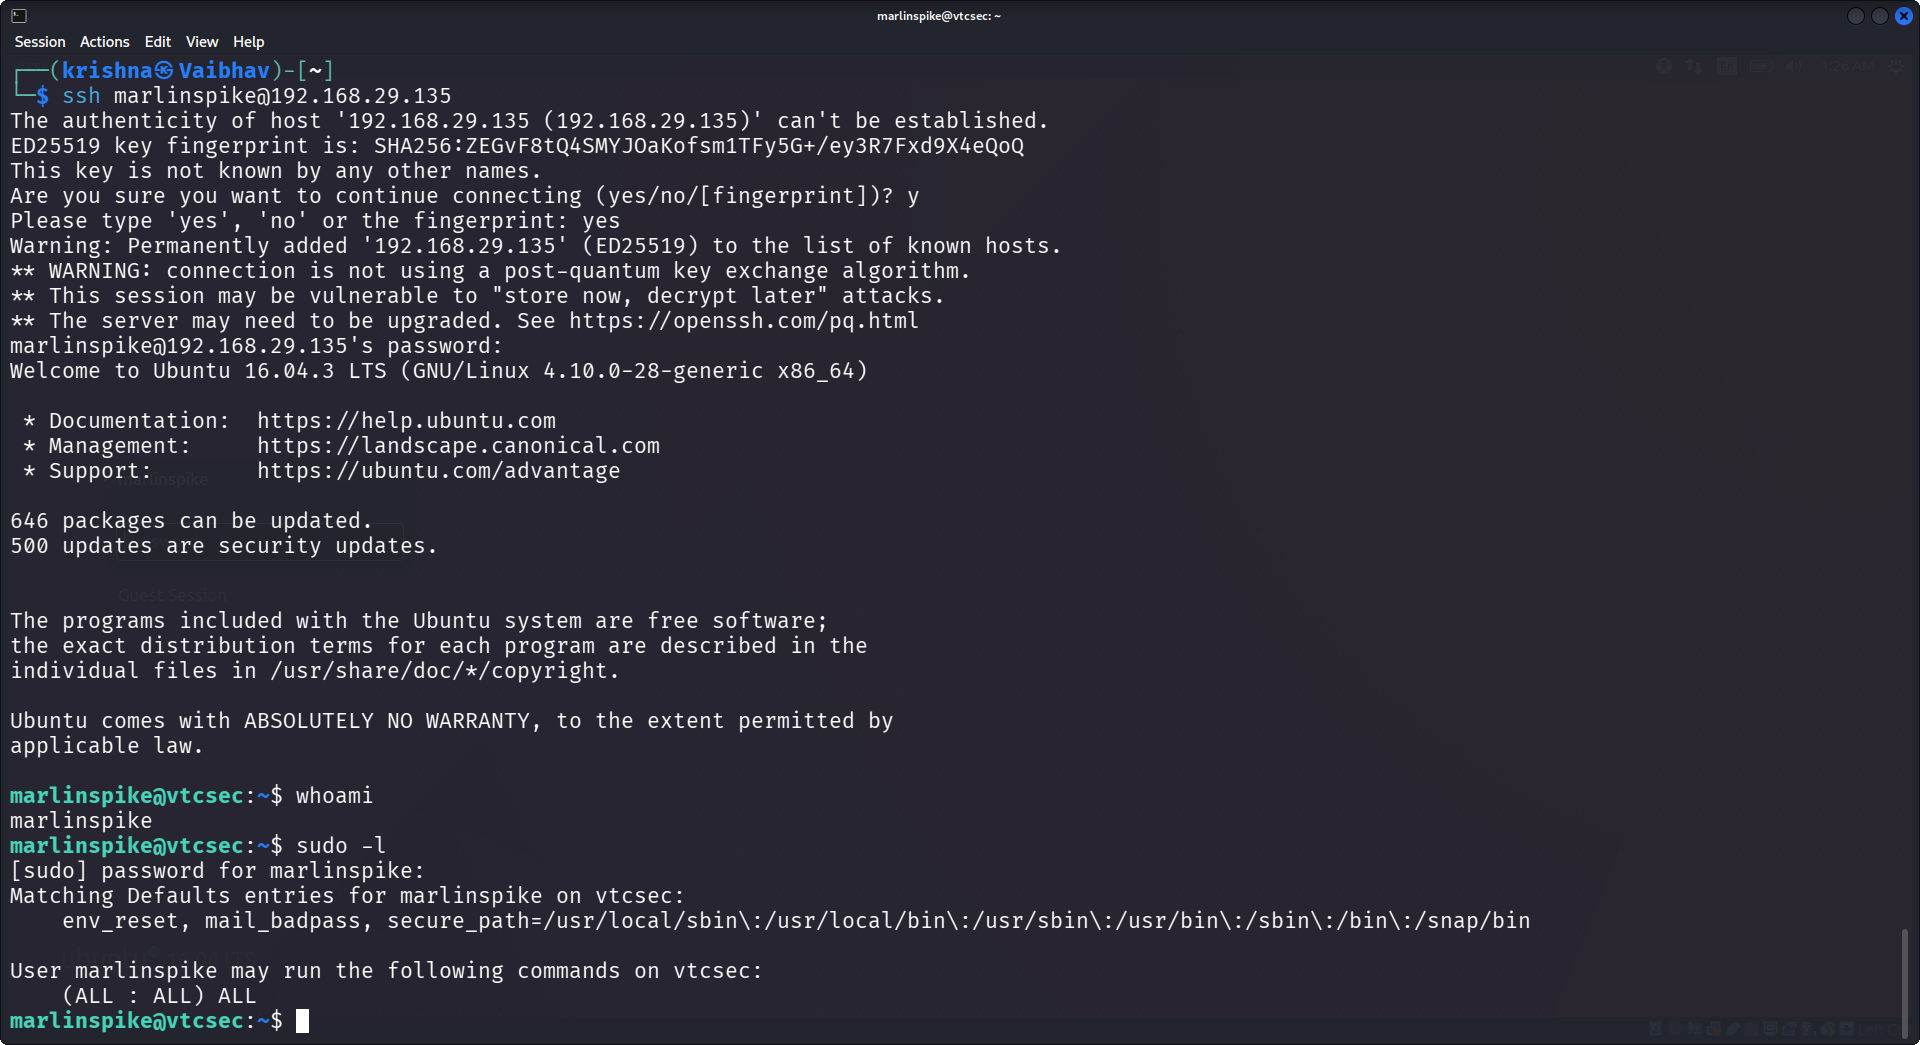 vaibhavkrishna12004/ubuntu-privesc-lab
Vollständiger Penetrationstest-Workflow: Credential Brute Force, SSH-Zugriff und Privilegieneskalation (CVE-2021-4034)
 natsuki-engr/live-server-evil-crawler
Live Server VSCode Schwachstelle (CVE-2025-65717) Demo
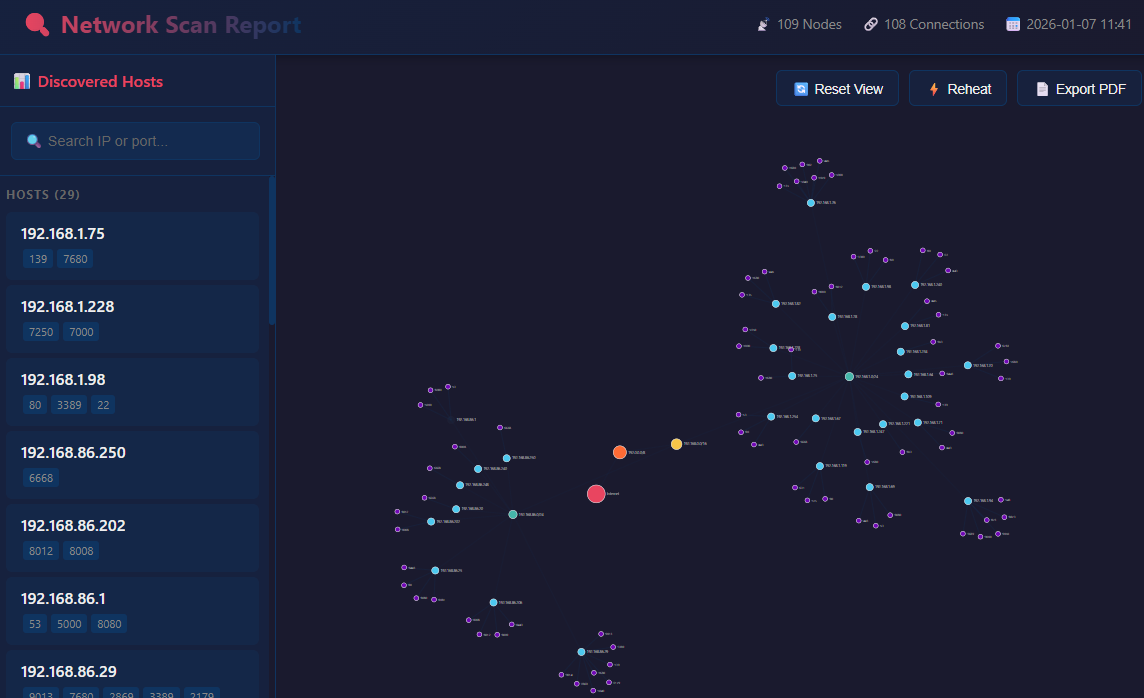 artofscripting/masscan-report
Ein Python-Tool, das interaktive React-basierte HTML-Visualisierungen aus masscan-JSON-Ausgabe generiert, mit einem D3.js-Kraft-gesteuerten…
 injectionmethod/windows-zte-loader
Windows ZTE Loader CVE-2014-2321 erfordert ZMAP für Windows oder BigEar
 reanimat0r/bpnd-libssh
Multithread-fähiger, zuverlässiger Scanner für CVE-2018-10933.
 wanlichangchengwanlichang/cve-2024-23692-rce
Exploit für CVE-2024-23692, eine Remote-Codeausführungs-Schwachstelle in Rejetto HTTP File Server (HFS) 2.3 und darunter. Enthält Massenscanning mit…
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 linkmjb/log4shell_scanner
Schneller und einfacher Scanner, der gängige Ports auf die Log4Shell (CVE-2021-44228)-Sicherheitslücke überprüft.
 rv4l3r3/log4v-vuln-check
Dieses Skript dient dazu, eine schnelle Überprüfung durchzuführen, ob Ihr Server möglicherweise von CVE-2021-44228 (der Log4j-Sicherheitslücke)…
 h3x0v3rl0rd/zenmap
Grafisches Frontend für den Netzwerkscanner Nmap, das eine intuitive Benutzeroberfläche für Netzwerkerkennung, Port-Scanning und Diensterkennung…








