#1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen

 h3x0v3rl0rd/autonmap
Automatisiertes Nmap-Scan-Skript für Hack The Box, das die Portenumeration und Aufklärung während Penetrationstests optimiert.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
Es ist ein einfaches Skript zur Automatisierung des internen Port-Scannings aufgrund von SSRF in requests-baskets v 1.2.1. Dieses Skript kann auch…
 darkrx1/rx-100
100 Cybersecurity-Projekte — ein Build nach dem anderen. Aktuell 10/100.

 novacode1337/security-toolkit
Sammlung von Python-Sicherheitswerkzeugen für Hash-Cracking, mehrthreadiges TCP-Port-Scanning, Passwortstärkenanalyse und…
 entropq2/security-toolkit
Python-Sicherheitswerkzeuge für Hash-Cracking, mehrthreadiges TCP-Port-Scanning, Passwortstärkeanalyse und SHA-256-Dateiintegritätsüberwachung,…
 kavin-jain/verified-pentest
Selbstbedienungs-Pentest-Plattform, die nur Domains scannt, deren Eigentümerschaft nachgewiesen ist, und diesen Nachweis zum Zeitpunkt des Scans…
 wattocyber/cantina
OSCP-konformer Netzwerk-Recon-Orchestrator für Port-Erkennung, Dienstklassifizierung und Enum-only-Plugin-Dispatch über HTTP, SMB, FTP, SNMP, SSH und…

 evilsocket/xray
XRay ist ein Tool für Recon, Mapping und OSINT-Sammlung aus öffentlichen Netzwerken.
 mttaggart/offensivenotion
Notion als Plattform für offensive Operationen
 abacus-group-rto/legion
Legion ist ein Open-Source-, benutzerfreundliches, extrem erweiterbares und semi-automatisiertes Netzwerk-Penetrationstest-Tool, das bei der…
 utkusen/leviathan
Breit angelegtes Massen-Audit-Toolkit
 ullaakut/gorsair
Gorsair gibt Root-Zugriff auf entfernte Docker-Container, die ihre APIs offenlegen.
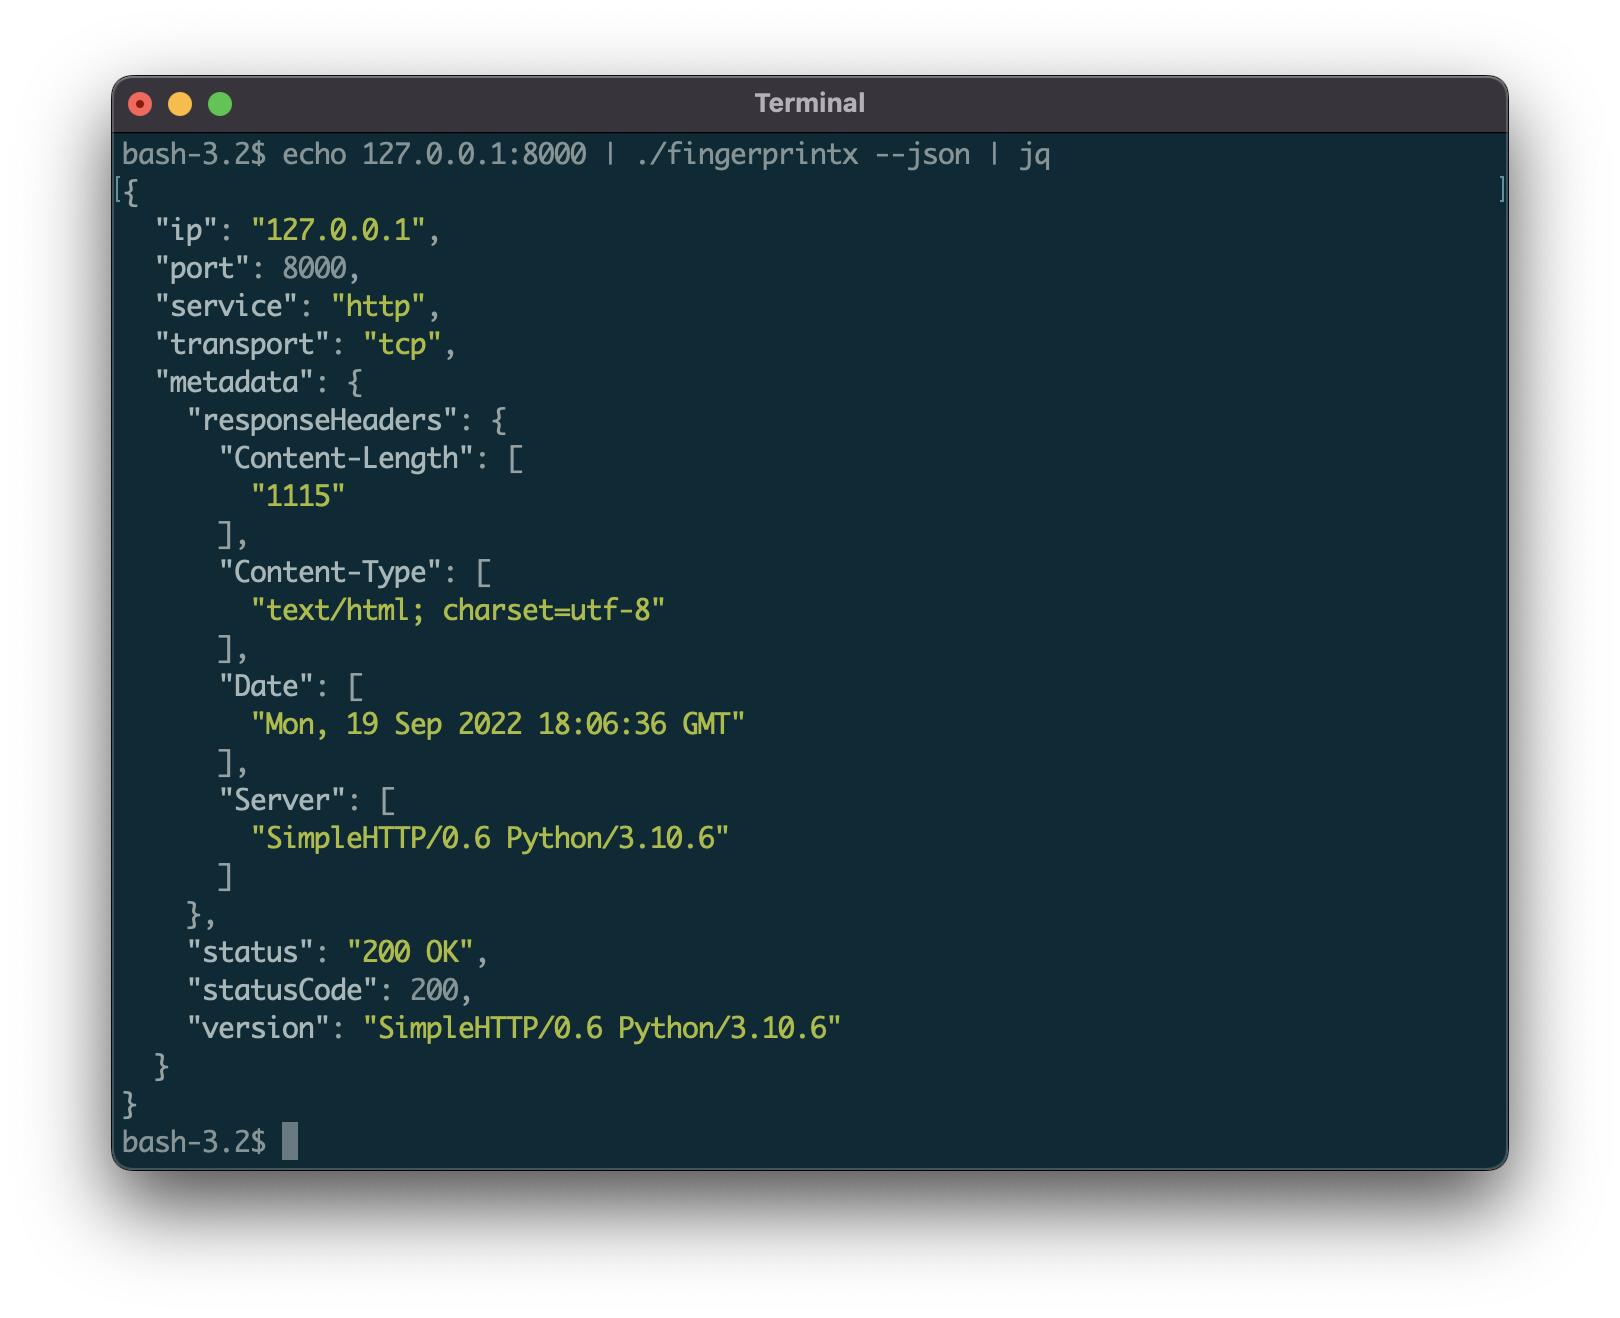 praetorian-inc/fingerprintx
Eigenständiges Dienstprogramm zur Erkennung von Diensten auf offenen Ports!
 r3curs1v3-pr0xy/vajra
Vajra ist ein hochgradig anpassbares, ziel- und bereichsbasiertes automatisiertes Web-Hacking-Framework, um langweilige Recon-Aufgaben und gleiche…