
 #1
Tools zur Erkennung offener Ports, Dienste und potenzieller Zugangspunkte auf Netzwerkgeräten.
Kitploit empfohlen
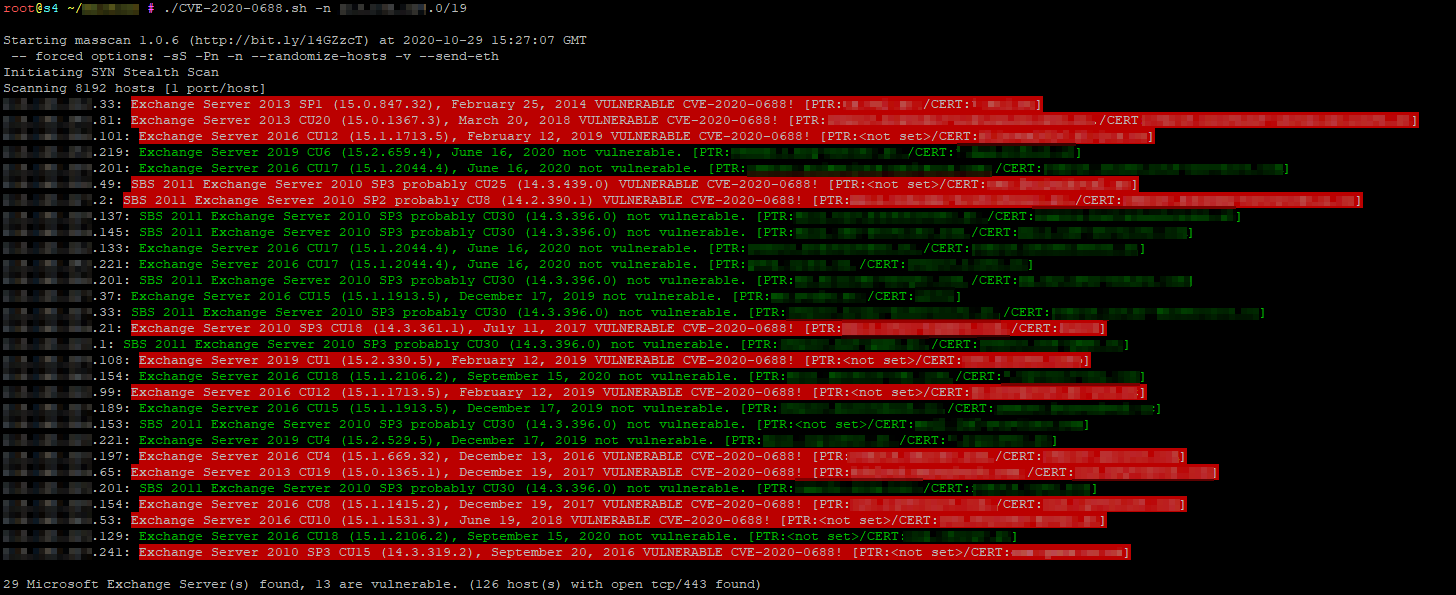
 slsteff/cve-2020-0688-scanner
Scannt nach Microsoft Exchange-Versionen mit masscan
 haishanzheng/cve-2019-0708-generate-hosts
CIDR-basiertes Host-Erkennungstool, das nmap verwendet, um Windows-Maschinen mit offenem Port 3389 (RDP) zu identifizieren und Ziel-IPs für…
 neutralwarrior/c-port-scanner
Ein Portscanner, der eine Ziel-IP auf offene Ports scannt und die Ergebnisse anzeigt, erstellt mit C.
 jeanback1/cve-2023-27163-exploit
SSRF-Exploit für CVE-2023-27163 in request-baskets, der internen Port-Scan, Cloud-Metadaten-Sondierung und Service-Erkennung über bösartige…
 ivoalbacete/kali-metasploitable
Vulnerabilitätsscan, Verkehrsanalyse mit Wireshark und kontrollierte Ausnutzung von CVE-2011-2523 (vsftpd 2.3.4) in einer sicheren Netzwerkumgebung.
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 Boot-to-Root — Ausnutzung von CVE-2018-7600 (Drupalgeddon2) für RCE, Extrahieren von DB-Anmeldedaten aus settings.php, Fälschen des…
 masjohncook/netsec-project
Script des Netzwerksicherheitsprojekts - Angriff auf CVE-2021-22555
 jmonge12/home-network-vulnerability-assessment
Sicherheitsaudit und Schwachstellenanalyse (CVE-2014-3566 und CVE-2010-2333) in der lokalen Netzwerkinfrastruktur und dem heimischen Router.
 sibexico/deadend
Schlanker, skriptbarer Honeypot-Runner
 parbatzone/reconvault
🔍 Organizer für Recon-Notizen für Bug-Bounty-Jäger und CTF-Spieler — Subdomains, Ports, Endpunkte, Schwachstellen, alles an einem Ort.
 rek2/goenumerator
Ein persönliches Tool in GO für meine üblichen ersten Aufklärungsschritte auf einem Ziel.
 cumakurt/tscan
Python-basierter Scanner, der die CVE-2026-24061 telnetd-Authentifizierungsumgehung erkennt und ausnutzt und so Root-Shell-Zugriff auf verwundbare…
 anilkashyap01/binary-exploitation-and-kernel-escalation
Sicherung von Root-Zugriff durch Identifizierung und Ausnutzung von Fehlkonfigurationen und veralteter Software. Pufferüberlauf-Schwachstelle in…
 lglznl/klaios
KLAIOS ist eine hybride Sicherheitsumgebung, die das offensive Toolkit von Kali Linux mit gehärteter VPN-Bunker-ähnlicher Isolation vereint – ergänzt…
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
Autorisiertes hochwirksames Tool aus dem CYBERDUDEBIVASH ECOSYSTEM zur Erkennung von CVE-2025-64155 (FortiSIEM phMonitor Command Injection). Scannt…
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 j0ey17/exploit_cve-2023-27163
Proof of Concept exploit for Server Side Request Forgery vulnerability in Requests Basket v1.2.1 und früher.
 x-projetion/cve-2023-4596-openssh-multi-checker
CVE-2024-6387-checker ist ein Tool oder Skript, das entwickelt wurde, um die Sicherheitslücke CVE-2024-6387 OpenSSH zu erkennen. CVE-2024-6387…








