
 #1
Tools für Phishing-Simulation, Erkennung, Analyse und Security-Awareness-Training.
Kitploit empfohlen
 kgretzky/evilginx
BITTE VERWENDEN SIE DIE NEUE VERSION: https://github.com/kgretzky/evilginx2
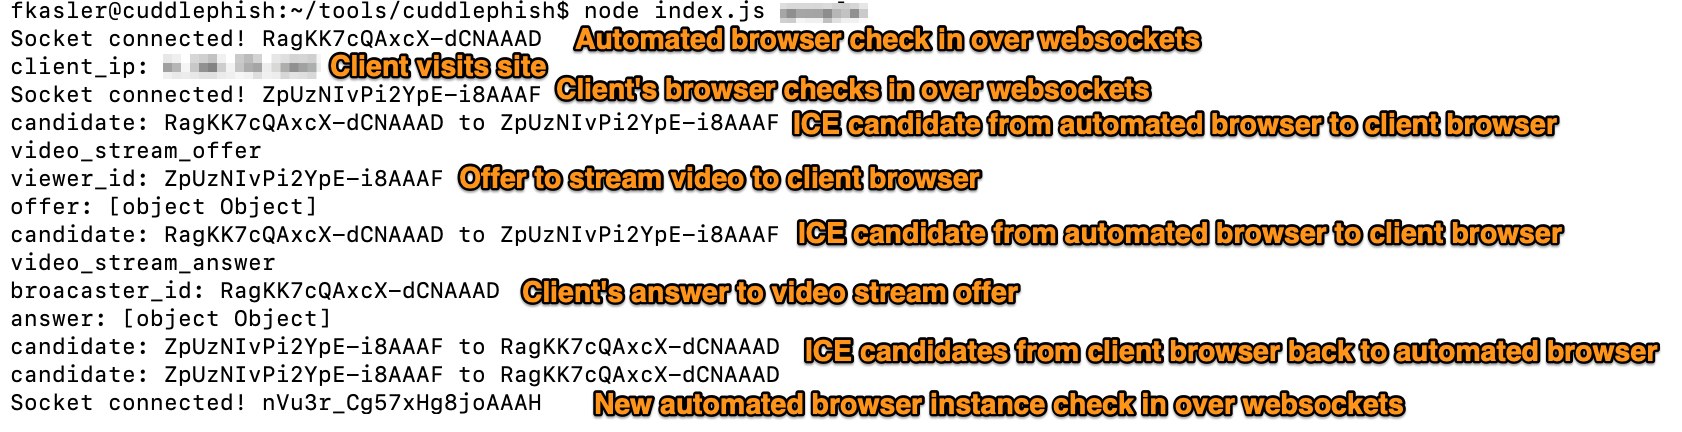 fkasler/cuddlephish
Bewaffneter Browser-in-the-Middle (BitM) für Penetrationstester
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 mattkeeley/spoofy
Bulk-Domain-Spoofability-Checker, der autoritative SPF- und DMARC-Eintragsanalyse mit benutzerdefinierter, praxisgetesteter Spoof-Logik und…
 0n1con3/fluxer
FluxER – Das Bash-Skript, das das Fluxion-Tool in Termux installiert und ausführt. Das WLAN-Sicherheits-Audit-Tool, das für WPA/WPA2-Audits und…
 atenreiro/opensquat
OSINT-Tool, das Domain-Squatting, Typosquatting und Phishing-Nachahmer erkennt, indem es neu registrierte Domains anhand von Marken-Keywords mit DNS-…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 sensepost/snoopy
Snoopy: Ein verteiltes Tracking- und Datenabfang-Framework
 strangerealintel/cyberthreatintel
Analyse von Malware und Cyber-Threat-Intel von APT- und Cyberkriminellen-Gruppen
 muraenateam/muraena
Automatisiert Phishing- und Post-Phishing-Aktivitäten mit einem nahezu transparenten Reverse-Proxy, der Ziel-Webanwendungen dynamisch spiegelt und…
 makdosx/mip22
Erweitertes Phishing-Framework mit 83 vorgefertigten geklonten Websites, manueller Website-Klonung, URL-Maskierung und Echtzeit-Erfassung von…
 x3omdax/penbox
PenBox - Ein Penetrationstest-Framework - Das Werkzeug mit allen Werkzeugen , Das Hacker-Repo
 d00movenok/bounceback
↕️🤫 Tarn-Redirector für die Sicherheit Ihrer Red-Team-Operationen
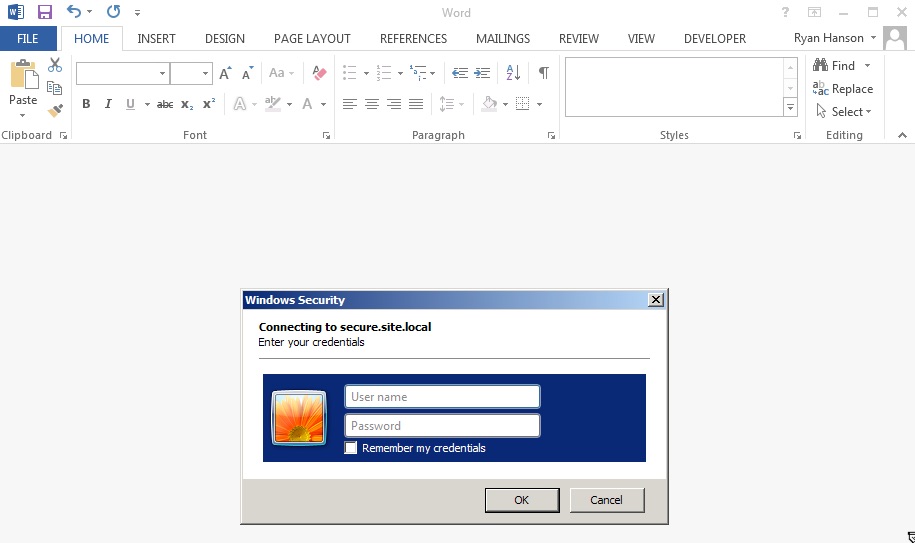 ryhanson/phishery
Ein SSL-aktivierter Basic-Auth-Credential-Harvester mit einem Word-Dokumentvorlagen-URL-Injektor.
 ring0lab/catphish
CATPHISH project - Für Phishing und Wirtschaftsspionage. Perfekt für RED TEAM.
 dev-lu/osint_toolkit
Open-Source-Plattform für Cybersicherheitsanalysten mit vielen Funktionen für Threat Intelligence und Detection Engineering.
 alteredsecurity/365-stealer
Automatisiert Illicit-Consent-Grant-Angriffe gegen Azure/O365-Mandanten, um Refresh-Tokens zu stehlen, E-Mails/OneDrive-Daten zu exfiltrieren und…







