 atenreiro/opensquat
OSINT-Tool, das Domain-Squatting, Typosquatting und Phishing-Nachahmer erkennt, indem es neu registrierte Domains anhand von Marken-Keywords mit DNS- und VT-Validierung überwacht.



openSquat ist ein Sicherheitstool für Open Source Intelligence (OSINT), das Cybersquatting-Bedrohungen identifiziert, die auf Ihre Marke oder Domains abzielen:
| Bedrohungstyp | Beschreibung |
|---|---|
| 🎣 Phishing | Betrügerische Domains, die Ihre Marke nachahmen |
| 🔤 Typosquatting | Domains mit häufigen Tippfehlern (z. B. gooogle.com) |
| 🌐 IDN-Homograph | Ähnlich aussehende Zeichen aus anderen Alphabeten |
| 👥 Doppelgänger | Domains, die Ihren Markennamen enthalten |
| 🔀 Bitsquatting | Einzelbitfehler in Domainnamen |
"A powerful swiss army knife for brand protection" — WhoisXML API Blog, August 2022
"A handy tool for collecting information on newly registered domains." — unter den Top 5 der Phishing-Erkennungstools — SOCRadar Blog, Juli 2022
"openSquat provides essential protection against domain squatting and phishing attacks through automated monitoring and detection." — Prince Yadav, TutorialsPoint, März 2026
"OpenSquat identified 103 squatting domains, 960 active phishing websites, and 53 domains with suspicious certificates." — Sharma et al., Journal of Information Security and Cybercrimes Research (JISCR), Vol. 7, Ausgabe 1, Juni 2024
openSquat folgt einem Open-Core-Modell:
Dieses Modell ermöglicht Transparenz und Community-Zusammenarbeit und unterstützt gleichzeitig die Skalierung, Zuverlässigkeit und betrieblichen Anforderungen für den Unternehmenseinsatz.
pip install opensquat
opensquat -k keywords.txt
git clone https://github.com/atenreiro/opensquat
cd opensquat
pip install -r requirements.txt
python3 opensquat.py -k keywords.txt
Repo-Nutzer: Ersetzen Sie in allen folgenden Beispielen
opensquatdurchpython3 opensquat.py, um aus einem geklonten Checkout heraus zu starten.
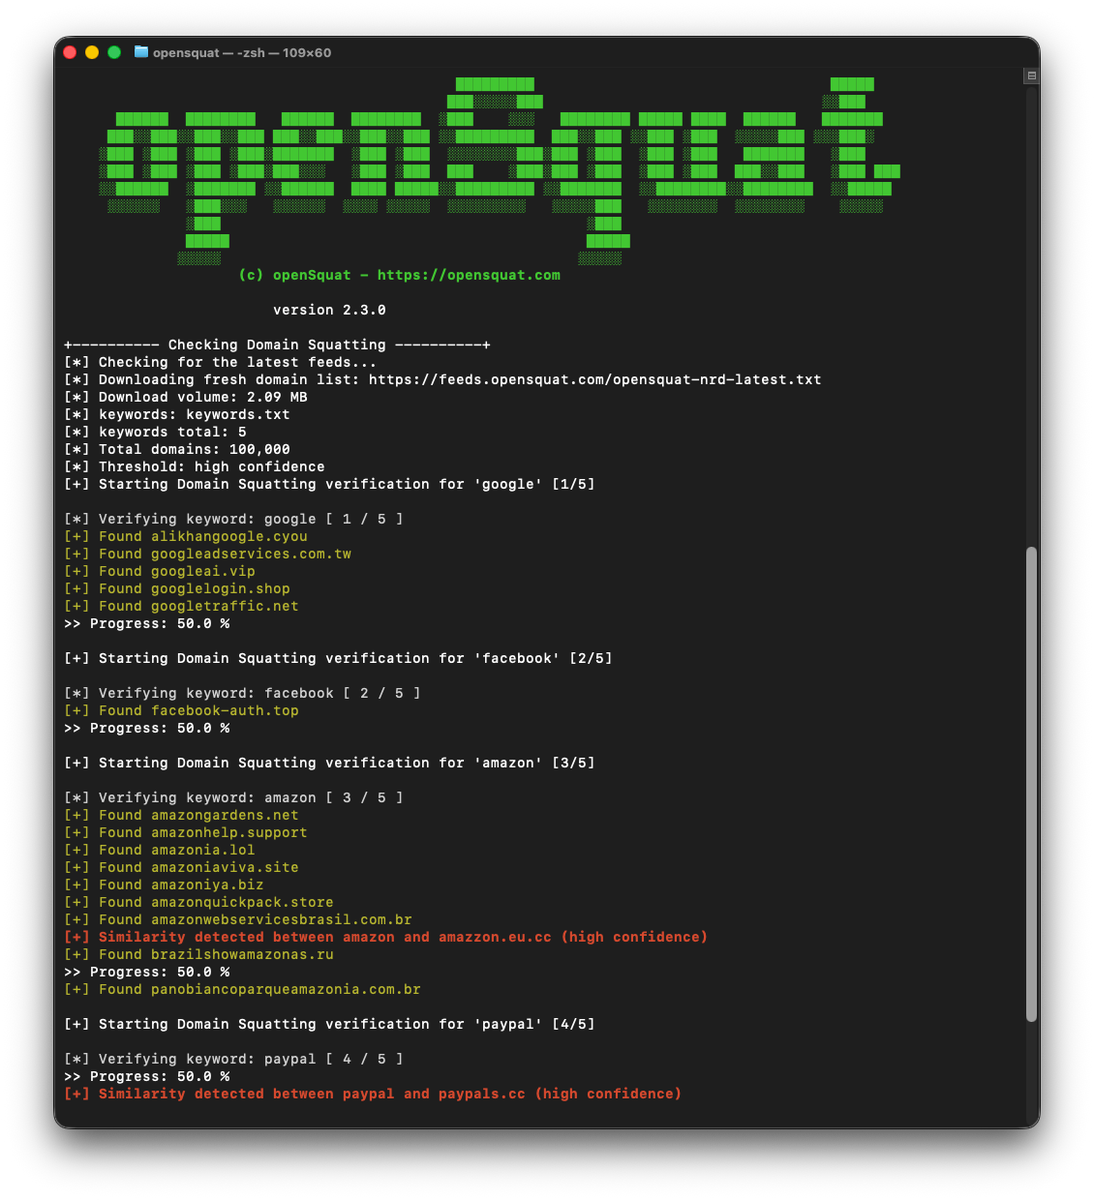
confusable_homoglyphs, homoglyphs, colorama, requests, dnspython, beautifulsoup4# Default run
opensquat
# Show all options
opensquat -h
# Use custom keywords file
opensquat -k my_keywords.txt
# DNS validation via Quad9
opensquat --dns

# Check Certificate Transparency logs
opensquat --ct

# Scan for open ports (80/443)
opensquat --portcheck

# Cross-reference phishing databases
opensquat --phishing results.txt
# Save as JSON
opensquat -o results.json -t json

# Save as CSV
opensquat -o results.csv -t csv
| Stufe | Flag | Beschreibung |
|---|---|---|
| 0 | -c 0 | Sehr hoch (weniger Ergebnisse, hohe Genauigkeit) |
| 1 | -c 1 | Hoch (Standard) |
| 2 | -c 2 | Mittel |
| 3 | -c 3 | Niedrig |
| 4 | -c 4 | Sehr niedrig (mehr Ergebnisse, mehr Fehlalarme) |
Hinweis: Auf der API-Seite (
--api) werden die fünf Vertrauensstufen auf vier Fuzziness-Werte abgebildet (exact,low,auto,high) —-c 3und-c 4werden beide aufhighabgebildet. Siehe Premium- und API-Modi für die vollständige Zuordnung und wie man sie mit--api-fuzzinessüberschreibt.
openSquat unterstützt drei Modi. Der Standardmodus (Community) bleibt unverändert — bestehende Benutzer benötigen keine Flags. Die beiden Premium-Modi teilen sich einen einzigen openSquat-API-Schlüssel; wählen Sie Premium Feed, wenn Sie dieselbe lokale Erkennungspipeline mit einem größeren Feed wünschen, oder Premium API, wenn Sie serverseitige Erkennung ohne lokalen Feed-Download wünschen.
| Modus | Flag | Funktion |
|---|---|---|
| Community (Standard) | (keine) | Lädt den kostenlosen NRD-Feed herunter (~100k Domains/Tag) und führt die lokale Levenshtein-Erkennung aus. |
| Premium Feed | --premium | Lädt den kostenpflichtigen NRD-Feed (nrd-lite, deutlich größer) mit Ihrem openSquat-API-Schlüssel herunter und führt dann dieselbe lokale Levenshtein-Erkennung aus. |
| Premium API | --api | Überspringt den lokalen Feed-Download. Fragt die openSquat-Lookalike-REST-API pro Keyword ab und gibt serverseitige Treffer zurück. |
Registrieren Sie sich unter opensquat.com, um einen Schlüssel zu erhalten. Derselbe Schlüssel funktioniert sowohl für Premium Feed (--premium) als auch für Premium API (--api).






