
 #1
Tools zum Erstellen, Verwalten und Analysieren gefälschter Login-Seiten und E-Mail-Kampagnen.
Kitploit empfohlen
 cappricio-securities/socialengineering-templates
a SET-Framework-Vorlagen
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - Nicht authentifiziertes Reflected XSS + CSRF
 secsys-fdu/cve-2025-51863
Proof-of-Concept für eine Self-XSS-Schwachstelle in ChatGPTUtil, die Cookie-Diebstahl und Account-Übernahme über manipulierte SVG-Payloads…
 0pts/cve-2023-0214
Secure Web Gateway 10.2.11 - Cross-Site Scripting (XSS)
 gmh5225/fullscreenbrowserphishing
PoC für Phishing durch Versetzen des Browsers in den Vollbildmodus
 samsayen/jqueryingu
Gültiges JQuery, das das System profiliert und Informationen in einer gefälschten Analytics-GET-Anfrage an den Server zurückgibt.
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
Das LetterPress-Plugin in Version <= 1.2.1 ist anfällig für eine HTML-Injection-Schwachstelle, die weiterhin zu einer Open-Redirection-Schwachstelle…
 amirzargham/cve-2024-37383-exploit
Roundcube-Mailserver-Exploit für CVE-2024-37383 (Stored XSS)
 am0nt31r0/password-analysis
Skript in Go, das eine Liste von Passwörtern auf Basis ihrer Entropie und schwacher Passwörter aus einem Wörterbuch analysiert. Nützlich für…
 geozin/poc-cve-2018-25031
Proof-of-Concept-Exploit für CVE-2018-25031 (Swagger UI XSS), der Autorisierungscodes über manipulierte configUrl/url-Parameter exfiltriert.
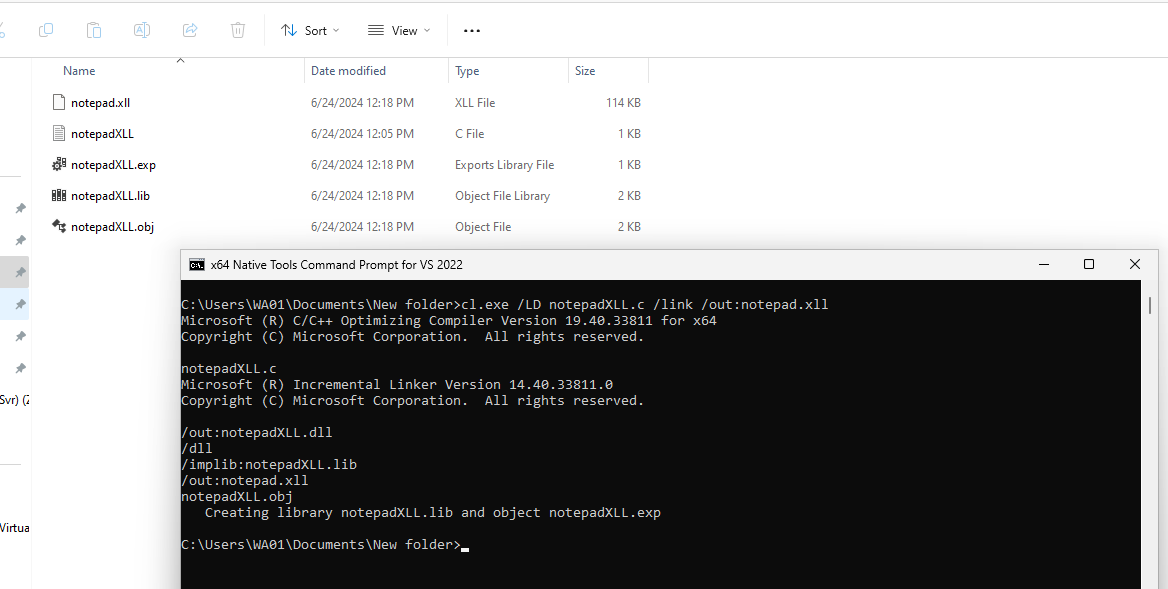 h3x0v3rl0rd/xll_windows_reverse_shell
xll Windows-Reverse-Shell
 spiralbl0ck/ios-safari-mallicous-extension-example
Beispiel zur Injektion von Keylogger JS über Safari Extension (derzeit in Arbeit) (dieser Teil ist fertig)
 b0marek/cve-2023-4549
Repository für die Sicherheitslücke CVE-2023-4549.
 harshit-mashru/itop-cves-exploit
Dieses Repository enthält Exploits für iTOP CVE-2024-52002, 52000, 31998, 31448, bei denen CSRF+XSS-Verkettung zu RCE führt.
 cyber-wo0dy/cve-2023-49052
Microweber Version 2.0.4 ist anfällig für "Hochladen bösartiger Dateien"
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Cross-Site Scripting über bösartigen XML-Anhang in Roundcube Webmail
 eqstlab/cve-2024-25293
mjml-app v3.0.4 & 3.1.0-beta RCE-Exploit
 mnqazi/cve-2023-33977
Weiterlesen auf Medium








