
 #1
Tools zum Erstellen, Verwalten und Analysieren gefälschter Login-Seiten und E-Mail-Kampagnen.
Kitploit empfohlen
 mgeeky/decode-spam-headers
Ein Skript, das dir hilft zu verstehen, warum deine E-Mail im Spam gelandet ist.
 ceramicskate0/sharpexchange
C#-Tool zur Interaktion mit MS Exchange, basierend auf der MS-Dokumentation
 montysecurity/infrahunter
Aktiv nach Angreifer-Infrastruktur jagen, indem Shodan-Ergebnisse mit URLScan-Daten gefiltert werden.
 rvrsh3ll/azure-app-tools
Sammlung von Tools zur Verwendung mit Azure-Anwendungen
 d00mfist/mystikal
macOS Initial Access Payload Generator
 randomaccess3/awesome-bec
Repository mit Angriffs- und Verteidigungsinformationen für Business-Email-Compromise-Untersuchungen
 byt3bl33d3r/spamchannel
E-Mails von beliebigen der +2 Millionen Domains mithilfe von MailChannels spoofen (DEFCON 31 Talk)
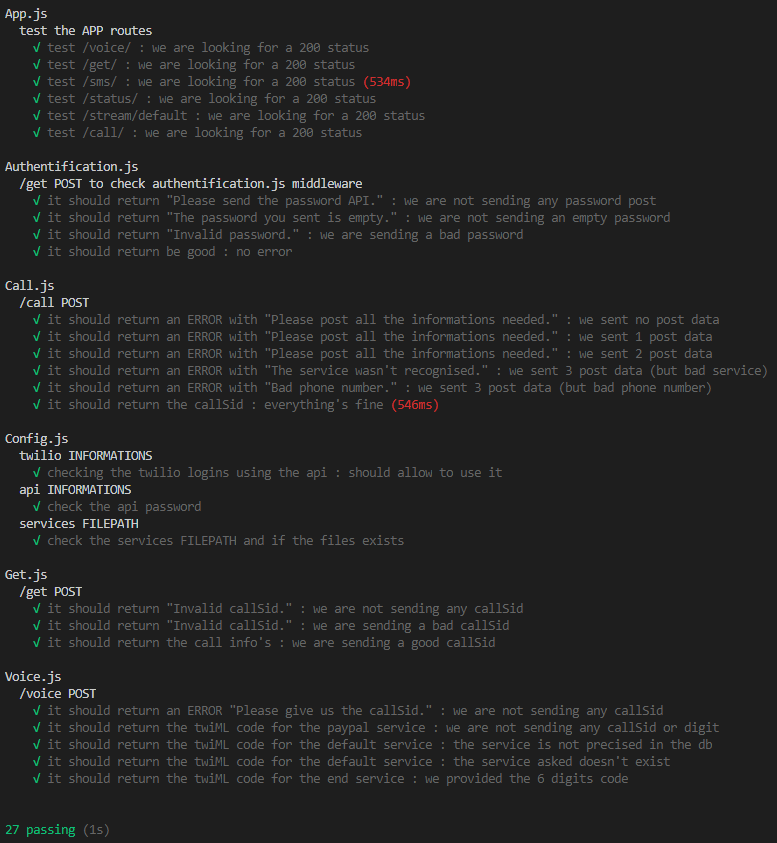 guallagang508/smsbotbypass
Ein OTP-Bot
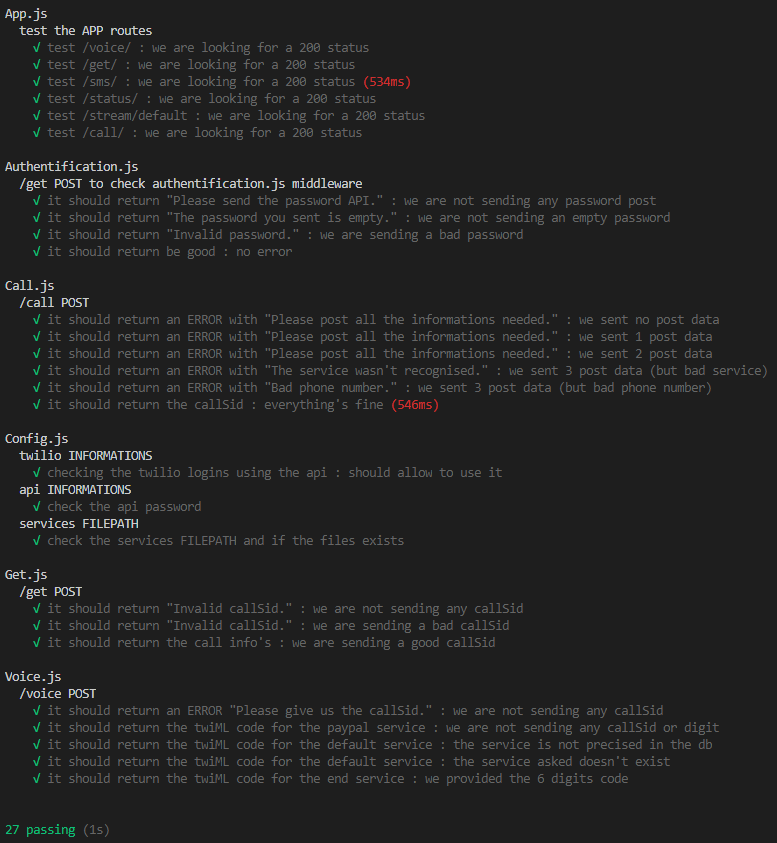 oriyomi12/otp-bot
Automatisiert Vishing-Anrufe über Discord-Bot und API, um SMS-Einmalpasswörter abzufangen und die SMS-Verifizierung für PayPal, Google, Instagram und…
 redbyte1337/graphspy
Initial Access und Post-Exploitation-Tool für Entra ID und M365 mit browserbasierter GUI
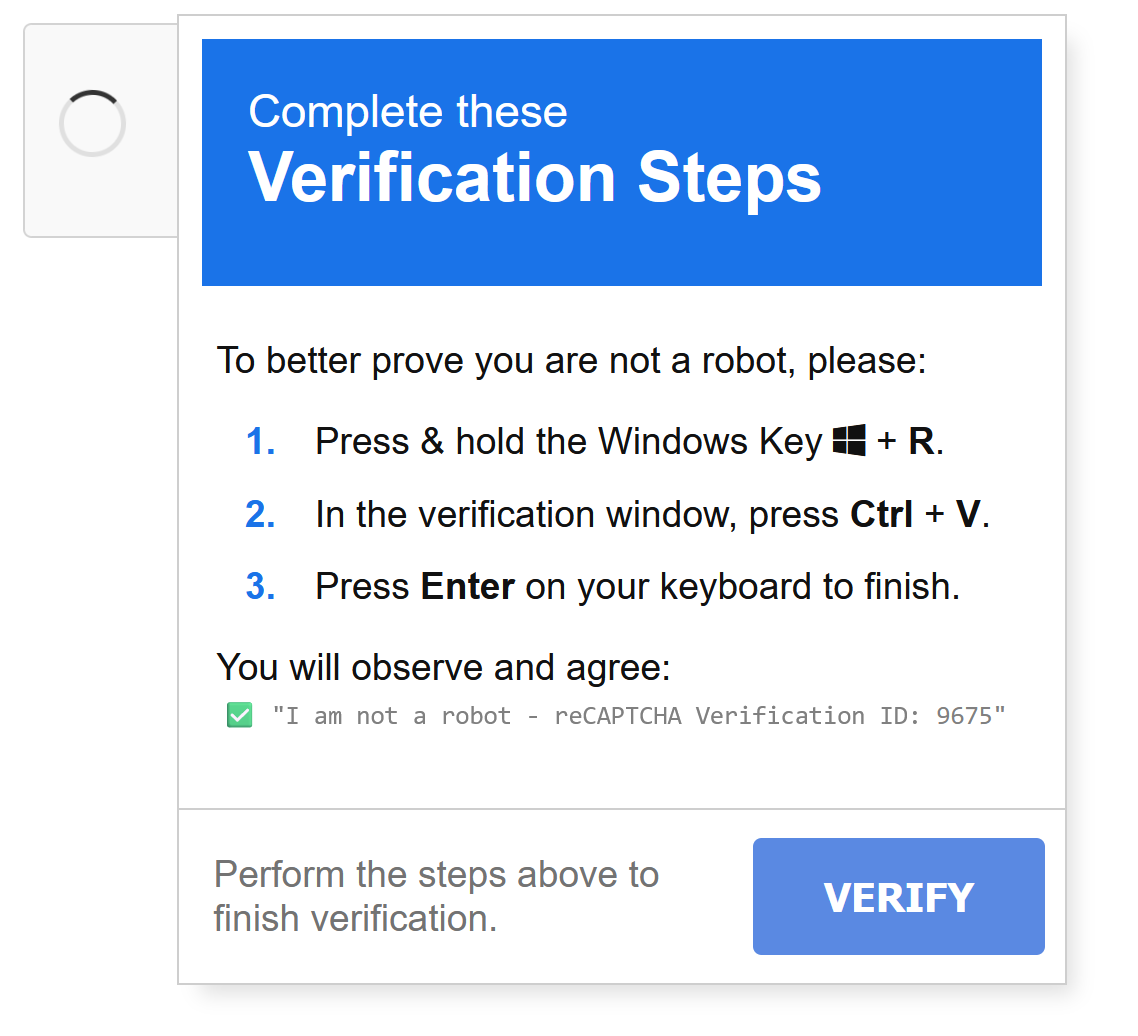 johnhammond/recaptcha-phish
Phishing mit einem gefälschten reCAPTCHA
 mr-r3b00t/crime-mapper
Ein Werkzeug zur Kartierung von Cyberkriminalität
 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) Walkthrough: Umgehung der Geschützten Ansicht in Outlook, die über einen manipulierten Moniker-Link zur…
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Proof-of-concept für CVE-2026-22005, das OAuth-2.0-Device-Code-Phishing über ein zu kurzes Polling-Intervall zeigt, mit verwundbarem Flask-Server und…
 trustedsec/reel
Framework für Phishing-Simulation und Sensibilisierung für knotenbasierte Kampagnen, Credential-Erfassung, SMTP-Zustellung, CAPTCHA und optionales…
 nccgroup/droppedconnection
Emuliert einen Cisco ASA Anyconnect VPN-Dienst zur Erfassung von Anmeldedaten und zur Zustellung von VBS-Payloads bei Red-Team-Phishing-Operationen.
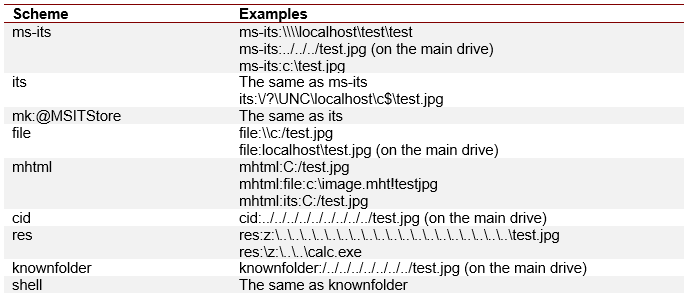 nccgroup/outlookleaktest
Das Outlook-HTML-Leak-Test-Projekt
 spiralbl0ck/ios-safari-mallicous-extension-example
Beispiel zur Injektion von Keylogger JS über Safari Extension (derzeit in Arbeit) (dieser Teil ist fertig)








