
 #1
Tools zur Aufrechterhaltung des langfristigen Zugriffs auf kompromittierte Systeme, auch nach Neustarts.
Kitploit empfohlen
 homjxi0e/cve-2017-4490-
Experimenteller Proof-of-Concept, der die Manipulation von .bashrc mittels figlet demonstriert, um terminale Persistenz und…
 restdone/cve-2024-31771
Proof-of-Concept-Exploit für CVE-2024-31771, der beliebiges Dateischreiben in TotalAV über einen symbolischen Link-Angriff demonstriert, was…
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
GUI-Tool zum Erstellen bösartiger RAR-Archive, die CVE-2025-8088 Path-Traversal-Schwachstelle ausnutzt. Verwendet NTFS-ADS-Tarnung und…
 spiralbl0ck/bios-stuff-related-programming
ENDZIEL:BIOS-ROOTKIT UND RSHELL MIT BIOS-NETZWERKSTACK
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 homjxi0e/cve-2017-9779
Automatische Ausführung von Payload von Windows über den Pfad aller Benutzer; Exploit über die Datei bashrc
 gmh5225/iat-hook
C++ DLL, die Import Address Table Hooking durchführt, indem sie PE-Header parst und importierte Funktionsadressen auf einen benutzerdefinierten Hook…
 fastmo/cve-2022-28672
CVE-2022-28672 Schwachstelle Foxit PDF Reader - UaF - RCE - JIT Spraying
 blendin/3snake
Werkzeug zum Extrahieren von Informationen aus neu gestarteten Prozessen
 capture0x/aws-pentest
Automatisiertes AWS-Sicherheitsbewertungs-CLI mit 30 Modulen für IAM-Privilegieneskalation, S3-Exposition, Compute, Netzwerk, Logging und…
 kamalx06/tornadoc2
Pull-basiertes C2-Framework mit zehn nativen Transportwegen, gleichzeitigen Multi-Profil-Handlern, ECDSA-signiertem Tasking und einem…
 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…
 memn0ps/illusion-rs
Rusty Hypervisor – Windows-UEFI-Blue-Pill-Typ-1-Hypervisor in Rust (Codename: Illusion)
 powershellmafia/powersploit
PowerSploit - Ein PowerShell-Post-Exploitation-Framework
 empireproject/empire
Empire ist ein Post-Exploitation-Agent für PowerShell und Python.
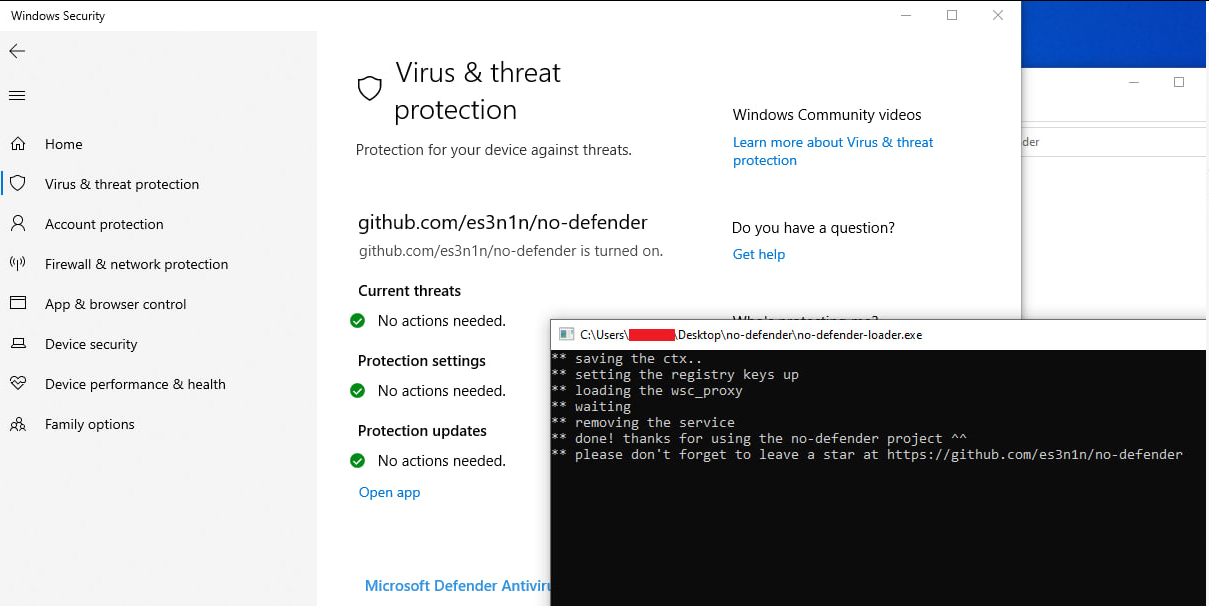 es3n1n/no-defender
Eine etwas unterhaltsamere Möglichkeit, Windows Defender + Firewall zu deaktivieren. (über die WSC-API)
 mandiant/sharpersist
C#-Toolkit zum Einrichten und Verwalten von Windows-Persistenz über Registrierungsschlüssel, geplante Aufgaben, Dienste, Autostart-Ordner,…
 d4vinci/dr0p1t-framework
Ein Framework, das einen fortschrittlichen tarnenden Dropper erstellt, der die meisten AVs umgeht und viele Tricks hat.








