
 #1
Tools zur Aufrechterhaltung des langfristigen Zugriffs auf kompromittierte Systeme, auch nach Neustarts.
Kitploit empfohlen

 asmitdesai/ubuntils
Python-CLI/TUI für die forensische Triage von Ubuntu-Systemen — erkennt und behebt Persistenzmechanismen mit Artefakterfassung, Zeitachsenkorrelation…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Reverse-Engineering-Analyse von PureRAT, das msbuild.exe missbraucht, mit Extraktion der C2-Infrastruktur, .NET-Evasion-APIs, Dateisystemmanipulation…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 gmh5225/evilkaspersky
Windows-Kernel-Treiber-Experiment auf Basis von KasperskyHook, das direkte Syscalls für das Kopieren von Speicher zwischen Prozessen verwendet, mit…
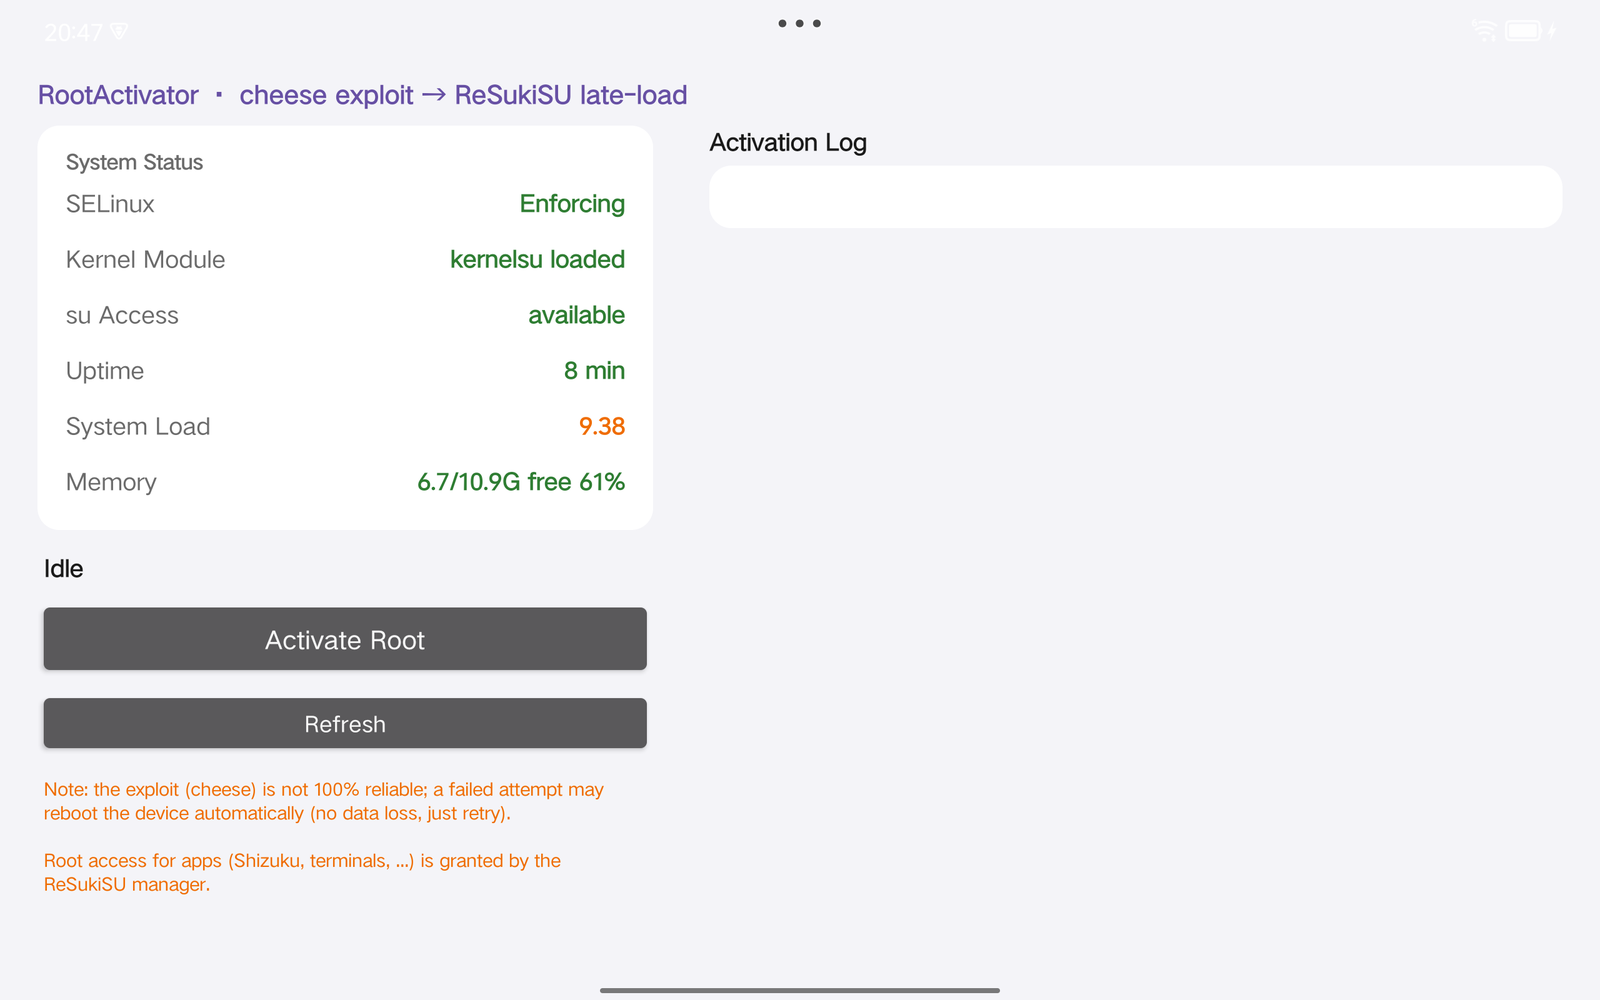 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
In-memory kernel privilege escalation for Lenovo Legion Y700 2023 (TB320FC) exploiting CVE-2025-21479, a Qualcomm Adreno GPU SMMU flaw, with ReSukiSU…
 idov31/silverseal
Linux-Post-Exploitation-Framework mit einem UEFI-Bootkit, das persistent und stealth ein Rust-basiertes Kernel-Modul-Rootkit auf modernen…
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 gmh5225/dse-patcher
Windows-Tool, das die Treibersignaturerzwingung durch Patchen von Kernel-Variablen deaktiviert und so das Laden unsignierter Treiber für Tests und…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & DirtyCOW Exploit-Automatisierung + Post-Root-Debloat + Magisk-Module für Sony BRAVIA KDL-43W800C
 lyravoid/folkpatch
Root-Zugriff auf den Kernel kann einfach durch Patchen der Boot-Partition zum Neuflashen erreicht werden. Diese Lösung basiert auf einem…
 bmax121/apatch
Das Patchen des Android-Kernels und des Android-Systems
 deadexpl0it/cve-2026-78006-poc
POC für CVE-2026-78006 The Events Calendar <= 6.17.4 – Nicht authentifizierte PHP-Objektinjektion bis hin zur Remote-Code-Ausführung
 kamalx06/tornadorevc2
Modulares Post-Exploitation-Framework zur Verwaltung von Reverse-Shell-Sitzungen über TCP/TLS/mTLS mit Plugins für Enumeration, In-Memory-Ausführung,…
 themalwareguardian/cve-2022-34301
Demonstriert die Umgehung von Secure Boot über CVE-2022-34301 mittels der von Eurosoft signierten UEFI-Shell (esdiags.efi), wobei der Befehl mm…
 themalwareguardian/cve-2022-34302
Demonstriert CVE-2022-34302, eine Secure-Boot-Umgehung über den von New Horizon Datasys signierten Bootloader, dessen integrierter…
 themalwareguardian/cve-2022-34303
Demonstriert die Umgehung von Secure Boot über CVE-2022-34303 mittels einer von CryptoPro signierten UEFI-Shell, wobei der Befehl mm verwendet wird,…
 gmh5225/discord-rat
Python-basierte Discord-RAT mit Remote-Befehlspanel für Webcam-Aufnahmen, Audioaufzeichnung, Keylogging, Dateiexziltration und Persistenz über…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.








