
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 synacktiv/grouppolicybackdoor
Framework zur Manipulation und Ausnutzung von Gruppenrichtlinienobjekten
 nfc-tools/milazycracker
Mifare Classic Plus - Implementierung des Hardnested-Angriffs für den SCL3711 LibNFC USB-Leser
 ihebski/angryfuzzer
Werkzeuge zur Informationssammlung
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 projectzeroindia/cve-2019-11510
Exploit für das Lesen beliebiger Dateien auf Pulse Secure SSL VPN (CVE-2019-11510)
 lumoslab-innovation/openhunterai
Local-first KI-Red-Team für Web-, API- und LLM-Anwendungssicherheit. Angreiferorientierte Argumentation, evidenzbasierte Befunde und Skills für…
 agent-field/sec-af
AI-nativer Code-Sicherheitsauditor auf AgentField, der die Ausnutzbarkeit mit Urteilen, Spuren und handlungsrelevanten Beweisen nachweist.
 davidcarliez/trustmebro
Umgehe LLM-Guardrails, indem du sie mit erfundener Tool-Ausgabe verwirrst.
 skelsec/jackdaw
sammeln sammeln sammeln
 pwntester/serialkillerbypassgadgetcollection
Sammlung von Bypass-Gadgets zum Erweitern und Verpacken von ysoserial-Payloads.
 ms-web-bn/t14m4t
Automatisiertes Brute-Force-Angriffswerkzeug.
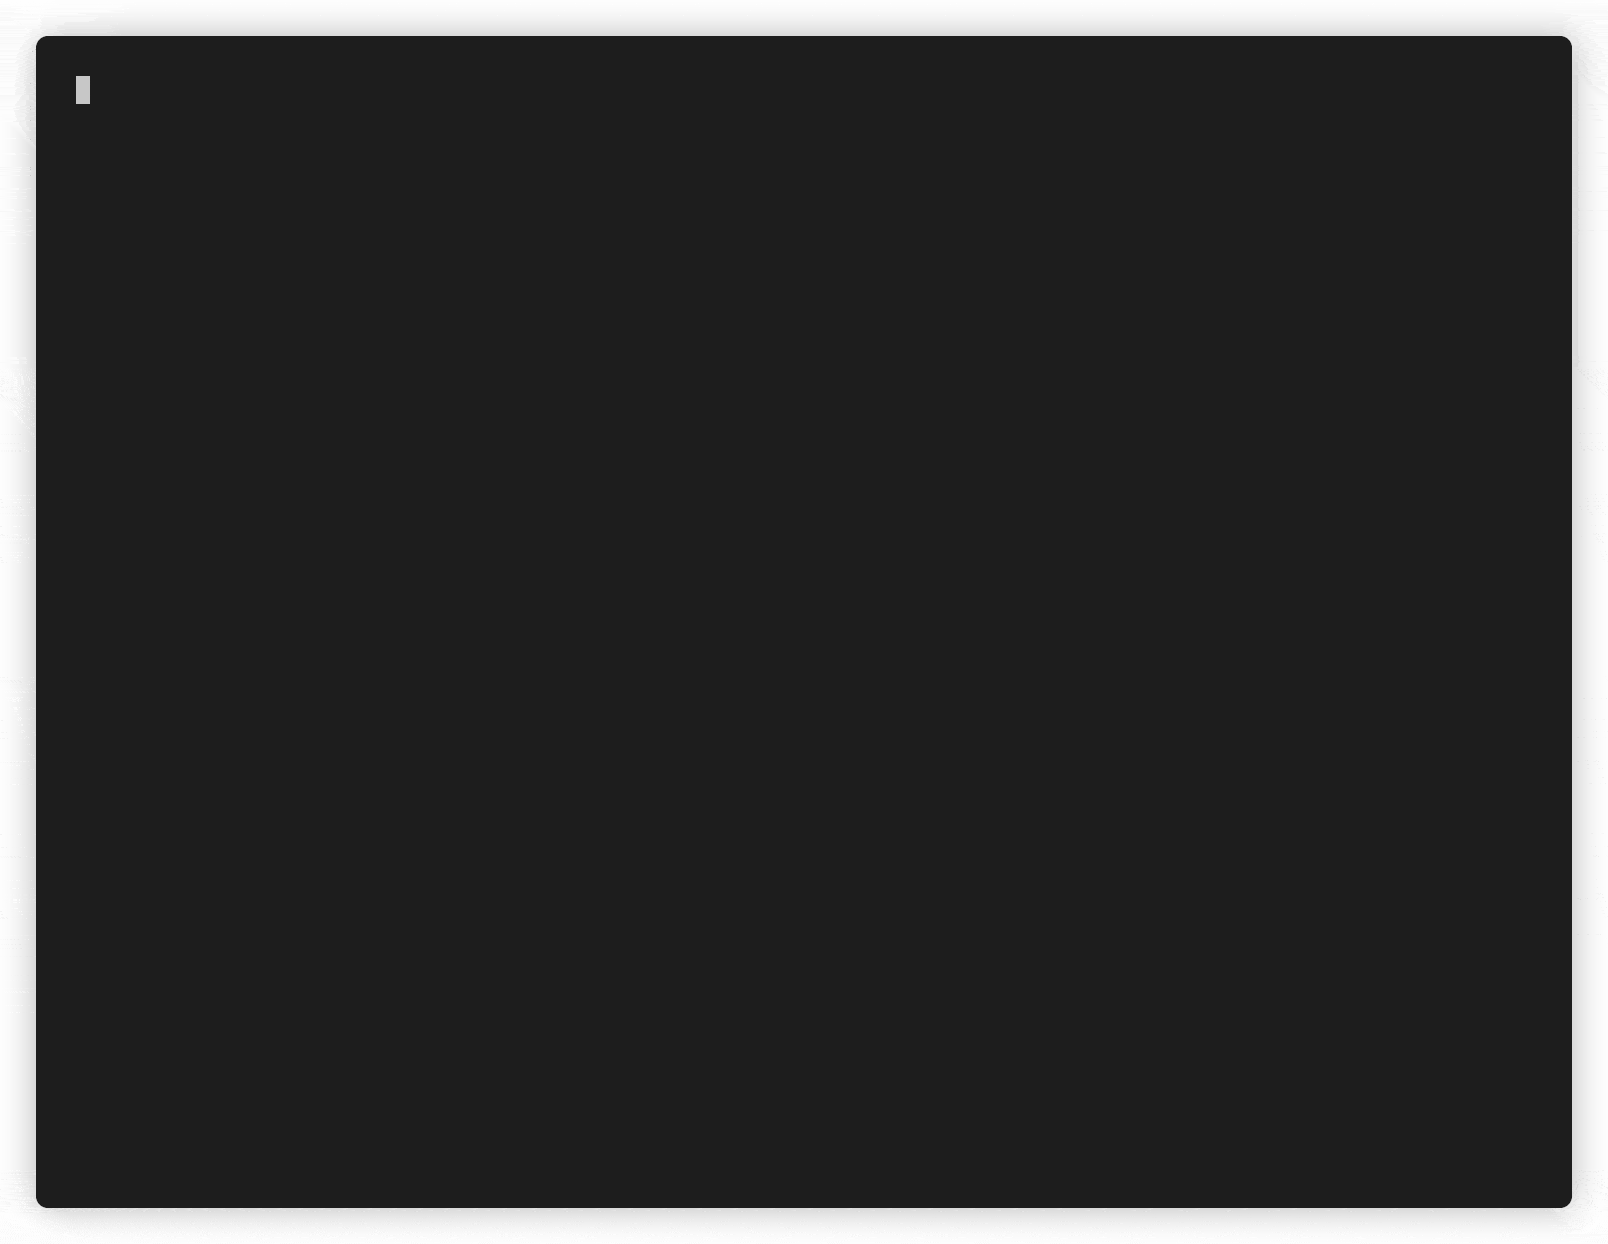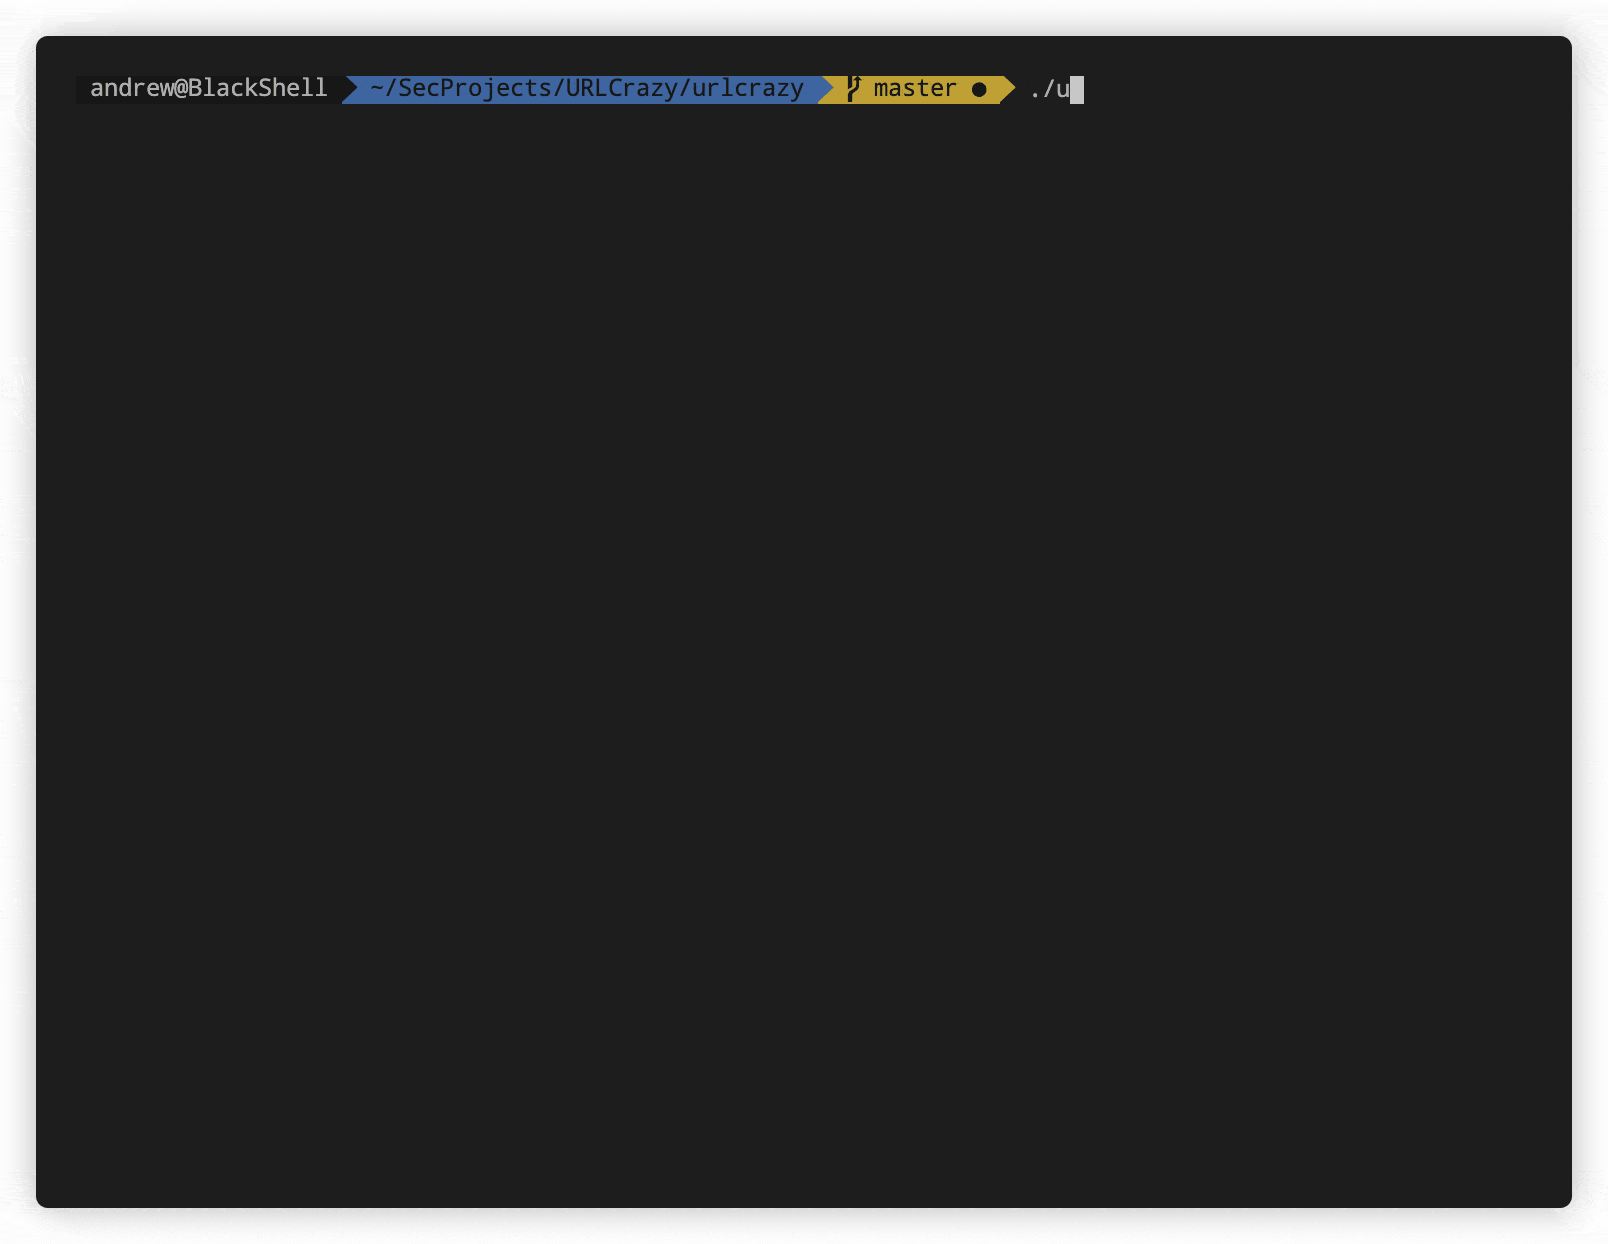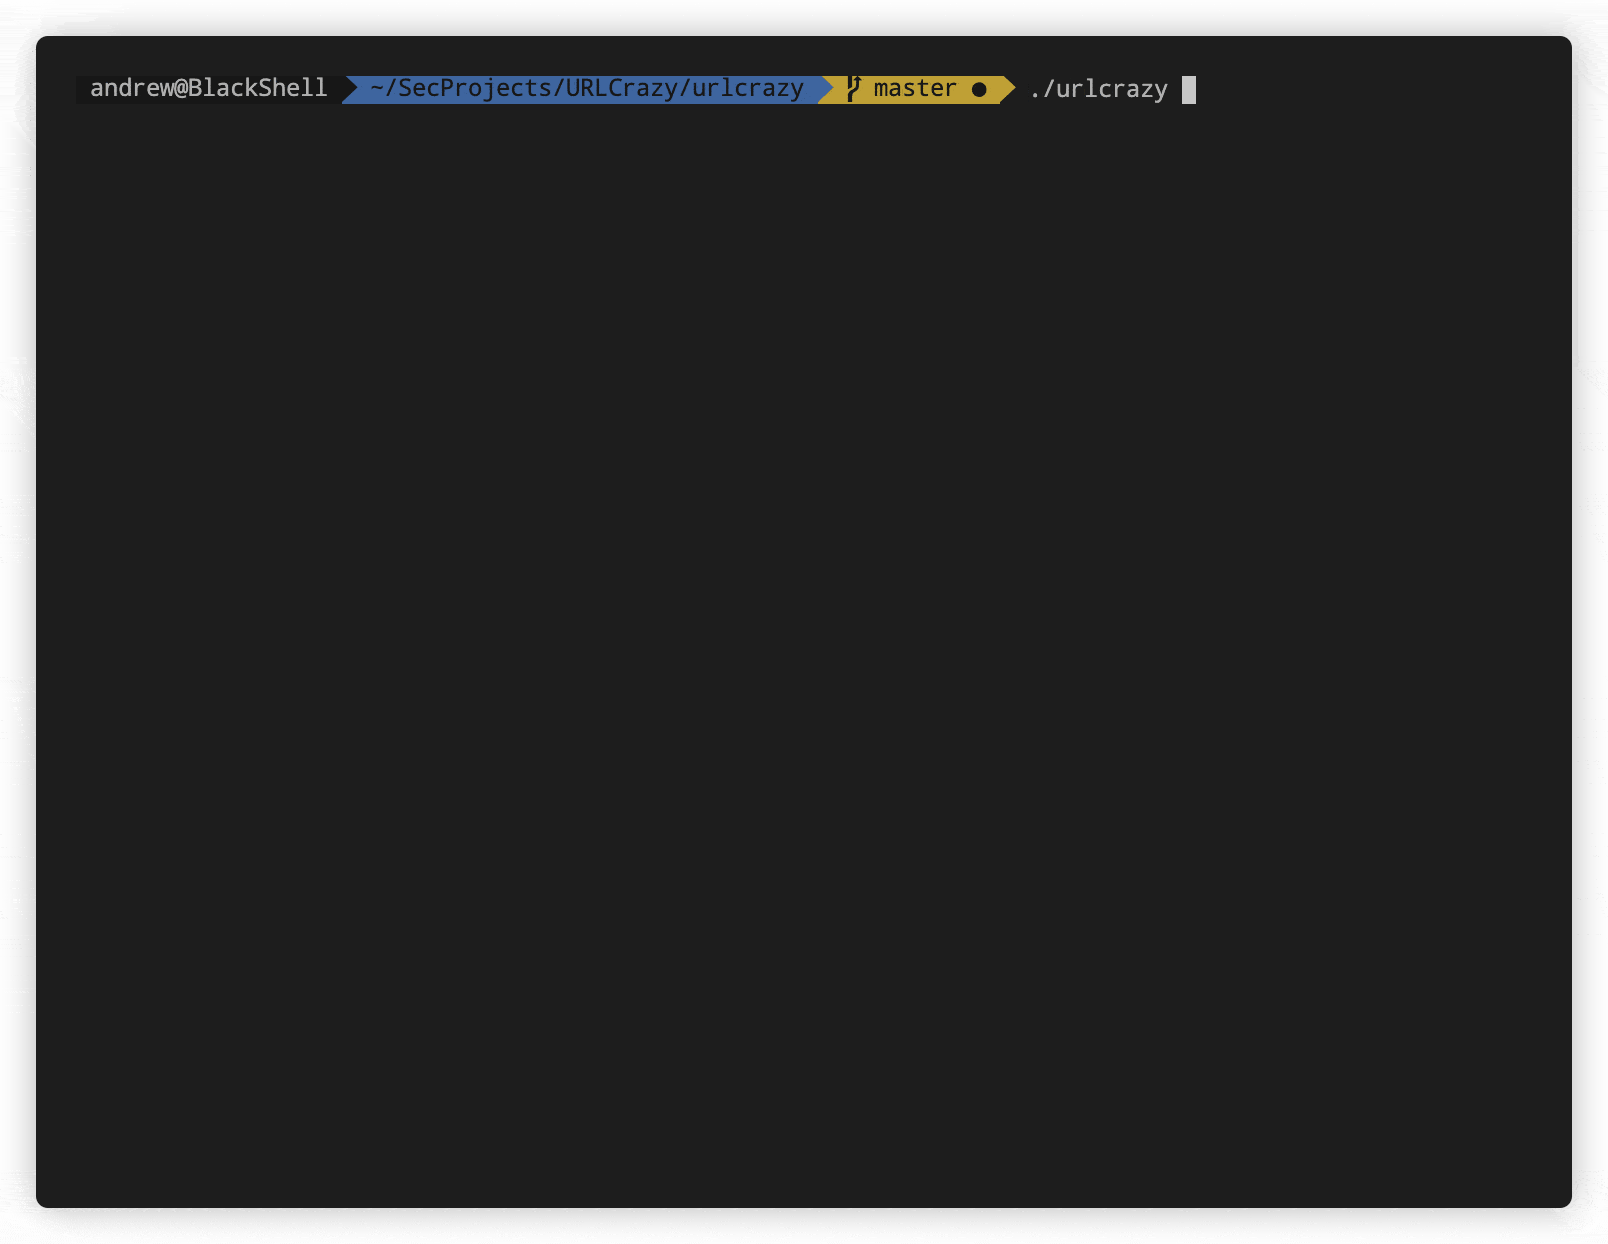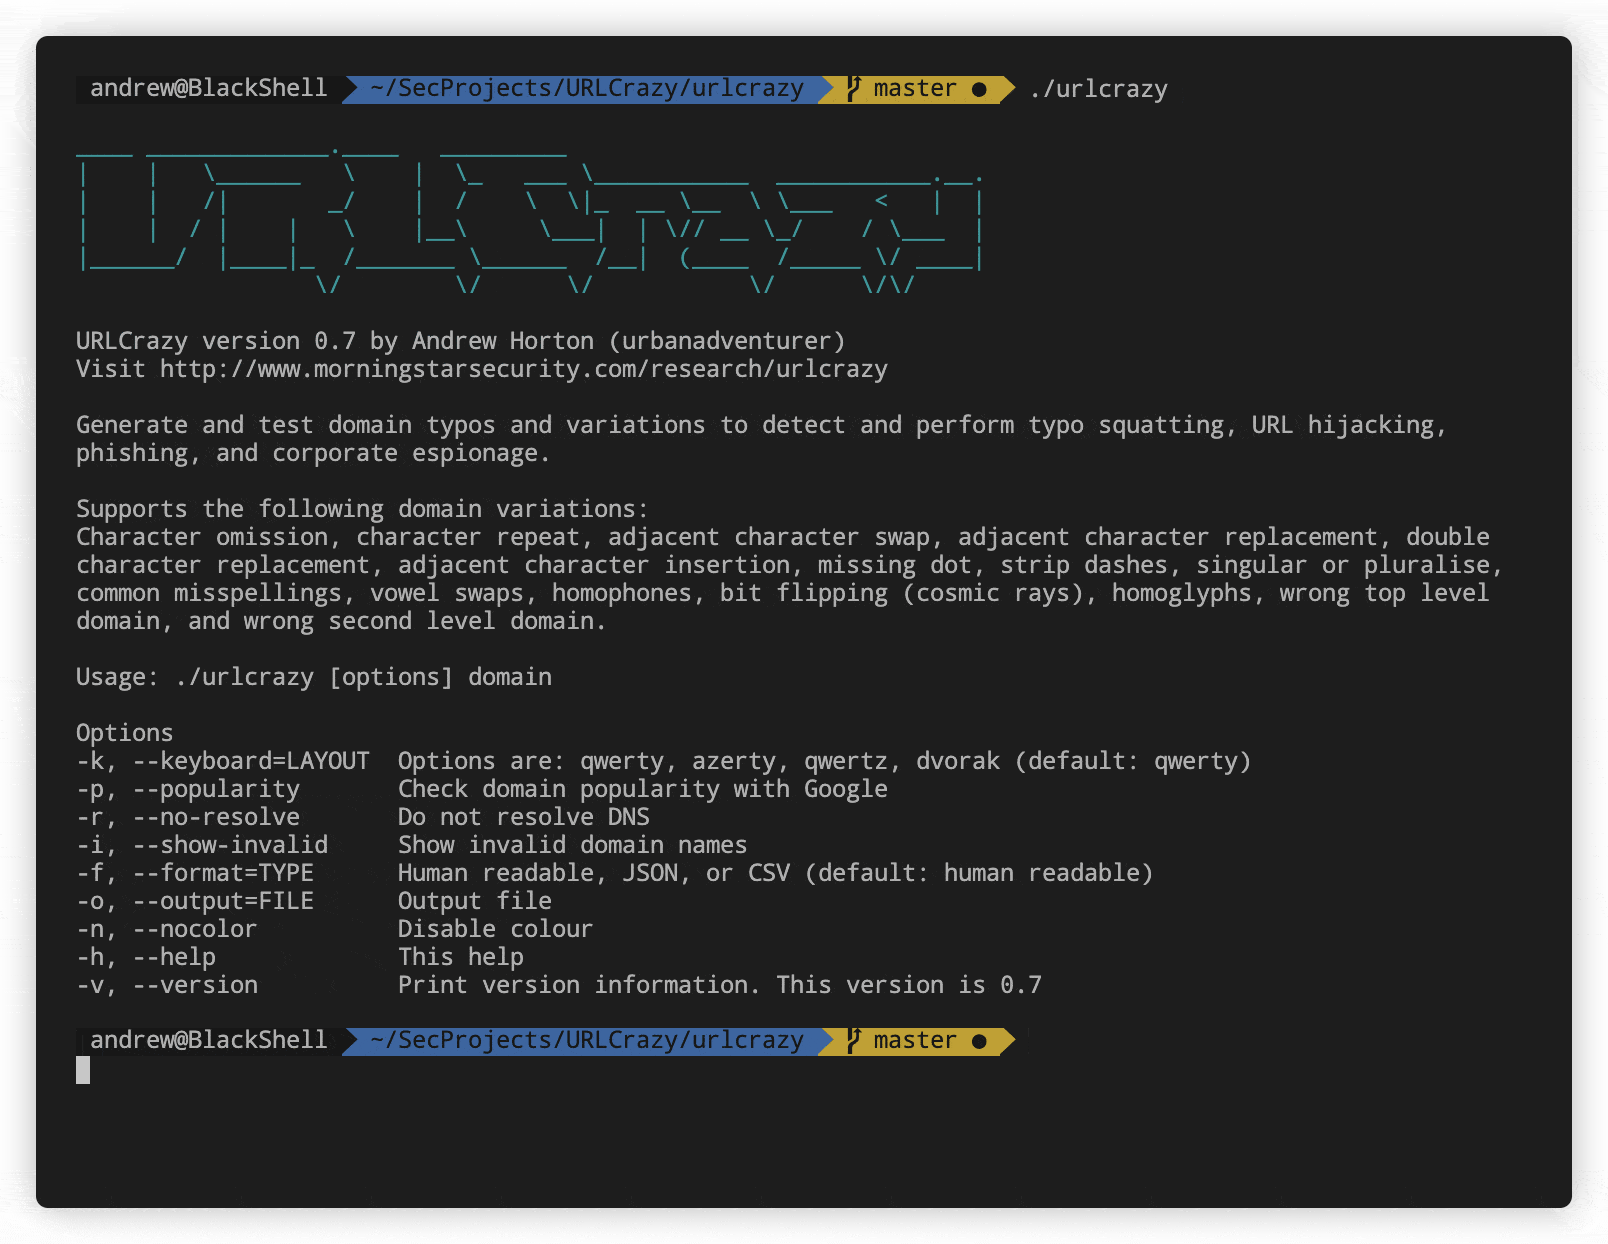 urbanadventurer/urlcrazy
Generieren und testen Sie Domain-Tippfehler und -Variationen, um Tippfehler-Squatting, URL-Entführung, Phishing und Wirtschaftsspionage zu erkennen…
 pranshuchittora/simvyn
Universal mobile devtool für Agents & Humans – steuern Sie iOS-Simulatoren, Android-Emulatoren und echte Geräte von einem einzigen Dashboard und CLI…
 testanull/proxynotshell-poc
Nutzt die Microsoft-Exchange-ProxyNotShell-Schwachstellen (CVE-2022-41040 und CVE-2022-41082) mit einem authentifizierten PoC-Skript aus, das Befehle…
 nccgroup/crosssitecontenthijacking
Proof-of-Concept für Content-Hijacking mit Flash, PDF und Silverlight
 yeeb1/socktail
Leichtgewichtige Go-Binärdatei, die ein Gerät mit einem Tailscale-Netzwerk verbindet und einen lokalen SOCKS5-Proxy für temporären Red-Team-Zugriff…
 reverseclabs/wepwnise
WePWNise generiert architekturunabhängigen VBA-Code, der in Office-Dokumenten oder -Vorlagen verwendet werden kann, und automatisiert die Umgehung…
 cybertix-pvt-ltd/one-liner-collections
Diese Repositories enthält eine Liste von One-Linern mit Beschreibungen und Installationsanforderungen.








