
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 peterferrie/win-exec-calc-shellcode
Ein kleiner, nullfreier Windows-Shellcode, der calc.exe ausführt (x86/x64, alle OS/SPs)
 al1ex/linuxeelvation
Linux Eelvation(持续更新)
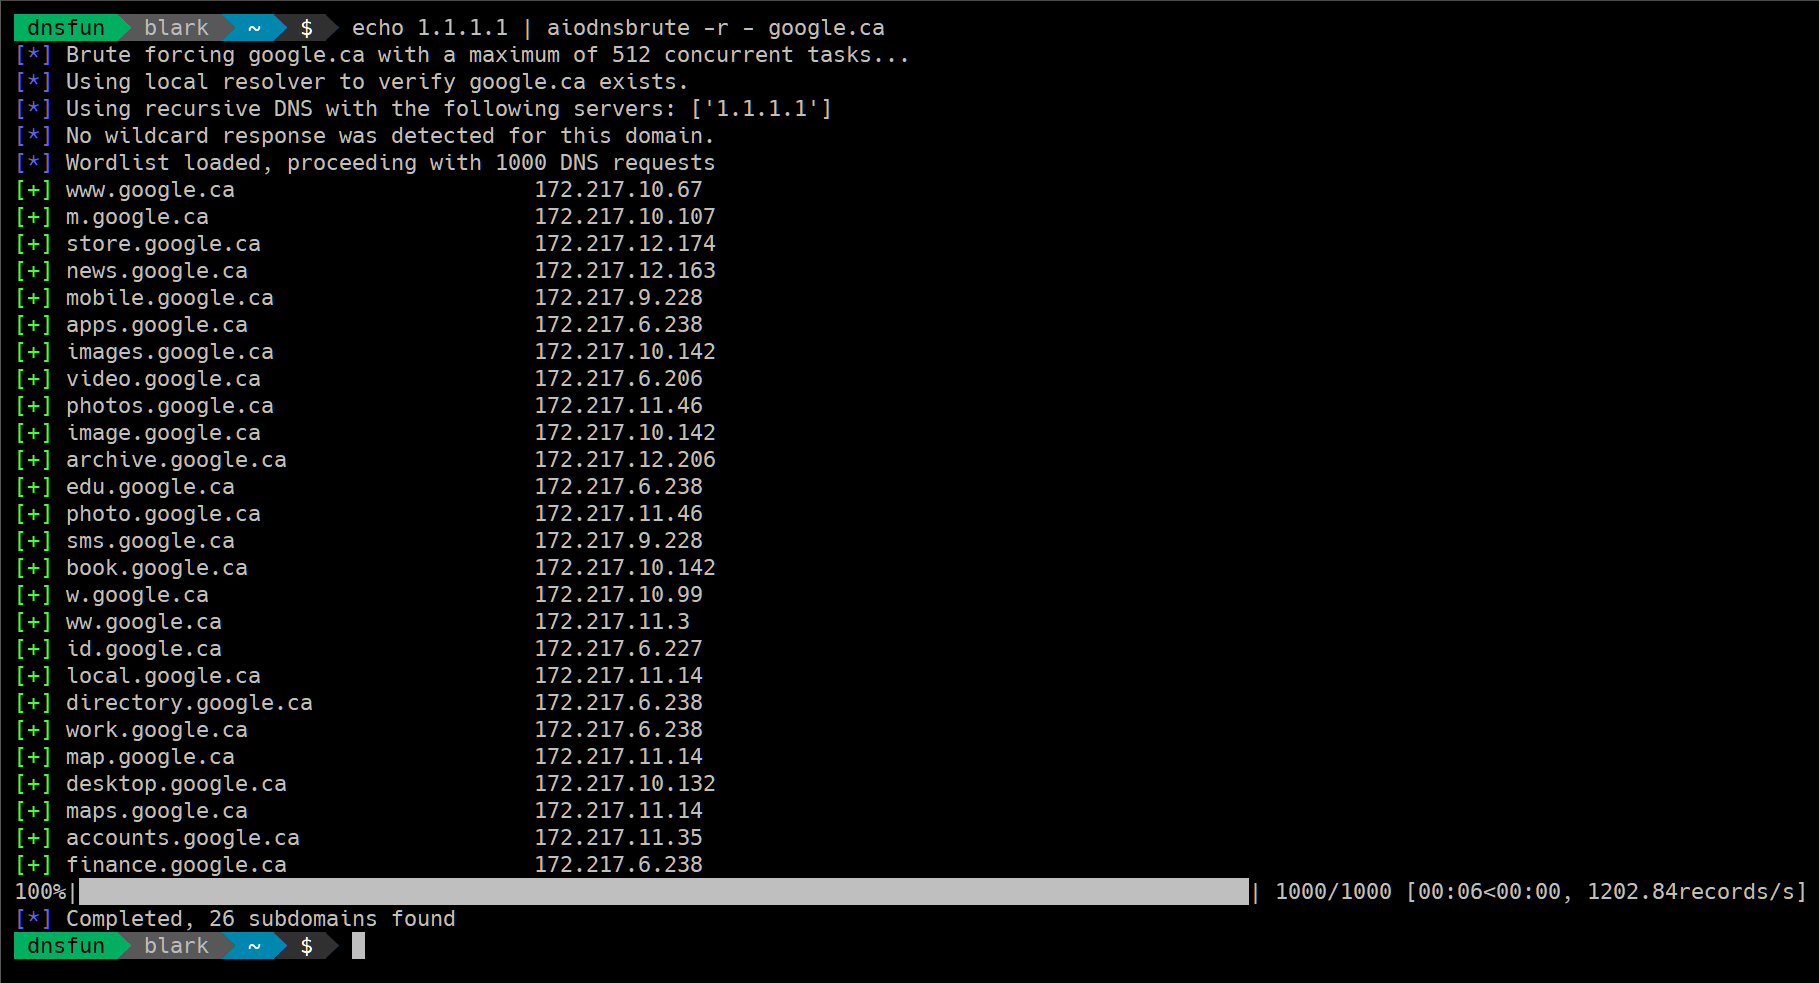 blark/aiodnsbrute
Python 3.5+ DNS asynchrones Brute-Force-Dienstprogramm
 d4vinci/pastejacker
Systeme hacken mit der Automatisierung von PasteJacking-Angriffen.
 orleven/tentacle
Tentacle ist ein POC-Schwachstellenverifizierungs- und Exploit-Framework. Es unterstützt die freie Erweiterung von Exploits und verwendet…
 helich0pper/karkinos
Penetration Testing und Hacking CTF's Schweizer Taschenmesser mit: Reverse Shell Handling - Encoding/Decoding - Encryption/Decryption - Cracking…
 star-sg/cve
Eine Sammlung von Proof-of-Concept-Exploit-Skripten, die vom STAR Labs-Team für verschiedene CVEs geschrieben wurden, die sie entdeckt oder von…
 samhaxr/hackbox
HackBox ist ein leistungsstarkes und umfassendes Tool, das eine Vielzahl von Techniken für Sicherheitsbewertungen von Webanwendungen und Netzwerken…
 signorrayan/redteam_toolkit
Red Team Toolkit ist eine Open-Source Django Offensive Web-App, die die nützlichen Offensiv-Tools, die im Red Teaming verwendet werden, zusammenfasst.
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 owasp/igoat-swift
OWASP iGoat (Swift) - Eine verdammt verwundbare Swift-Anwendung für iOS
 sslab-gatech/pwn2own2020
Gefährdung des macOS-Kernels über Safari durch Verkettung von sechs Schwachstellen
 dievus/powershellforpentesters
Kursrepository für den Kurs „PowerShell for Pentesters“
 mwr-cybersec/pxethief
PXEThief ist eine Sammlung von Tools, die Passwörter aus der Betriebssystembereitstellungsfunktion von Microsoft Endpoint Configuration Manager…
 kamorin/dhcpig
DHCP-Erschöpfungsskript, geschrieben in Python unter Verwendung der Scapy-Netzwerkbibliothek
 ambionics/cnext-exploits
Exploits für CNEXT (CVE-2024-2961), ein Pufferüberlauf in glibcs iconv()
 00theway/ghostcat-cnvd-2020-10487
Ghostcat Datei lesen/Code ausführen,CNVD-2020-10487(CVE-2020-1938)
 tarlogicsecurity/kerbrute
Ein Skript zur Durchführung von Kerberos-Brute-Force mittels Impacket.








