
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 securityriskadvisors/vectr
Verfolgen Sie Testaktivitäten von Red und Blue Teams, um Erkennungs- und Präventionsfähigkeiten über Angriffsszenarien hinweg zu messen, mit…
 jsitech/jshielder
Härtungsskript für Linux-Server/ Sicherer LAMP-LEMP-Deployer/ CIS Benchmark
 specterops/azurehound
Sammelt Azure-Mandantendaten (Benutzer, Gruppen, Rollen, Ressourcen) und exportiert sie für die BloodHound-Angriffspfadanalyse in…
 zishanadthandar/pentest
Jekyll-basierte Pentesting-Wissensdatenbank mit Methodik-Leitfäden, Cheatsheets, Tool-Indizes, Zertifizierungs-Roadmaps und kuratierten Übungslaboren…
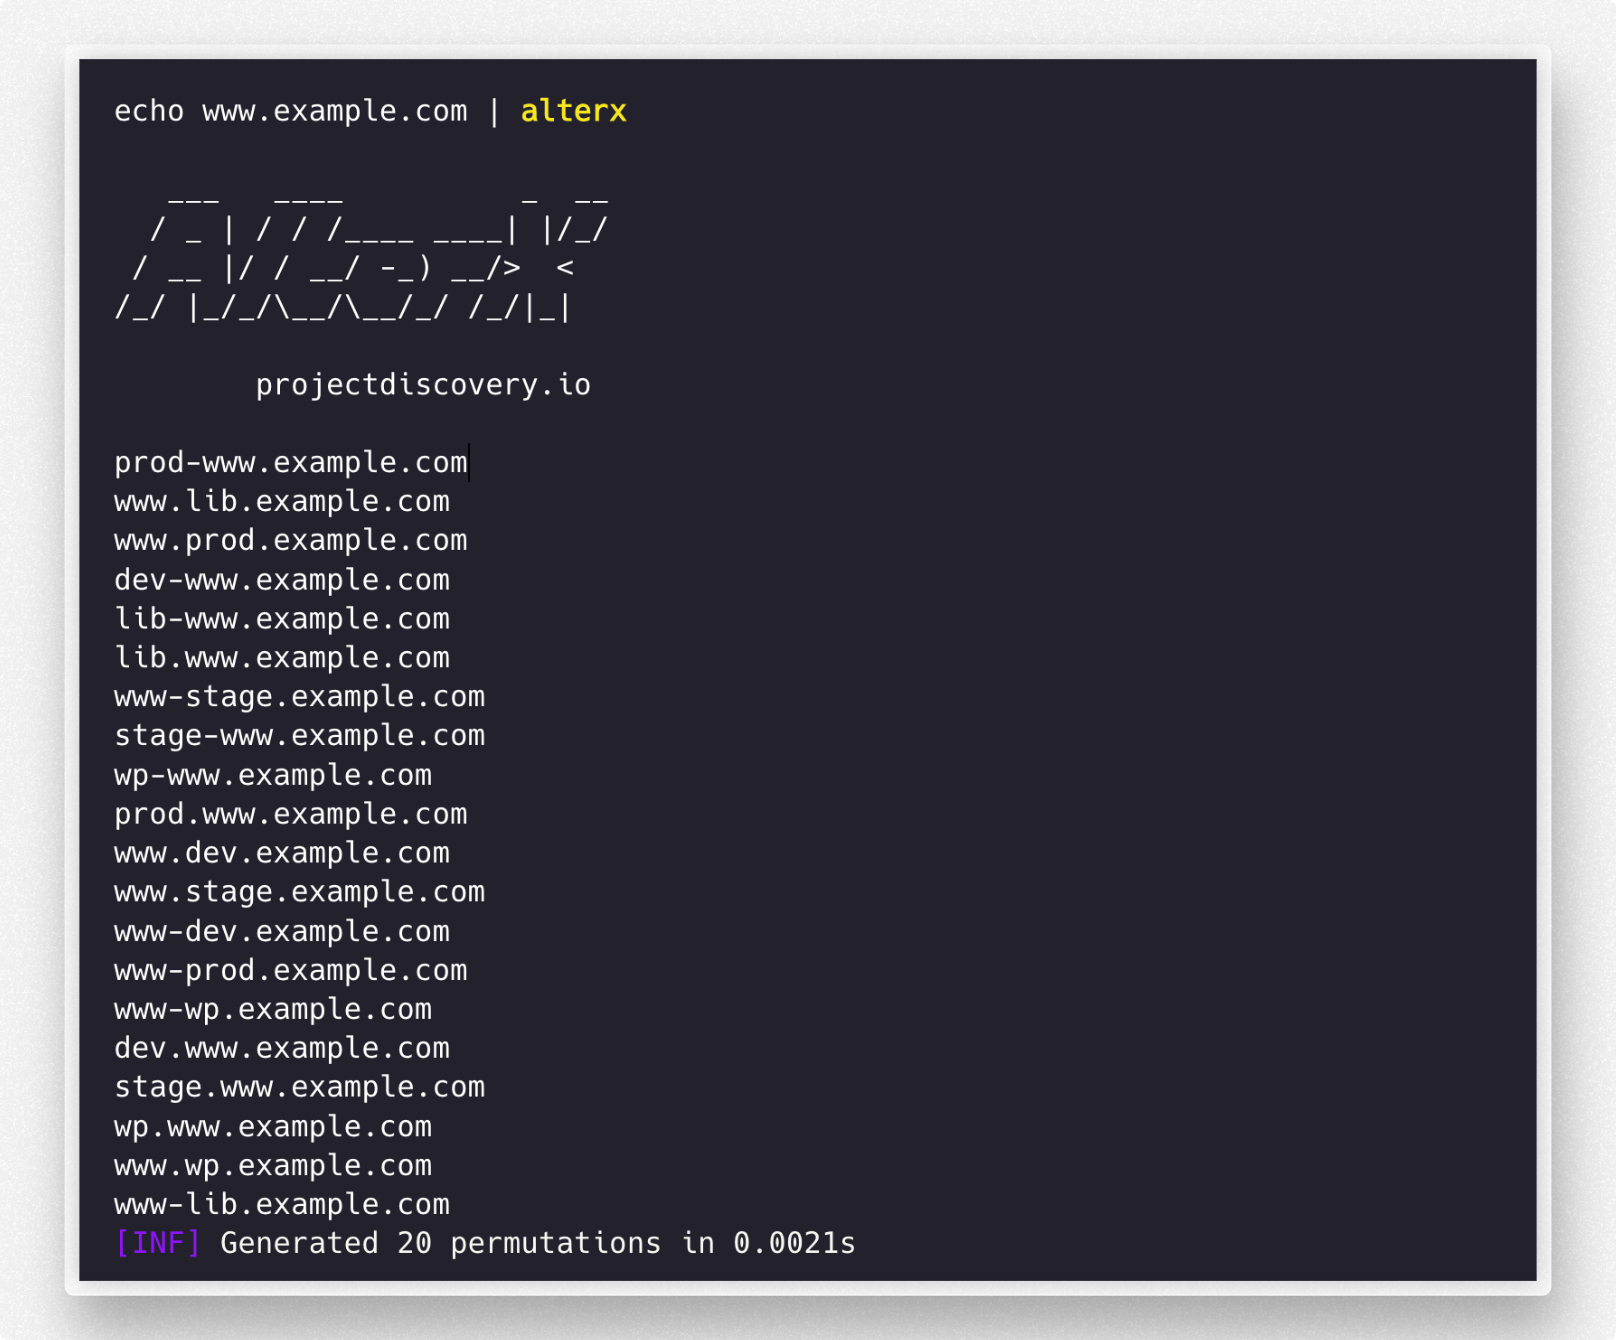 projectdiscovery/alterx
Schneller und anpassbarer Subdomain-Wortlisten-Generator mit DSL
 ge0rg3/requests-ip-rotator
Eine Python-Bibliothek zur Nutzung des großen IP-Pools von AWS API Gateway als Proxy, um pseudo-unendliche IPs für Web Scraping und…
 merill/awesome-entra
😎 Tolle Liste mit allem rund um Microsoft Entra
 ine-labs/azuregoat
AzureGoat : Eine verdammt verwundbare Azure-Infrastruktur
 netsniff-ng/netsniff-ng
Ein Schweizer Taschenmesser für Ihre täglichen Linux-Netzwerkarbeiten.
 nemesida-waf/waf-bypass
Automatisiertes WAF-Sicherheitstest-Tool, das False Positives und False Negatives erkennt, indem es 15+ Payload-Kategorien einschließlich SQLi, XSS,…
 mcw0/poc
Issues wurden für diese PoCs deaktiviert, da es sich lediglich um PoCs handelt, die gemeinfrei und nicht unterstützt sind.
 octoberfest7/teamsphisher
Phishing-Nachrichten und -Anhänge an Microsoft Teams-Benutzer senden
 securitytemplates/sectemplates
Open-Source-Vorlagen, mit denen Sie Ihre Sicherheitsprogramme starten können
 quentinhardy/msdat
MSDAT: Microsoft SQL-Datenbank-Angriffswerkzeug
 almondoffsec/passthecert
Proof-of-Concept-Tool, um sich mit einem Zertifikat über Schannel an einem LDAP/S-Server zu authentifizieren.

 kgretzky/evilginx
BITTE VERWENDEN SIE DIE NEUE VERSION: https://github.com/kgretzky/evilginx2
 frostbits-security/mitm-cheatsheet
Spickzettel-Katalog für Man-in-the-Middle-Angriffe über L2-L4- und drahtlose Schichten, mit Angriffswerkzeugen, Erkennungsmethoden und Gegenmaßnahmen…








