
 #1
Methodologien, Frameworks, Reporting und Automatisierungstools für Penetrationstests.
Kitploit empfohlen

 sleeyax/burp-awesome-tls
Burp-Erweiterung zur Umgehung von TLS-Fingerprinting. WAF umgehen, beliebigen Browser vortäuschen.
 samyk/slipstream
NAT Slipstreaming ermöglicht es einem Angreifer, aus der Ferne auf beliebige TCP/UDP-Dienste zuzugreifen, die an einem Opferrechner gebunden sind,…
 crimsonforge-io/king-phisher
Simulieren Sie realistische Phishing-Kampagnen mit Credential Harvesting, E-Mail-Tracking und Landing-Page-Klonen für…
 kevin-robertson/invoke-thehash
PowerShell Pass The Hash Utils
 jaeles-project/jaeles
Das Schweizer Taschenmesser für automatisiertes Webanwendungstesten
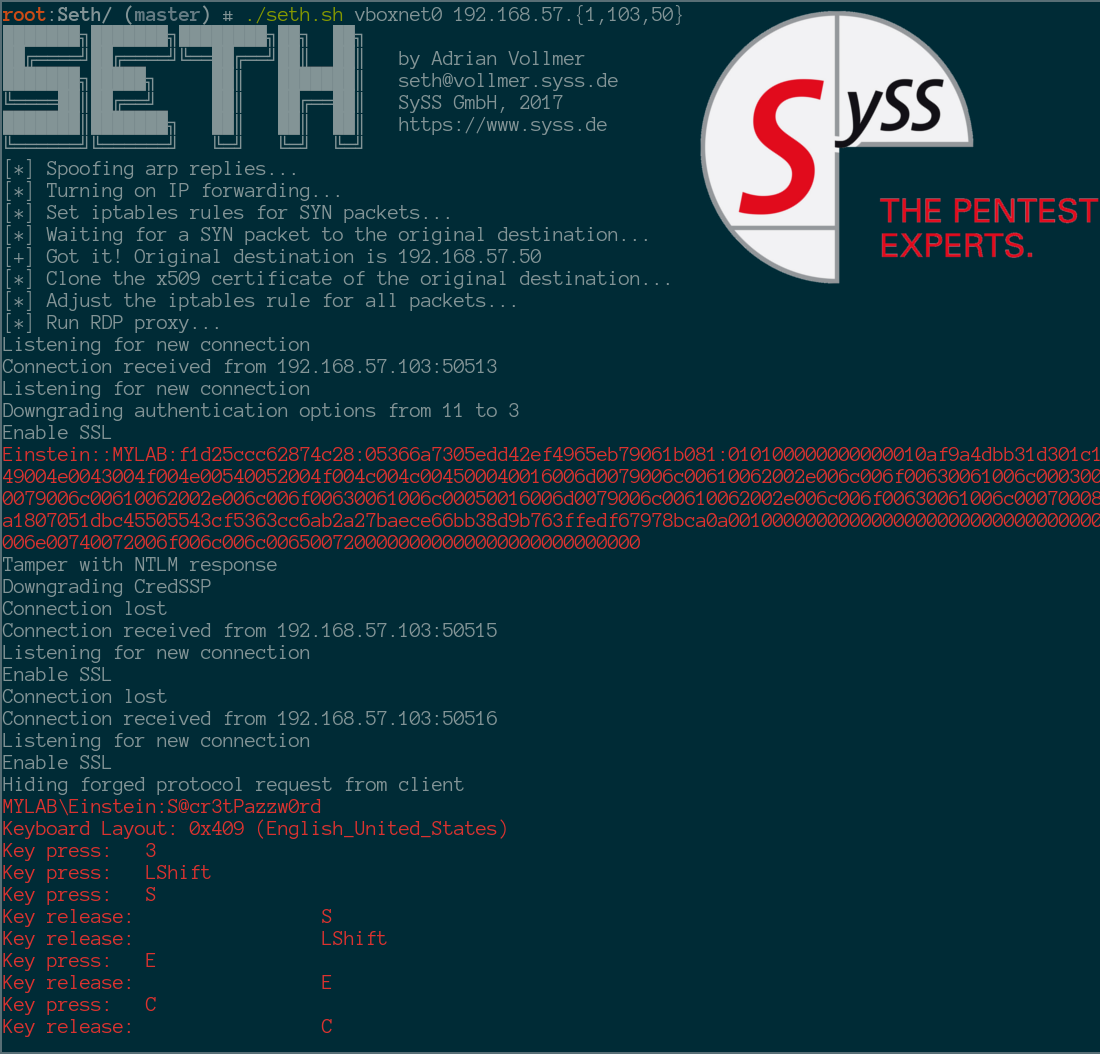 syss-research/seth
Führen Sie einen MitM-Angriff durch und extrahieren Sie Klartext-Anmeldeinformationen aus RDP-Verbindungen
 fortra/nanodump
Das Schweizer Taschenmesser des LSASS-Dumpings
 cn33liz/p0wnedshell
PowerShell Runspace Post-Exploitation-Toolkit
 lionsec/xerosploit
Effizientes und fortschrittliches Man-in-the-Middle-Framework.
 ascotbe/kernelhub
:palm_tree:Sammlung von Privilegieneskalations-Schwachstellen im Linux-, macOS- und Windows-Kernel, mit Kompilierungsumgebung, Demo-GIF-Karte,…
 govolution/avet
Antivirus-Umgehungstool
 ihebski/a-red-teamer-diaries
RedTeam/Pentest Notizen und Experimente, die auf mehreren Infrastrukturen im Rahmen professioneller Engagements getestet wurden.
 matrixleons/evilwaf
evilwaf ist ein Penetrationstest-Tool, das entwickelt wurde, um gängige Web Application Firewalls (WAFs) zu erkennen und zu umgehen.
 six2dez/onelistforall
Kuratierter, kategorisierter Wortlistengenerator für Web-Fuzzing, Verzeichnisenumeration und Subdomain-Erkennung. Synchronisiert automatisch 36+…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Die erste Windows-Penetrationstest-Umgebung auf Mac M-Chips
 mandatoryprogrammer/xsshunter
Der XSS Hunter Dienst - eine tragbare Version von XSSHunter.com
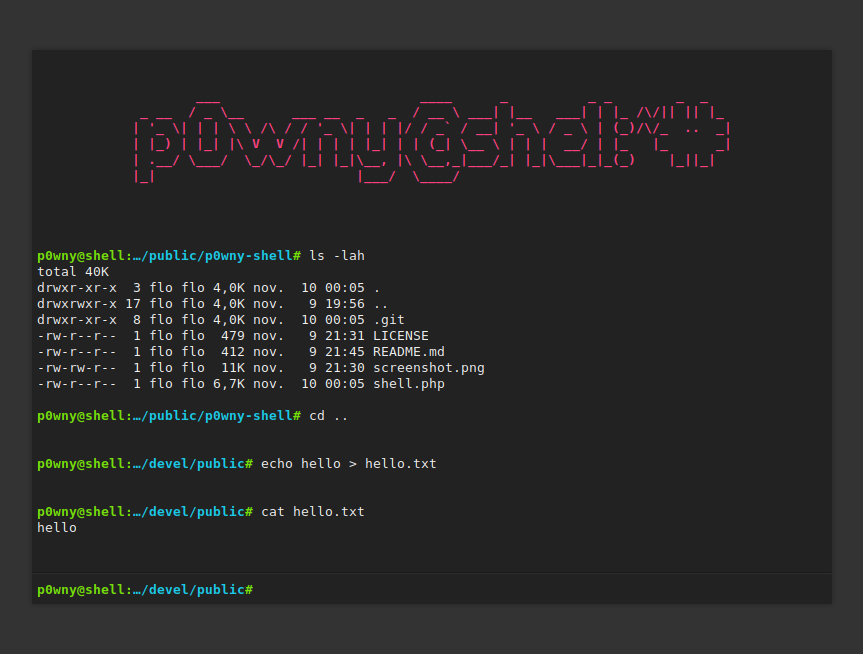 flozz/p0wny-shell
Single-Datei-PHP-Shell
 enjoiz/xxeinjector
Werkzeug zur automatischen Ausnutzung von XXE-Schwachstellen unter Verwendung direkter und verschiedener Out-of-Band-Methoden.








