
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 oguzylmzx/cve-2025-64512-pdfminer-poc
PoC für CVE-2025-64512: RCE durch pickle-Deserialisierung in pdfminer.six CMapDB mittels präparierter PDF
 anonstorks/cve-2025-0282-full-version
# CVE-2025-0282: Schwachstelle zur Remotecodeausführung in [StorkS]
 george0papasotiriou/cve-2026-23001-hugging-face-transformers-model-deserialization-arbitrary-code-via-pickle-
Proof-of-Concept für CVE-2026-23001: demonstriert RCE durch unsichere Pickle-Deserialisierung in Hugging Face Transformers, indem ein bösartiges…
 garlic-wizard/cve-2026-33937-for-darkzeroreturns
Dies ist ein PoC für CVE-2026-33937
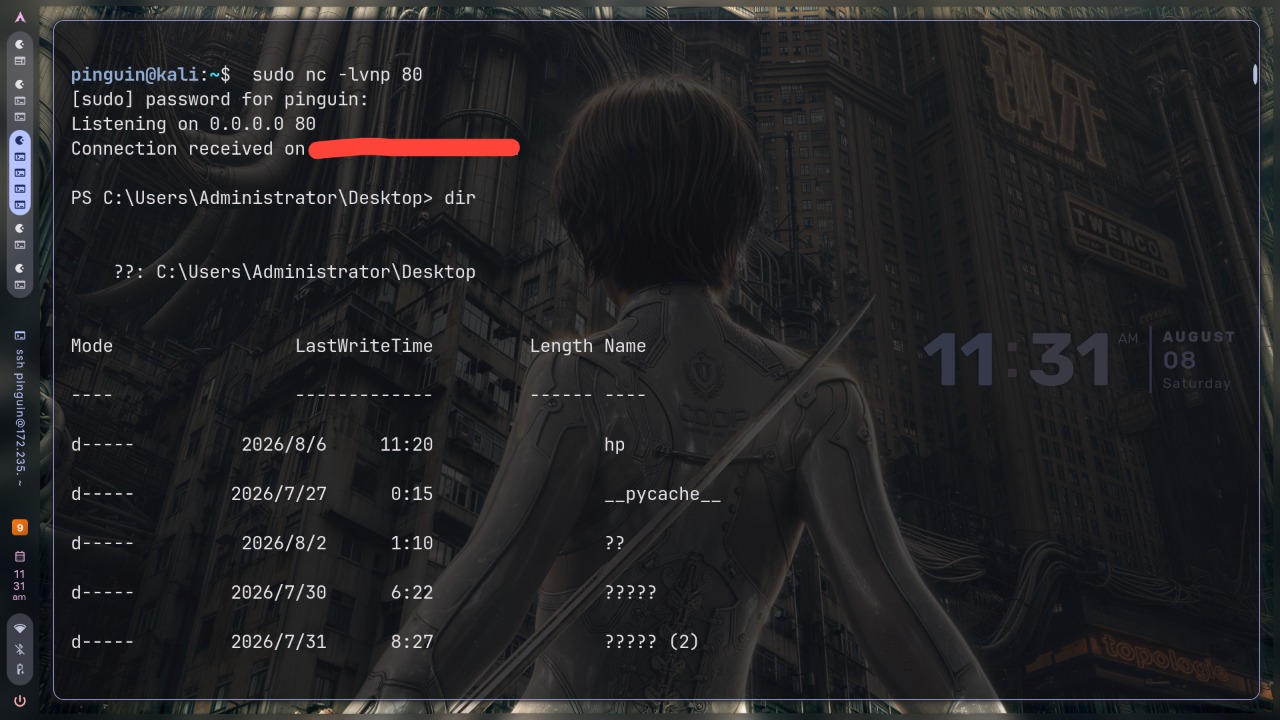 sandimfz/cve-2024-23692
Automatisiert die Ausnutzung von CVE-2024-23692 gegen ungepatchte Rejetto-HFS-Server mit einer In-Memory-PowerShell-Reverse-Shell,…
 mehdichyhab/cve-2025-64512-exploit
CVE-2025-64512 - pdfminer.six Exploit zur Remote-Codeausführung
 gunzf0x/issabel-pbx-4.0.0-rce-authenticated
Issabel PBX 4.0.0 Remote Code Execution (Authentifiziert) - CVE-2024-0986
 p1ckzi/cve-2017-9841
phpunit-shell | CVE_2017-9841
 pflegusch/cve-2022-24637
Open Web Analytics 1.7.3 - Remote-Codeausführung
 lemmyz4n3771/cve-2022-22963-poc
CVE-2022-22963 RCE PoC in Python
 duck-sec/cve-2023-41425
Python-Exploit für Wonder CMS XSS-zu-RCE (CVE-2023-41425), der bösartige Skripte lokal bereitstellt und Remote-Codeausführung ohne externe…
 abbisqq/cve-2023-24610
Dies ist ein Proof-of-Concept für CVE-2023-24610
 realstatus/cve-2026-47858
Proof-of-Concept-Exploit für unauthentifiziertes JMX-RCE im Live-Informationsmodus von Spring Tools, der mithilfe von MLet-Remote-Classloading…
 randallbanner/spring-cloud-function-vulnerability-cve-2022-22963-rce
Python Exploit für CVE-2022-22963 (Spring4Shell) targeting Spring Cloud Function RCE. Automatisiert die Bereitstellung einer Reverse Shell mittels…
 l0n3rs/cve-2021-25641
Exploit für CVE-2021-25641, der die Apache Dubbo RCE-Schwachstelle in den Versionen 2.5.x bis 2.7.8 angreift. Als eigenständiges JAR gepackt für die…
 jenderal92/cve-2026-49049
Massen-Schwachstellenscanner für CVE-2026-49049 – Nicht authentifizierte Remote-Codeausführung im Joomla-Helix3-Plugin. Mehrthread-fähig, erkennt…
 daemoncibsec/mcpexec
POC für CVE-2026-23744 für eine Python-Revshell
 featherstark/cve-2023-21716
Technische Analyse und Proof-of-Concept-Exploit für CVE-2023-21716, eine Heap-Corruption-Schwachstelle im RTF-Schriftarttabellen-Parser von Microsoft…








