
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen


 zer0sumgam3/cve-2026-66066-poc
PoC für CVE-2026-66066 in Ruby on Rails
 boxhg/cve-2019-0604
Ausführliche Erläuterung des Codes von k8geges SharePoint-RCE-Exploit cve-2019-0604-exp.py und Erstellung deines eigenen Payloads
 incredibleindishell/certi-bhai
AD CS-Ausnutzung – hier kommt der dazugehörige Kram rein
 al1ex/cve-2021-2109
CVE-2021-2109 && Weblogic Server RCE über JNDI
 synacktiv/exim-cve-2019-15846
PoC-Materialien zur Ausnutzung von CVE-2019-15846
 jpeanut/imagetragick-cve-2016-3714-rshell
Proof-of-Concept-Exploit-Skripte für CVE-2016-3714 (ImageTragick) unter Verwendung von MVG/SVG-Dateien, um Reverse Shells über bash, nc und PHP für…
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Apache Tomcat Manager API WAR Shell Upload
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360, Password Manager Pro und Access Manager Plus – nicht authentifizierte Remote-Codeausführungs-Schwachstelle (PoC-Exploit)
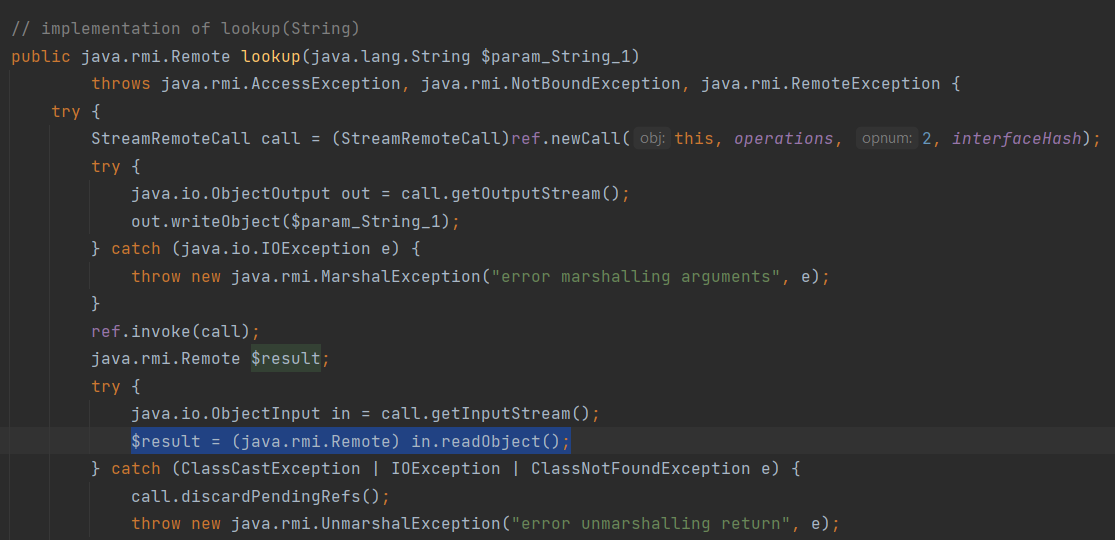 hakivvi/ermir
Rogue RMI Registry, der unsichere Java-Deserialisierung über list/lookup/bind-Methoden ausnutzt. Erzeugt und liefert Ysoserial-Gadgets, um…
 01rabbit/pakuri-thon
PAKURI-THON ist ein Tool, das Pentester mit verschiedenen Pentesting-Tools und einem C4-Server (Command & Control- und Chat & Communication-Server)…
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
CLI-Wrapper für MSFvenom, der die Payload-Erstellung mit Profilverwaltung, automatischer Listener-Generierung und organisierter Ausgabe für…
 chrisjd20/cve-2017-9805.py
Besserer Exploit-Code für CVE 2017 9805 Apache Struts
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Eine kritische RCE-Schwachstelle im Windows TCP/IP-Stack (CVE-2025-26686) hinterlässt sensiblen Speicher entsperrt, sodass entfernte Angreifer…
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 audrise/javaflood
Python-Multithread-DoS-Tool, das Minecraft-Java-Server mit gefälschten Handshake-Paketen, Verbindungswiederverwendung, Payload-Padding und…








