
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 cobbr/covenant
Covenant ist ein kollaboratives .NET C2-Framework für Red Teamer.
 marten4n6/evilosx
Ein bösartiges RAT (Fernwartungstool) für macOS / OS X.
 designativedave/androrat
Fernverwaltungstool für Android-Geräte
 tarunkant/gopherus
Dieses Tool erzeugt Gopher-Links, um SSRF auszunutzen und auf verschiedenen Servern RCE zu erlangen.
 monoxgas/srdi
Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.
 thewover/donut
Generiert positionsunabhängigen Shellcode für x86, x64 oder AMD64+x86, der .NET-Assemblies, PE-Dateien und andere Windows-Payloads aus dem Speicher…
 keystone-engine/keystone
Multi-Architektur-Assembler-Framework, das Assembler-Quellcode in Maschinencode für Arm, x86, MIPS, PowerPC, RISC-V und weitere Architekturen…
 sabri-zaki/easy_hack
Hacke die Welt mit Termux
 besimorhino/powercat
netshell bietet alle Funktionen in Version 2 von PowerShell
 t3l3machus/villain
Villain ist ein hochrangiges Stage-0/1-C2-Framework, das mehrere Reverse-TCP- und HoaxShell-basierte Shells handhaben kann, deren Funktionalität mit…
 cube0x0/cve-2021-1675
C# und Impacket-Implementierung von PrintNightmare CVE-2021-1675/CVE-2021-34527
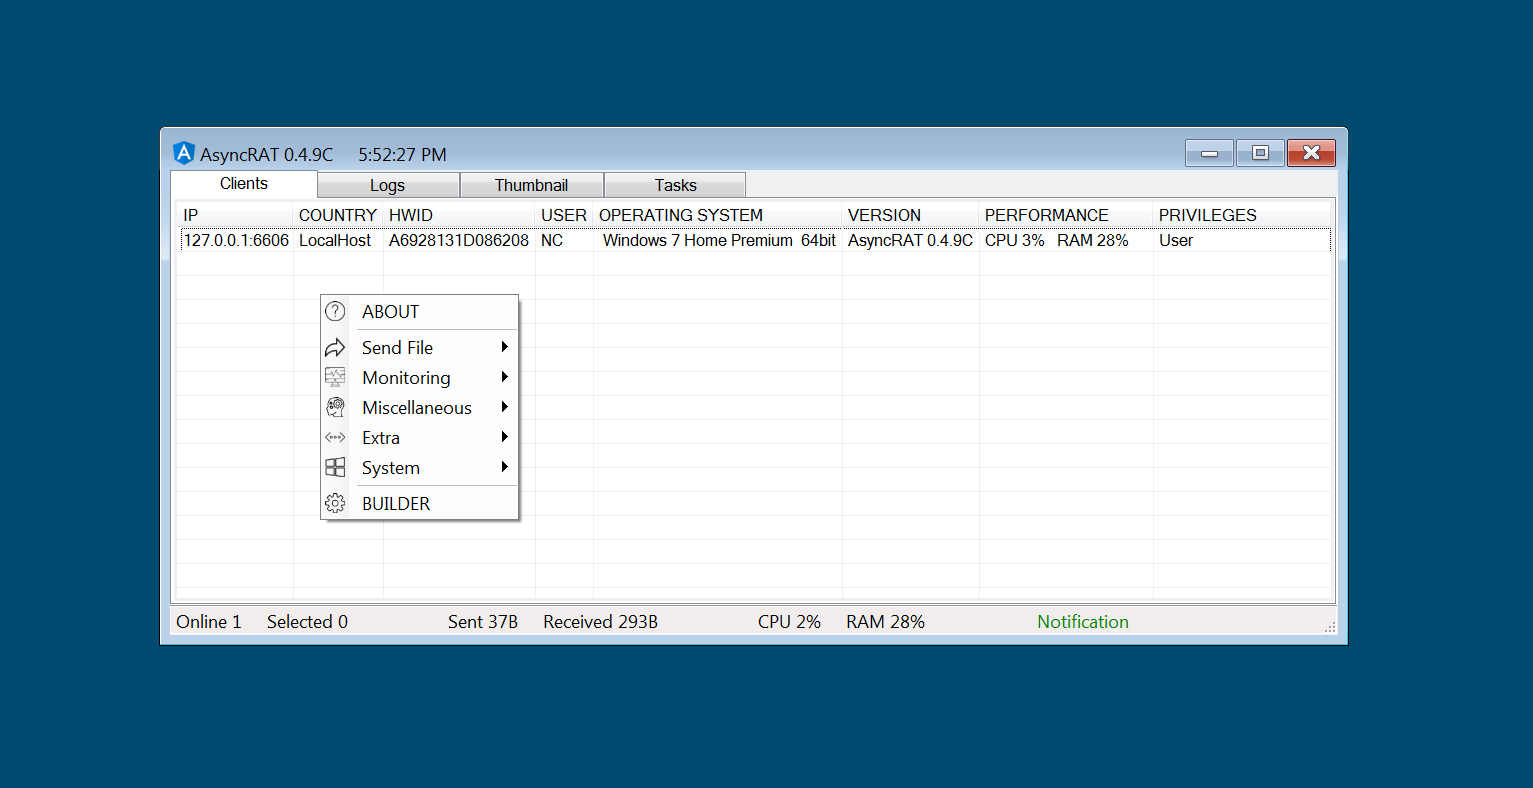 nyan-x-cat/asyncrat-c-sharp
Open-Source-Remoteverwaltungstool für Windows C# (RAT)
 peewpw/invoke-psimage
Kodiert ein PowerShell-Skript in den Pixeln einer PNG-Datei und generiert einen Einzeiler zur Ausführung.
 cujanovic/ssrf-testing
SSRF-Testressourcen (Server Side Request Forgery)
 lucasjacks0n/eggshell
iOS/macOS/Linux Remote-Verwaltungstool
 evilcos/xssor2
XSS'OR - Hacken mit JavaScript.
 bytecode77/r77-rootkit
Dateiloses Ring-3-Rootkit mit Installer und Persistenz, das Prozesse, Dateien, Netzwerkverbindungen usw. verbirgt.






