
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 duck-sec/cve-2023-28252-compiled-exe
Eine Modifikation des Fortra-Exploits CVE-2023-28252, zur EXE kompiliert
 cfalta/powershellarmoury
Ein PowerShell-Arsenal für Sicherheitsleute
 angelopioamirante/cve-2023-24317
Judging Management System v1.0 - Uneingeschränkter Dateiupload + RCE (Ohne Authentifizierung)
 stormshadow07/hacktheworld
Ein Python-Skript zur Erzeugung von Payloads, die bisher alle Antivirenprogramme umgehen.
 rvzsec/cve-2022-28368
Dompdf RCE PoC Exploit - CVE-2022-28368
 peckre/pncve-win10-20h2-exploit
Ein Ein-Klick-Skript, um eine Befehlszeile mit Systemberechtigungen in Windows 10 20H2 zu erhalten, das CVE-2021-1675 ausnutzt.
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Lua-Sandbox-Umgehung Befehlsausführung
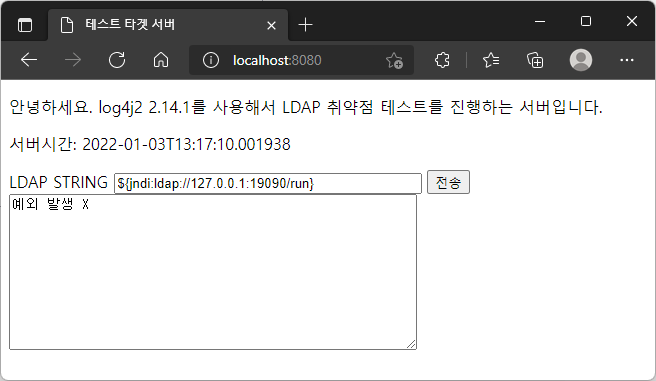 mklinkj/log4j2-test
Log4j2 LDAP-Schwachstellentest (CVE-2021-44228)
 croway/potential-cassandra
CVE-Entdeckung
 jangelesg/py3webfuzz
Ein Python3-Modul zur Unterstützung beim Fuzzing von Webanwendungen
 d00mfist/mystikal
macOS Initial Access Payload Generator
 abstractengine/pentest-muse-cli
KI-gestützter Assistent für Penetrationstester, der Payloads erzeugt, Code analysiert, Aufklärungsarbeit leistet und Befehlszeilenaktionen ausführt,…
 nvk0x/cve-2022-1388-exploit
Exploit-PoC
 b3mb4m/shellsploit-framework
Framework zur Generierung von Shellcode und Exploit-Payloads, entwickelt für Penetrationstests und Sicherheitsforschung, um die Erstellung und…
 rcstep/cssg
Cobalt Strike-Aggressor-Skript zum Generieren, Formatieren und Verschlüsseln von Beacon-Shellcode mit Unterstützung für mehrere Exit-Methoden,…
 afaq1337/cve-2022-36200
CVE-2022-36200 PoC
 aalexpereira/cve-2023-35813
Exploit für CVE-2023-35813 POC
 kljunowsky/cve-2022-42889-text4shell
Proof-of-Concept-Exploit für CVE-2022-42889 (Text4Shell) in Apache Commons Text, mit Skripten für manuelle und Massenausnutzung unter Verwendung von…








