
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 nxploited/cve-2025-7401
Premium Age Verification / Restriction for WordPress <= 3.0.2 - Nicht authentifiziertes beliebiges Lesen und Schreiben von Dateien
 nxploited/cve-2025-7441
StoryChief <= 1.0.42 - Nicht authentifizierter beliebiger Datei-Upload
 watchtowrlabs/watchtowr-vs-oracle-e-business-suite-cve-2025-61882
Erzeugt Erkennungsartefakte für Oracle E-Business Suite CVE-2025-61882, indem eine Reverse-Shell-Payload bereitgestellt wird, um die Pre-Auth-RCE zu…
 nu11secur1ty/metasploit-framework-nu11secur1ty
Erweiterung von metasploit-framework
 cyberuser-hash/cve-2018-16763
Exploit für CVE-2018-16763
 sorrence/cve-2021-44228
Ein einfacher Log4j PoC geschrieben in Go
 nxploited/cve-2025-8625
Copypress Rest API 1.1 - 1.2 – Fehlendes konfigurierbares JWT-Secret und Dateityp-Validierung führen zu nicht authentifizierter Remote-Codeausführung
 0xdtc/crushftp-auth-bypass-cve-2025-31161
Exploit für CrushFTP CVE-2025-31161 Auth-Bypass: erkennt verwundbare Ziele, listet Benutzer auf und erstellt unbefugte Admin-Konten durch…
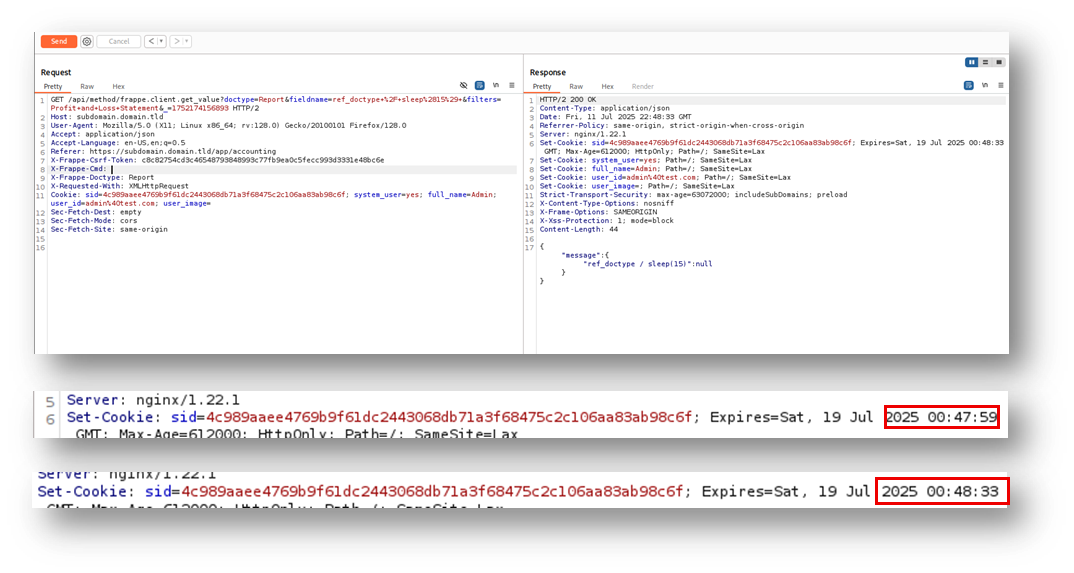 moalali/cve-2025-56380
Im Frappe Framework v15.72.4 wurde eine SQL-Injection-Schwachstelle über den Parameter fieldname im API-Endpunkt frappe.client.get_value entdeckt.
 0xninjacyclone/asmldr
Dynamischer Shellcode-Loader mit hochentwickelten Evasion-Fähigkeiten
 ac8999/cve-2025-32463
Ein Python-Exploit für CVE-2025-32463, eine kritische lokale Privilegieneskalations-Schwachstelle im Sudo-Binary auf Linux-Systemen. Dieser Fehler…
 arabindadora/log4shell
Log4Shell (CVE-2021-44228) PoC
 nika0x38/cve-2009-2265
Eine Rust-Implementierung des POC für den CVE-2009-2265-Exploit, der Adobe ColdFusion 8 angreift.
 nxploited/cve-2025-39596
Quentn WP <= 1.2.8 - Nicht authentifizierte Rechteausweitung
 nxploited/cve-2025-5304
PT Project Notebooks 1.0.0 - 1.1.3 - Fehlende Autorisierung zu nicht authentifizierter Privilegienausweitung
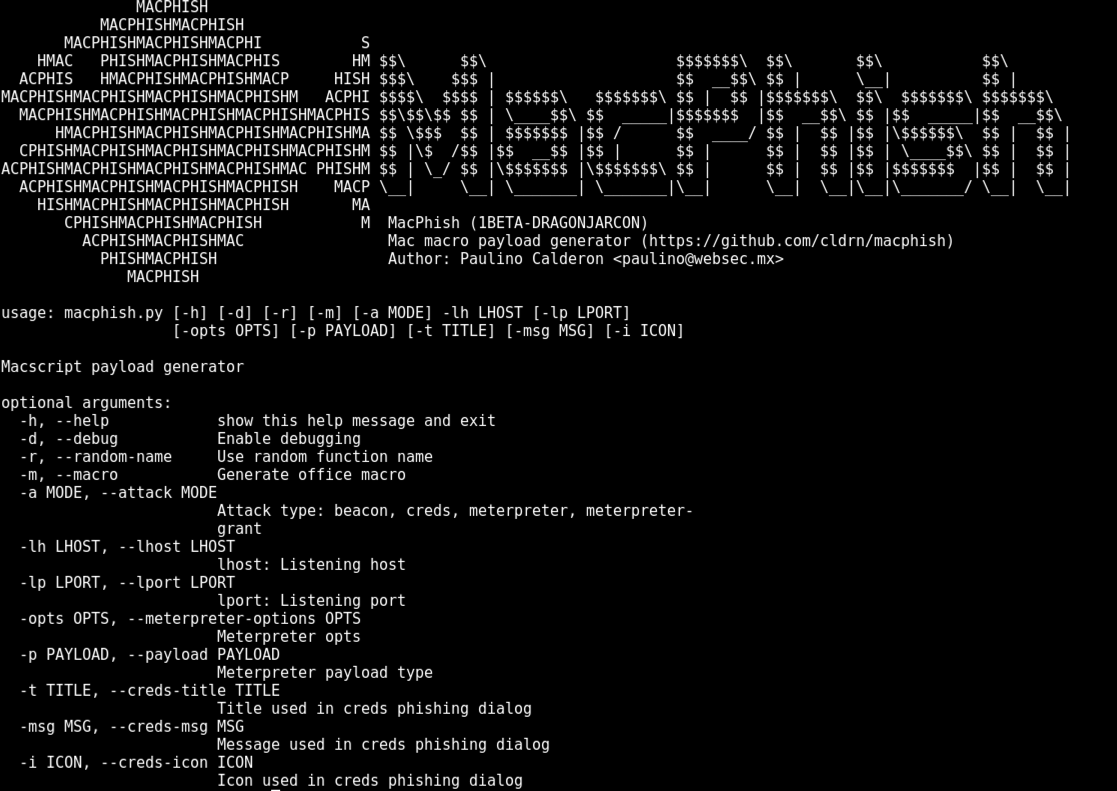 cldrn/macphish
Erzeugt bösartige Office für Mac Makros mit Beacon-, Credential-Harvesting- und Meterpreter-Payloads für Phishing- und Exploitation-Tests auf macOS.
 ohhdamnbro/noregressh
CVE-2024-6387 und mehr Checker und Exploiter – Reverse/Bind-Shell-Unterstützung. Nur zu Bildungszwecken.
 cythonic1/cve-2024-53677-poc
ein Proof-of-Concept für CVE-2024-53677








