
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 garvitv14/cve-2025-59287
Automatisierter Exploit für CVE-2025-59287, eine nicht authentifizierte RCE in WSUS, mit Payload-Erzeugung, Reverse-Shell-Listener und…
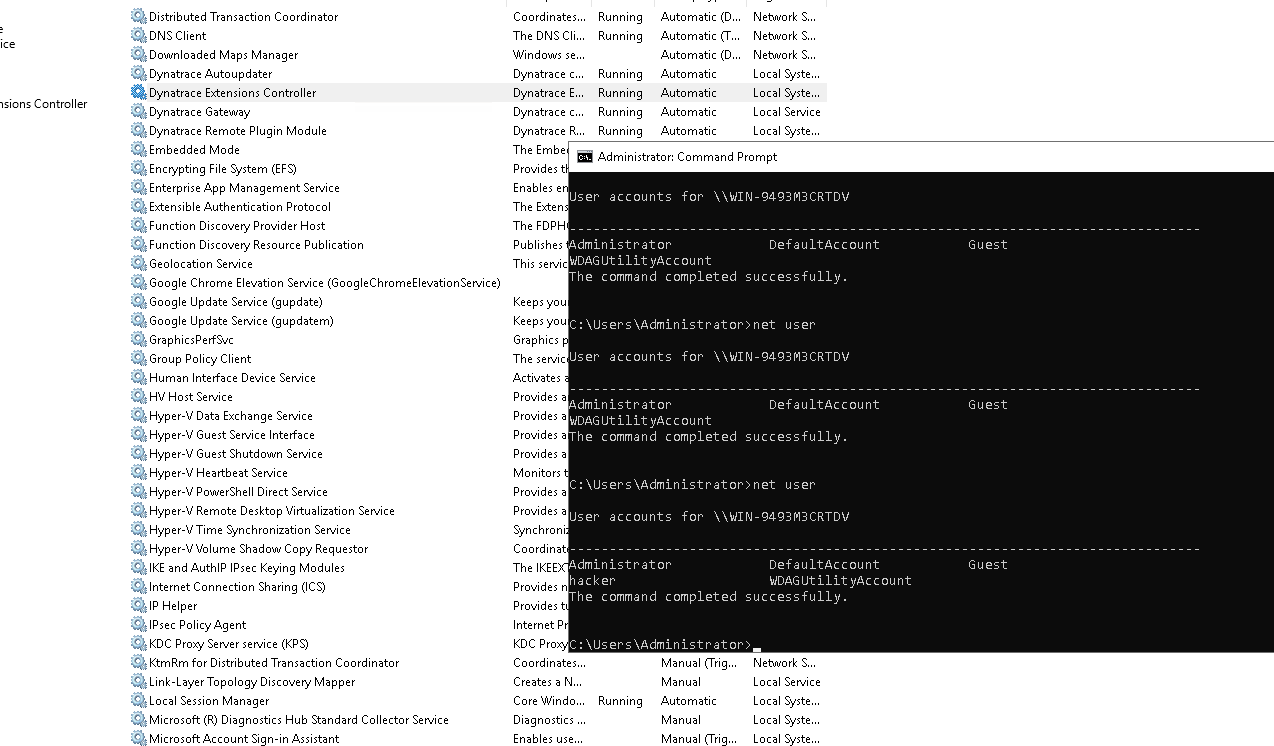 pentastic-be/cve-2025-61304
OS-Befehlsinjizierungsschwachstelle in der Dynatrace ActiveGate-Ping-Erweiterung bis 1.016 über eine manipulierte IP-Adresse
 codehex083/phuip-fpizdam
Exploit für CVE-2019-11043
 greysneakthief/14641-v2
Python3-Port des CVE-2010-2861-Exploits für ColdFusion, der Remote-Code-Execution gegen verwundbare Server ermöglicht.
 sectex/cve-2023-32571
Proof of Concept für CVE-2023-32571
 al-lord0x/cve-2017-7679
CVE-2017-7679 POC-SKRIPT VON LORDWARE....
 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
End-to-End-Domain-Controller-Ausnutzung mit Metasploit und Impacket: DC10 entdeckt, Zerologon (CVE-2020-1472) ausgenutzt, NTLM-Hashes extrahiert,…
 r00t-3xp10it/redpill
Unterstützt reverse tcp shells bei Post-Explorationsaufgaben.
 useru1k/php-8.1.0-dev-exploit
Exploit für die PHP 8.1.0-dev Backdoor-Schwachstelle (CVE-2021-21707)
 anothersec/cve-2014-4725
MailPoet Newsletters <= Unbeschränkter Datei-Upload (Exploiter)
 nxploited/cve-2025-10041
Flex QR Code Generator <= 1.2.5 - Nicht authentifizierter beliebiger Datei-Upload
 mgeeky/protectmytooling
Multi-Packer Wrapper, der es ermöglicht, verschiedene Packer, Obfuskatoren und andere Red Team-orientierte Waffen aneinanderzureihen. Ausgestattet…
 lepotekil/msfmania
Python AV-Umgehungstools
 urjack2025/cve-2022-41678
CVE-2022-41678 ist eine Remote-Code-Ausführung-Sicherheitslücke in Apache ActiveMQ. Die Sicherheitslücke ermöglicht es einem Angreifer, über die…
 bttea/cve-2018-14714-rce-exploit
ASUS-WLAN-Router RCE-Schwachstelle
 somisec/cve-2024-28397-reverse-shell
Reverse-Shell für CVE-2024-28397.
 hkl1x/bypass_av
Umgeht AV und Sandboxes unter Windows mithilfe von Anti-Sandbox-Prüfungen, ntdll-Unhooking, dynamischer API-Auflösung und mehrschichtiger…
 ivansmc/cve-2025-10353-poc
Exploit für CVE-2025-10353. Nicht authentifizierter Datei-Upload im Melis Platform Framework, der zu RCE führt.








