
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 zr0n/cve-2025-48384-main
Ein Proof of Concept für Remote-Codeausführung
 0xanis/cve-2025-13486-poc
POC für CVE-2025-13486
 sudo-yangziran/cve-2025-55182poc
Proof-of-Concept-Exploit für CVE-2025-55182, der Remote-Code-Ausführung in React Server Components über bösartige ACTION-Payloads und…
 frohoff/ysoserial
Ein Proof-of-Concept-Tool zum Generieren von Payloads, die unsichere Java-Objekt-Deserialisierung ausnutzen.
 huangzccn/cve-2025-55182
CVE-2025-55182
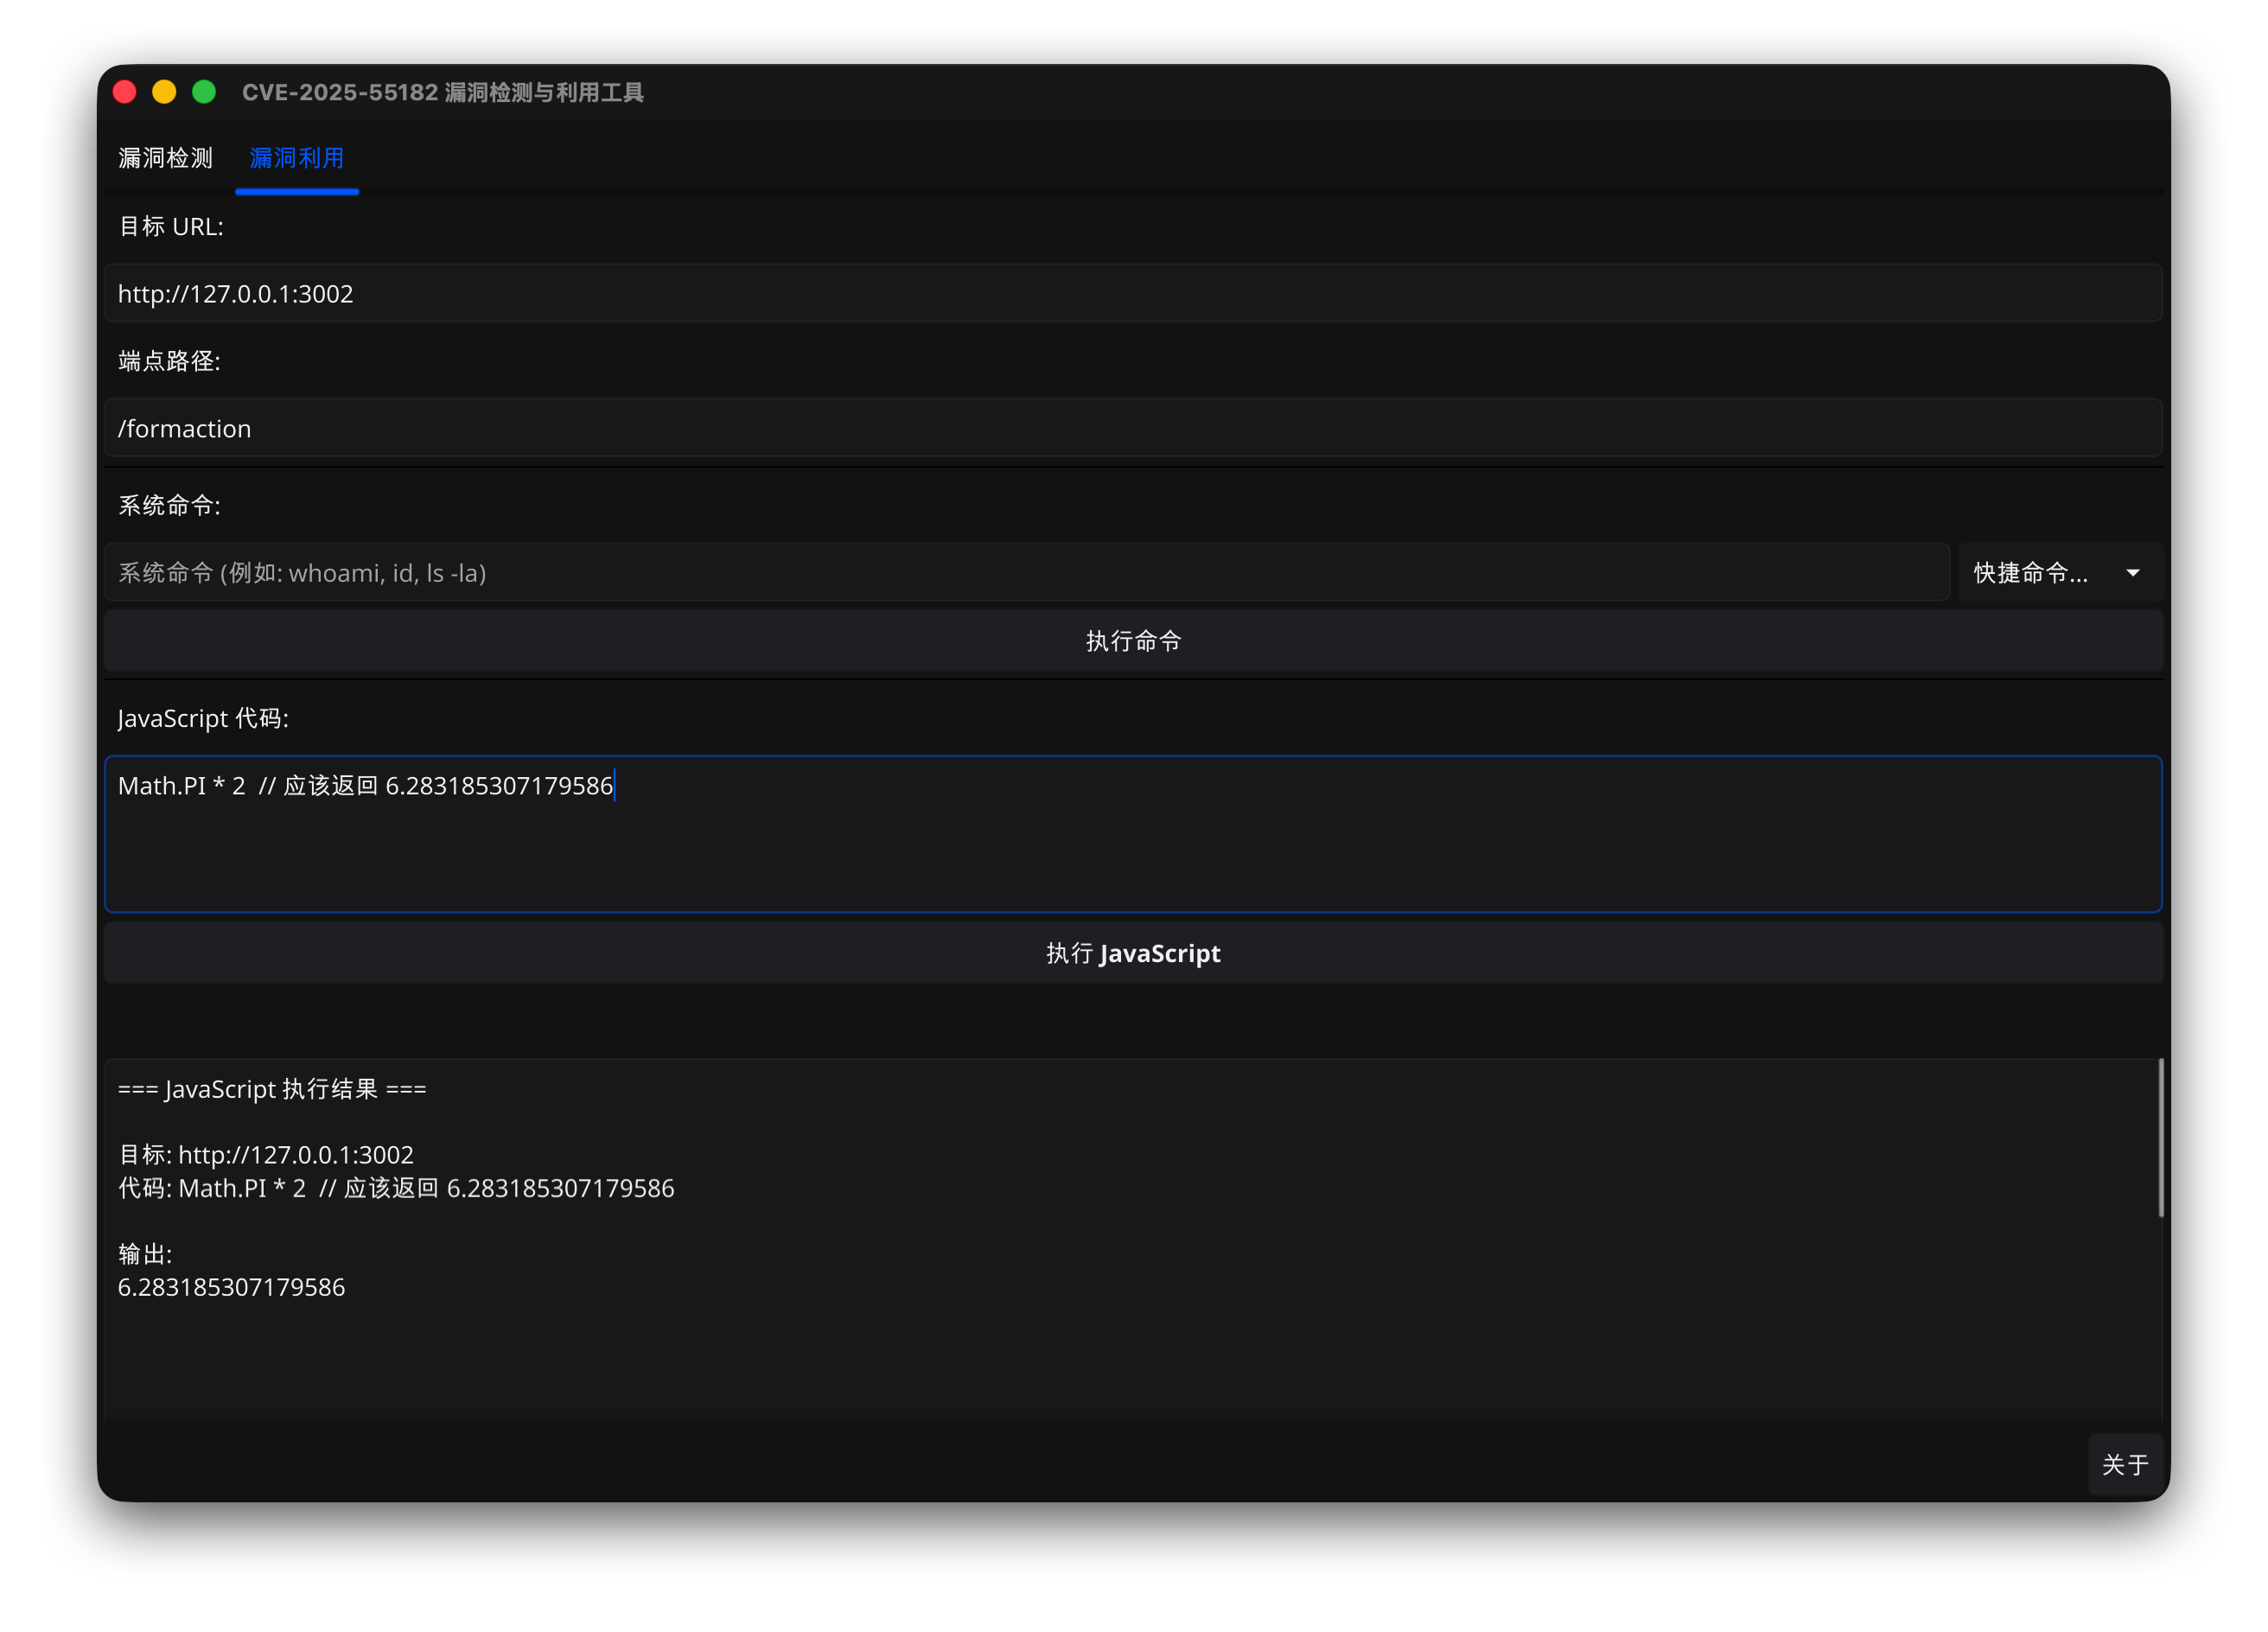 songsanggggg/cve-2025-55182
CVE-2025-55182 Schwachstellen-Ausnutzungs-GUI, PoC / Exploit für CVE-2025-55182 & CVE-2025-66478
 shen771/blackash-cve-2025-55182
CVE-2025-55182
 cirqueiradev/massexploit-cve-2024-4577
CVE-2024-4577 Massen-Scanner & Exploit-Tool
 sudlit/cve-2017-7494
Remote Root-Exploit für SAMBA CVE-2017-7494, der eine Shared Library als Payload kompiliert, diese auf eine beschreibbare Freigabe hochlädt und das…
 ridpath/cve-2021-26828-ultimate
ScadaFlare Authentifiziertes RCE-Exploit-Framework für ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 jorge2rubio/cve-2019-0232
Automatisiertes Exploit-Tool für CVE-2019-0232 (Apache Tomcat CGI RCE) mit Befehlsausführungs- und Reverse-Shell-Modi, automatischer URL-Kodierung…
 anothersec/cve-2025-6440
WooCommerce Designer Pro 1.9.26 - Beliebiger Datei-Upload
 earthbendergara/unrealircd3.2.8.1-local-exploit
Ruby- und Python-Exploit für CVE-2010-2075, der auf UnrealIRCd 3.2.8.1 abzielt und Remote-Reverse-Shell-Zugriff auf Metasploitable 3 ermöglicht.
 111ddea/cve-2018-2894
cve-2018-2894: Eine von anderen abweichende Ausnutzungsmethode.
 pyroxenites/s2-062
Remote-Code-Ausführung S2-062 CVE-2021-31805 Verifizierungs-POC
 cycloctane/cve-2025-2945-poc
Python PoC-Skript für pgAdmin4 Query Tool RCE (CVE-2025-2945)
 rezy-dev/cve-2023-35813
Exploit CVE-2023-35813 PoC-Skript
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
GUI-Tool zum Erstellen bösartiger RAR-Archive, die CVE-2025-8088 Path-Traversal-Schwachstelle ausnutzt. Verwendet NTFS-ADS-Tarnung und…








