
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Verwenden Sie Burp, um die CVE-2025-55182 Next.js RCE-Schwachstelle automatisch zu erkennen
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - Interaktive Shell (HTTP Hijack + POST + AES-256-CBC/BASE64)
 hoosin/cve-2025-55182
Proof-of-concept-Exploit für CVE-2025-55182, eine Next.js-RCE-Sicherheitslücke durch unsichere Deserialisierung in RSC-Anfragen. Enthält ein…
 bahaabdelwahed/killshot
Ein Penetrationstest-Framework, Informationssammlungstool und Website-Schwachstellen-Scanner
 encrypter15/cve-2025-50165-x64-exploit
Erzeugt weaponisierte JPEG-Dateien, die CVE-2025-50165 (Windows Graphics RCE) ausnutzen, mit benutzerdefiniertem x64-Shellcode, Heap-Spray, ROP-Kette…
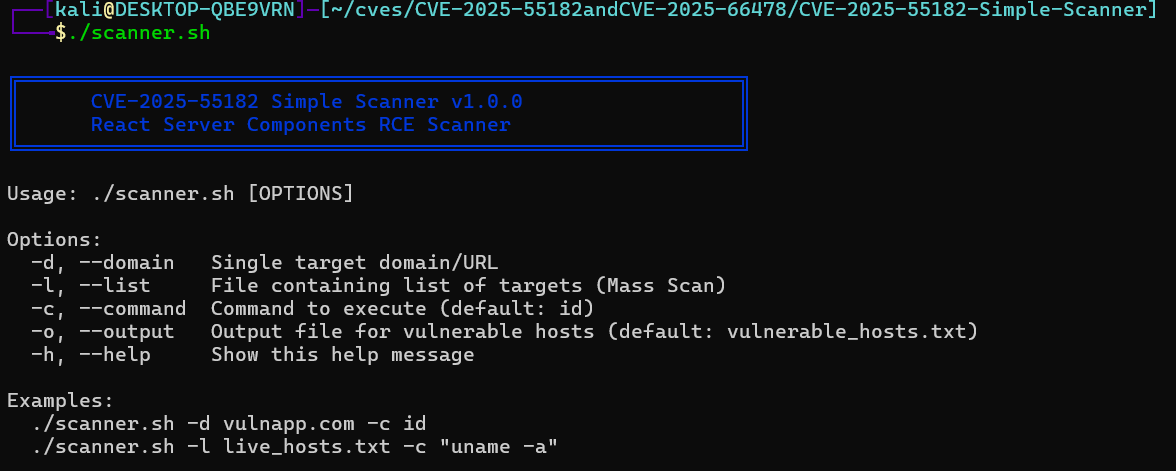 satriarizka/cve-2025-55182-simple-scanner
Hochpräziser RCE-Scanner für CVE-2025-55182, der Next.js RSC betrifft. Unterstützt Massenscans, Befehlsausführung und automatisierte Recon-Pipelines.…
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 sainionhacks/cve-2025-55182-scanner
Ein eigenständiges GUI-Tool zum Erkennen und Demonstrieren der **React Server Components Remote Code Execution (RCE)**-Schwachstelle (CVE-2025-55182)…
 ch3m1cl/cve-2025-31161
Python-Exploit-Skript für CVE-2025-31161, das auf CrushFTP abzielt. Listet Benutzer auf und erstellt bösartige Konten mit erweiterten Berechtigungen…
 kayl22/magnus_billing_7.3.0_rce_cve-2023-30258
Exploit für CVE-2023-30258: Remote-Code-Ausführung in MagnusBilling 7.3.0 über den unsauberen Parameter 'democ' in icepay.php, der Befehlsinjektion…
 ummitkin/cve-2025-55182-poc
react2shell PoC mit Go / CVE-2025-55182
 ihhgimhana/react2shell-cve-2025-55182-poc-reverse-shell
Dies ist ein einfach zu verwendendes PoC-Skript, um die React2Shell-CVE-2025-55182 Nextjs-Schwachstelle auszunutzen. Dies hilft dabei, eine Reverse…
 ethicalrohitt/react2shell_cve-2025-55182
Proof-of-Concept-Exploit für CVE-2025-55182, der Remote Code Execution in React Server Components durch unsichere Deserialisierung von Anfragen…
 0xgh057r3c0n/cve-2025-13486
Advanced Custom Fields Extended (ACFE) WordPress Plugin Exploit RCE - Admin-Erstellung
 ahmedshamsddin/cve-2025-55182
Python-Exploit für CVE-2025-55182 in React Server Components, der eine Shell in Next.js-16.0.6-Anwendungen injiziert. Enthält eine verwundbare App…
 assetnote/react2shell-scanner
Hochpräziser Erkennungsmechanismus für RSC/Next.js-RCE (CVE-2025-55182 & CVE-2025-66478)
 joaz94/rejjeto_hfs-rce-exploit-cve-2014-6287
Exploit für Remote-Code-Ausführung für Rejetto HTTP File Server 2.3.x (CVE-2014-6287), neu geschrieben in Python 3 für moderne offensive…
 shreyas-malhotra/react2shell-cve-2025-55182
Ein minimaler RCE-PoC für CVE-2025-55182








