
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 simoesctt/sctt-2026-33-0007-the-ole-vortex-laminar-bypass-
Microsoft hat gerade Notfall-Patches für CVE-2026-21509 veröffentlicht, eine Zero-Day-Schwachstelle in der Office-Suite, die OLE/COM-Mitigationen…
 wnaspy/cve-2025-55182
React2shell-Exploit (CVE-2025-55182+CVE-2025-66478)
 mohnad-al-saif/mohnad-al-saif-cve-2020-11107-xampp-local-privilege-escalation
CVE-2020-11107-Local-Privilege-Escalation-XAMPP-7.2.29-7.3.x-7.3.16-7.4.x-7.4.4
 afifudinmtop/cve-2009-3999
HP Power Manager 4.2 (Build 7) Exploit
 itaymigdal/nimbo-c2
Nimbo-C2 ist ein weiteres (einfaches und leichtes) C2-Framework
 bbd-yzz/cve-2025-55182
CVE-2025-55182(Befehlsausführung, Reverse Shell, Memory-Shell-Injektion)
 master-of-servers/mose
Post-Exploitation-Tool für Konfigurationsverwaltungsserver.
 kimstars/ashwesker-cve-2026-21509
Proof-of-Concept-Exploit für die Umgehung von Microsoft-Office-Sicherheitsfunktionen (CVE-2026-21509). Erzeugt schädliche DOCX-Dateien mit…
 tshaq17/vsftpd-2.3.4---backdoor-command-execution
vsftpd 2.3.4 (CVE-2011-2523) eine kritische Schwachstelle, die zu einer Reverse Root Shell führt. In diesem Repo werde ich einen PoC durchführen, der…
 ax/apk.sh
Macht Reverse Engineering von Android-Apps einfacher, indem es wiederkehrende Aufgaben wie das Herunterladen, Dekodieren, Rebuilden und Patchen einer…
 retro023/cve-2025-24893-poc
Ein POC für CVE-2025-24893, geschrieben in Python
 afifudinmtop/cve-2009-3103
Exploit für CVE-2009-3103, eine Windows-SMB-Schwachstelle für Remote-Codeausführung, mit einem Python-Skript und Metasploit-Handler für Reverse Shell.
 dionissh/cve-2024-21413
Proof-of-concept-Exploit für Microsoft Outlook RCE (CVE-2024-21413) mit SMTP-basierter Phishing-E-Mail-Zustellung, Generierung bösartiger RTF-Anhänge…
 materaj2/exploit_cve_2025_67303
Erstelle PoC für CVE-2025-67303
 mcornaglia/cve-2019-15715
Replikat von CVE-2019-15715 in Python3
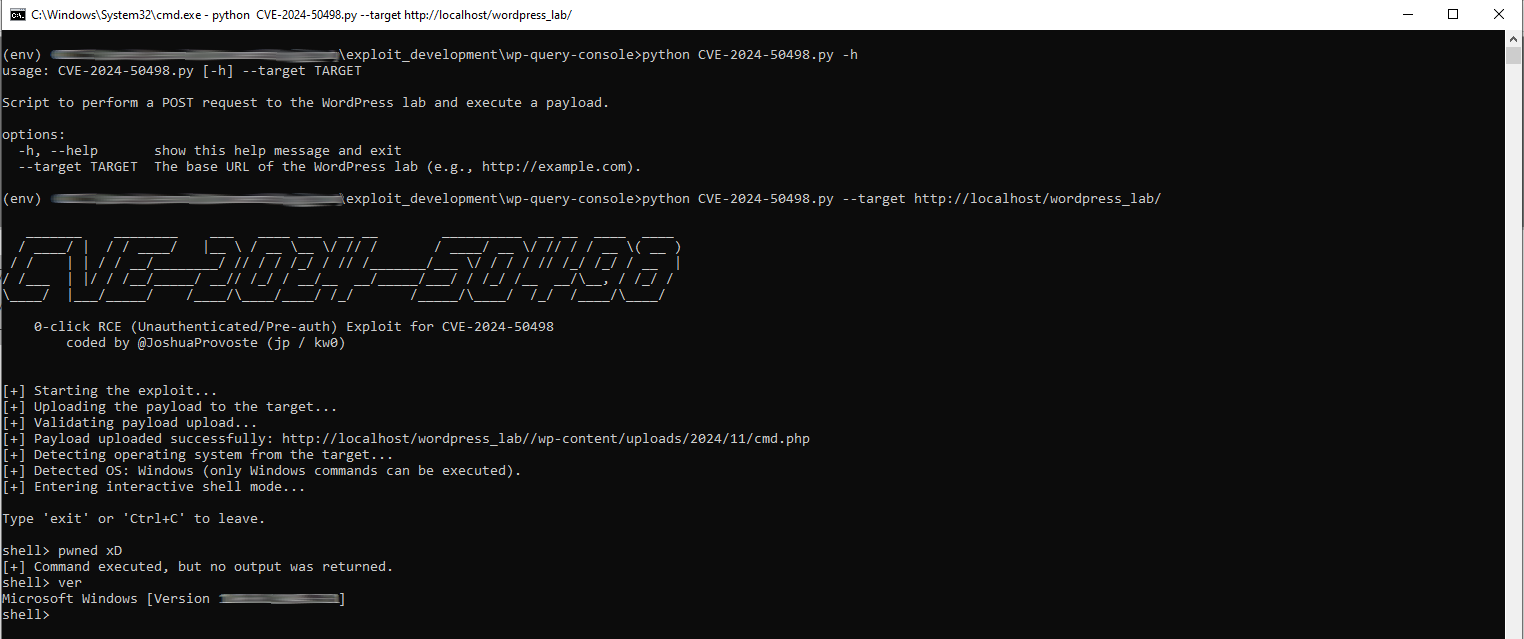 joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498
Nicht authentifizierter 0-Click-RCE-Exploit für CVE-2024-50498. Nutzt eine Code-Injection-Schwachstelle im LUBUS WP Query Console Plugin aus, um…
 joshuaprovoste/0-click-rce-exploit-for-cve-2024-50526
Nicht authentifizierter 0-Click-RCE-Exploit für CVE-2024-50526. Nutzt eine Schwachstelle für beliebige Datei-Uploads in einem verwundbaren…
 joshuaprovoste/0-click-rce-exploit-for-cve-2023-51409
Nicht authentifizierter 0-Click-RCE-Exploit für CVE-2023-51409. Nutzt eine Schwachstelle beim beliebigen Datei-Upload im AI-Engine-WordPress-Plugin…








