
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
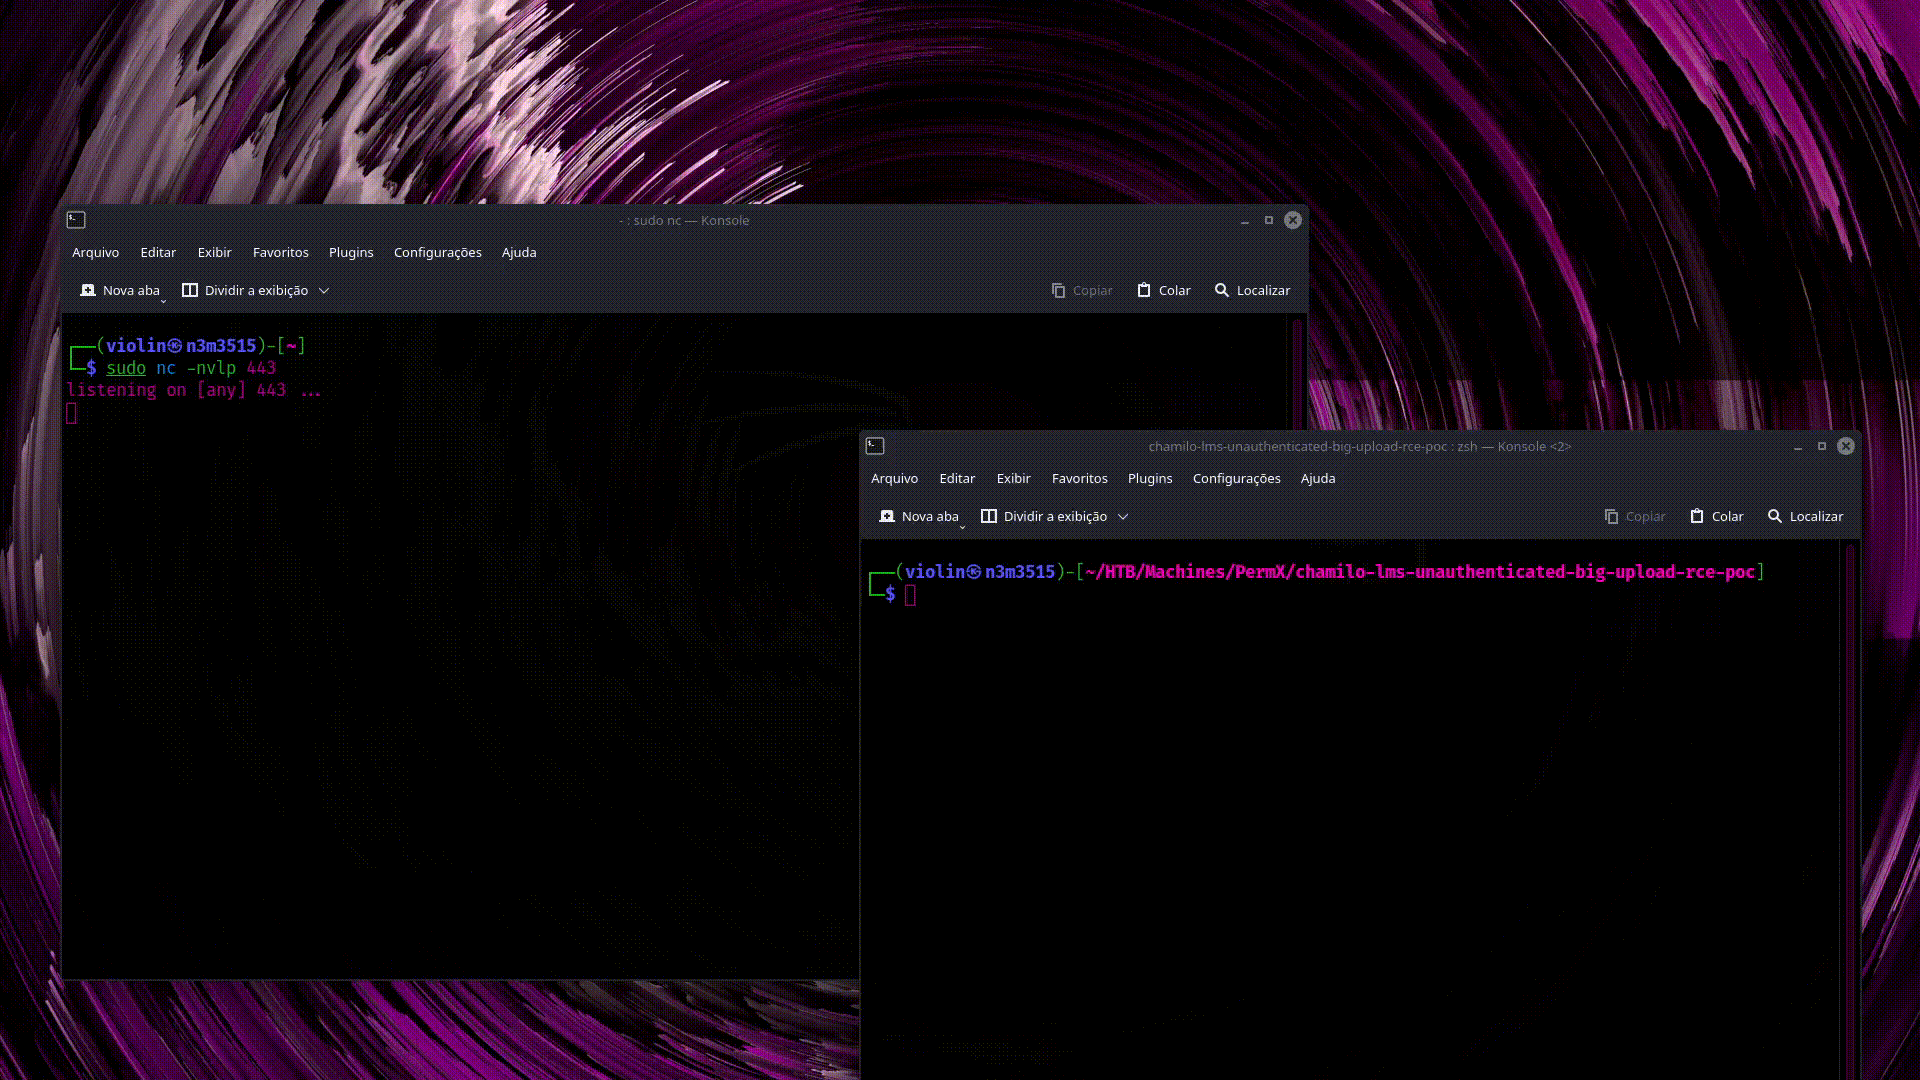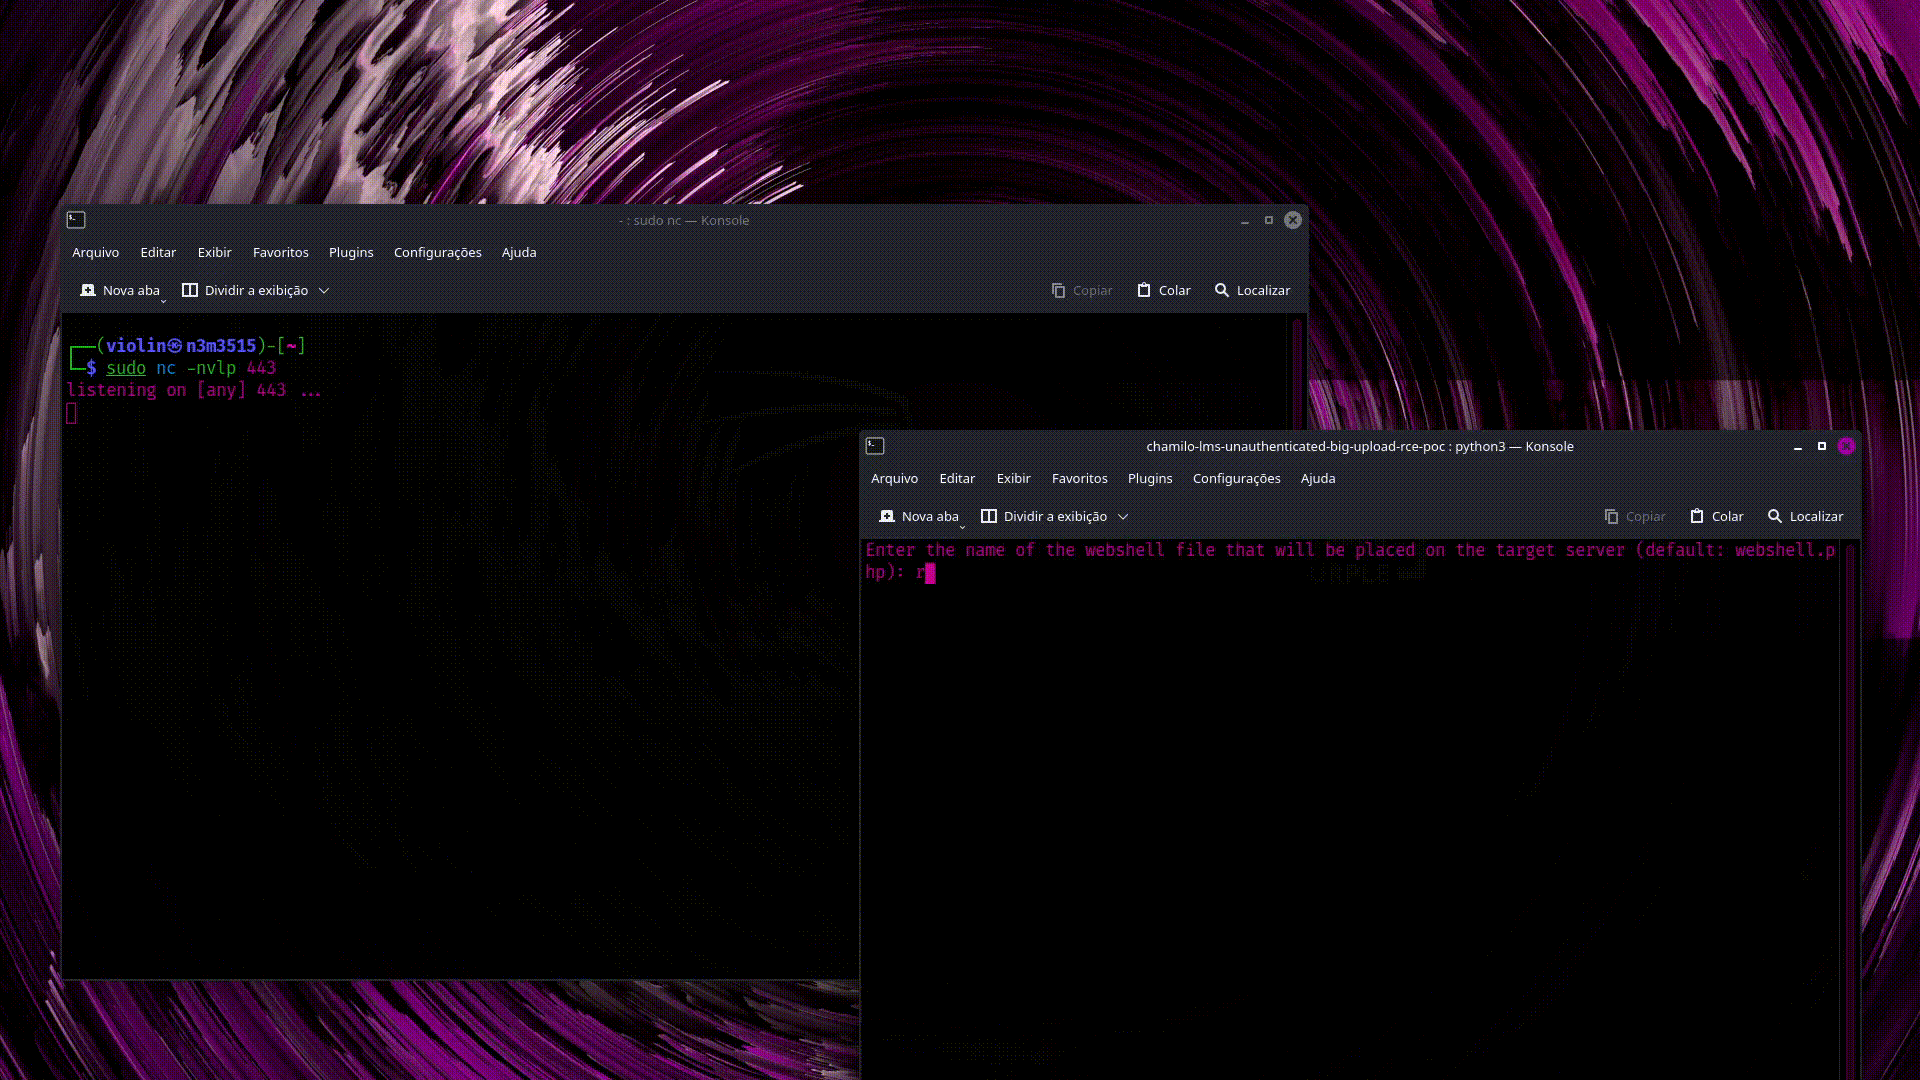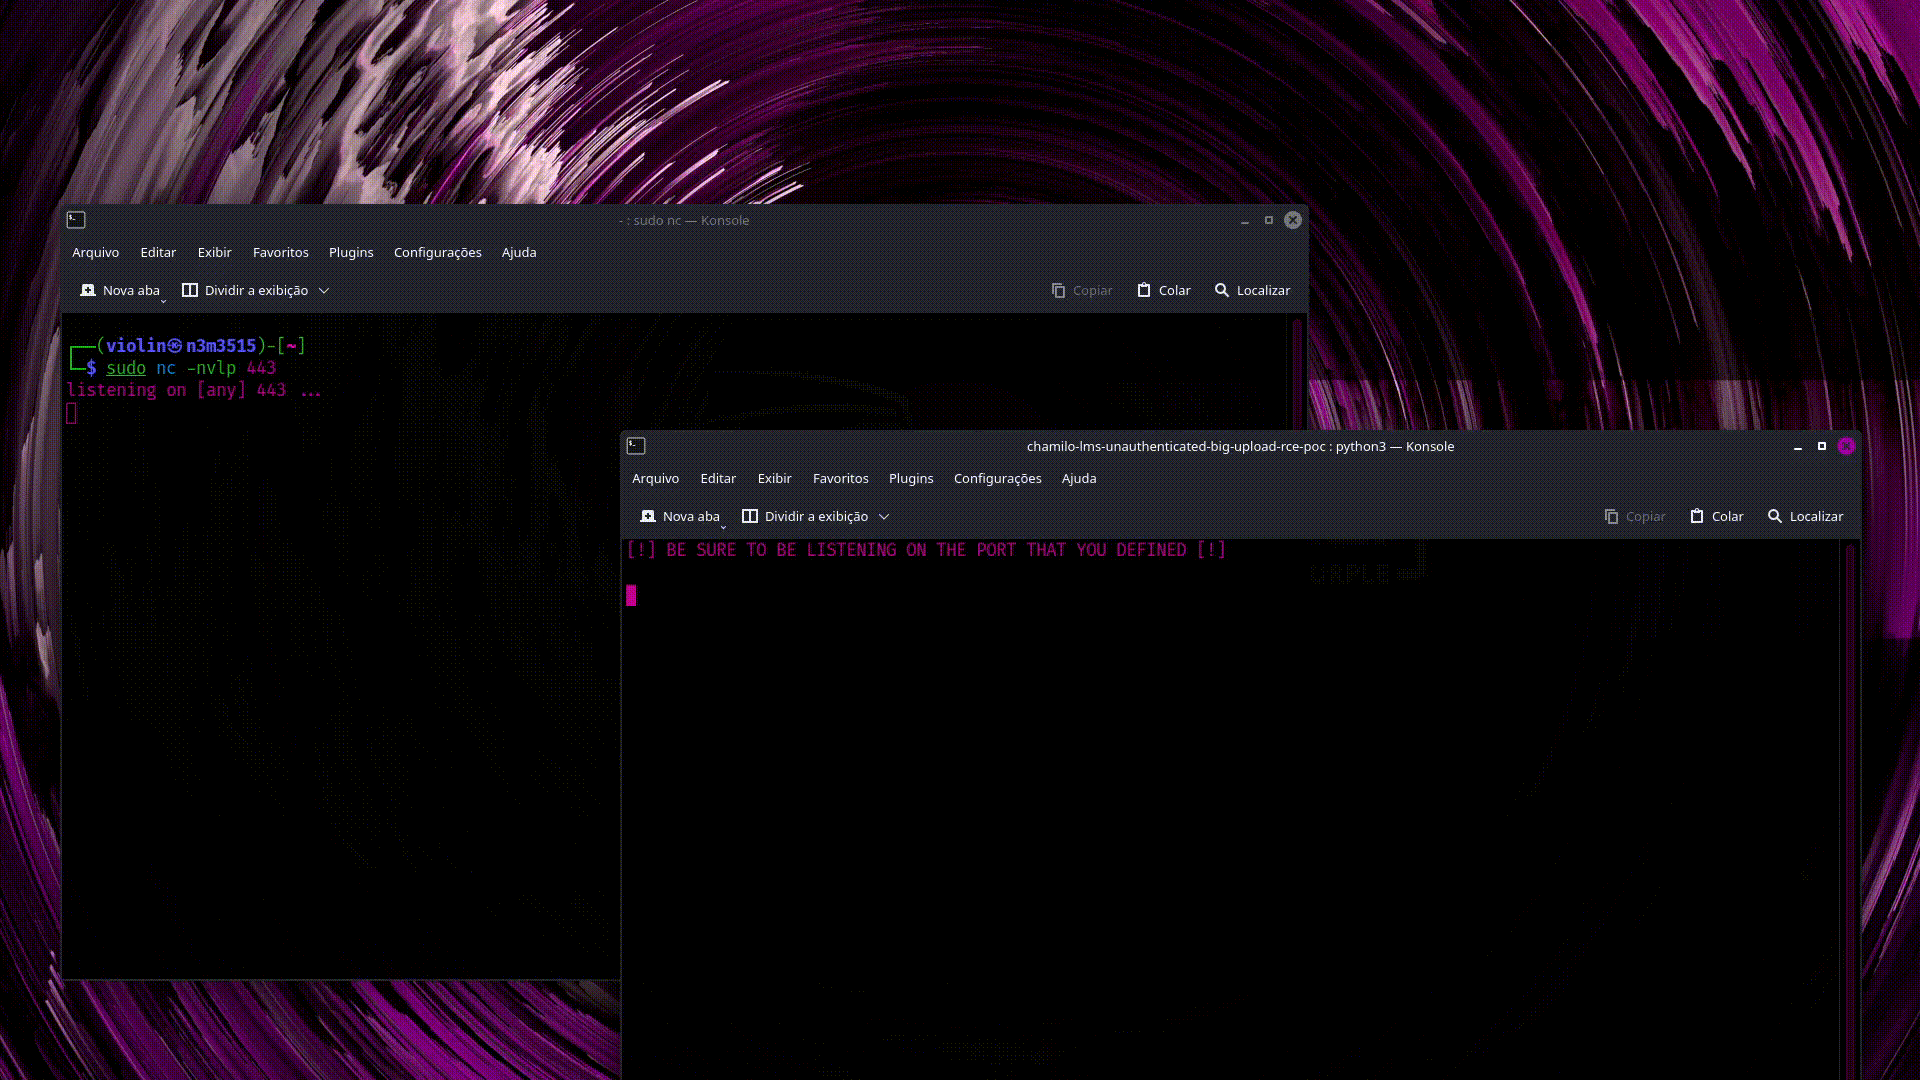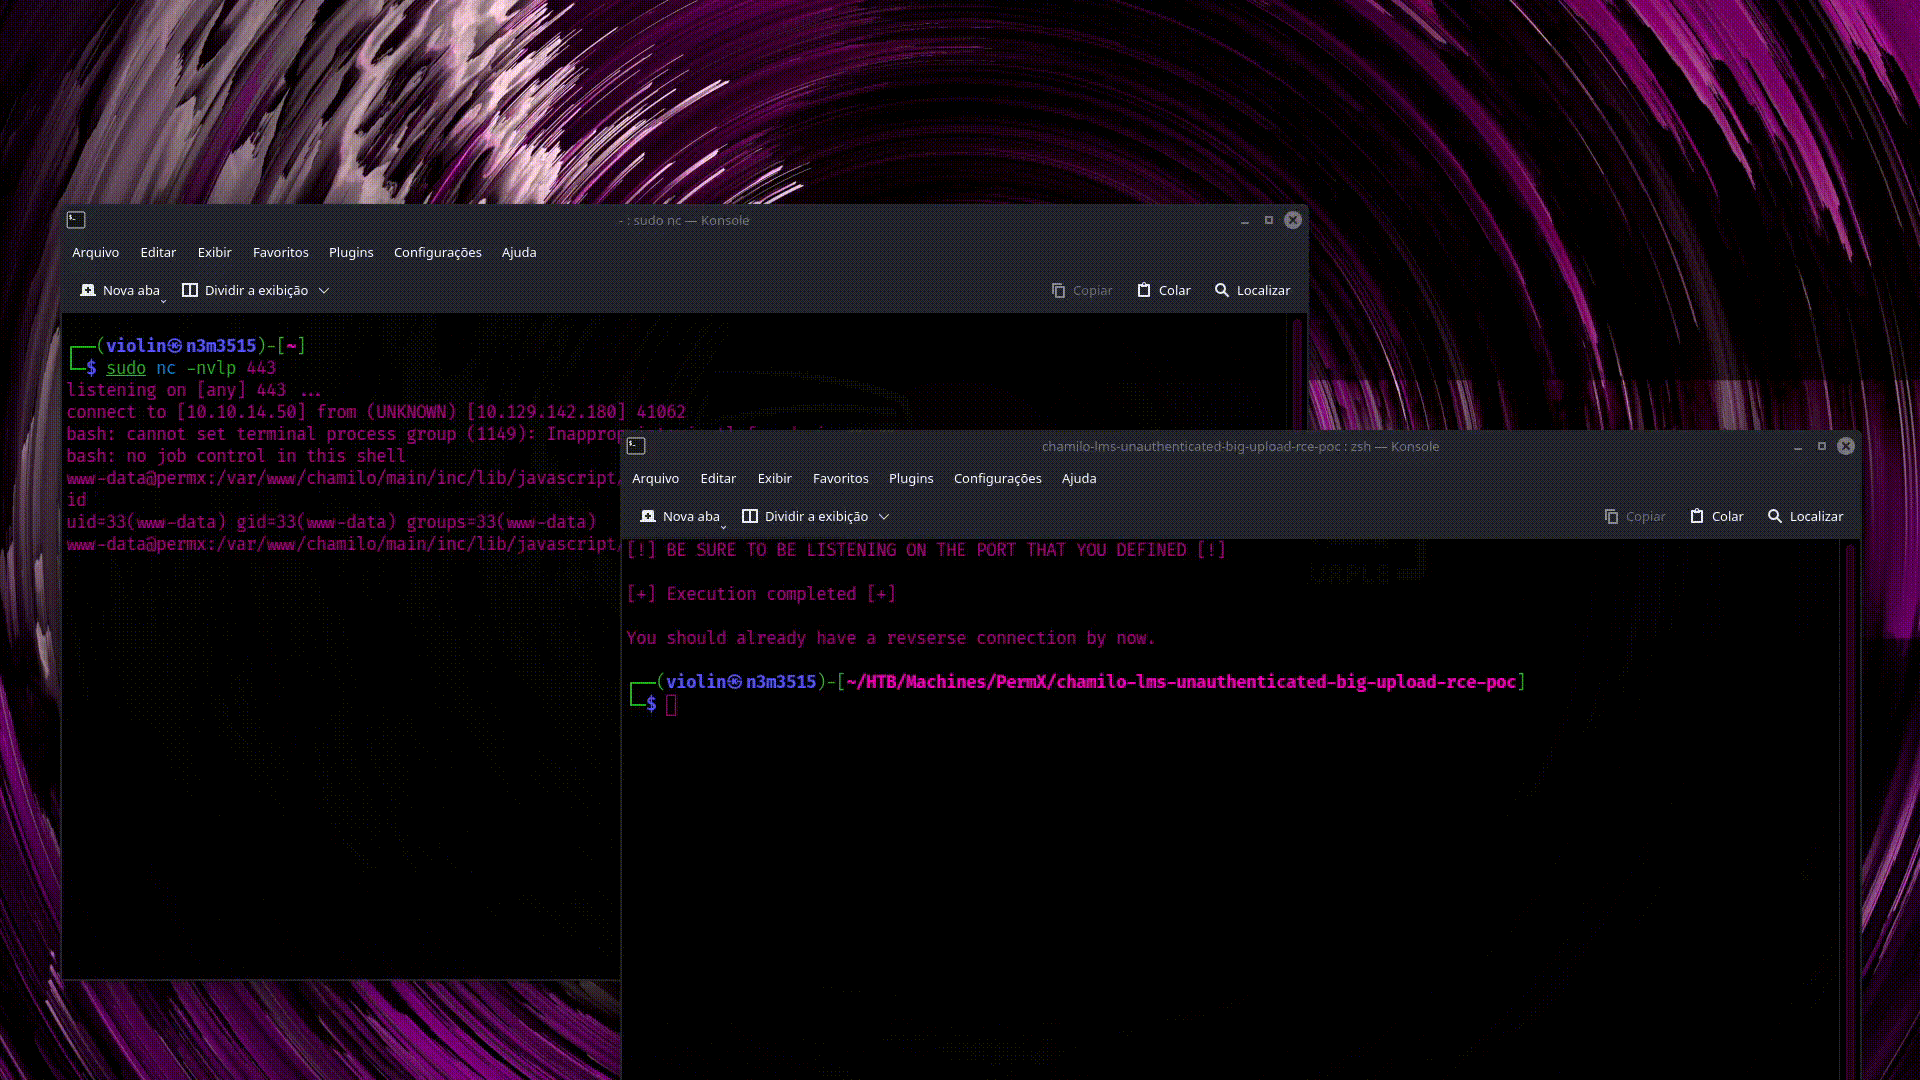
 rai2en/cve-2023-4220-chamilo-lms
Dies ist ein in Python geschriebenes Skript, das die Ausnutzung der Sicherheitslücke der LMS-Software Chamilo ermöglicht, die in CVE-2023-4220…
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-Exploit für DOM-basiertes XSS in Roundcube Webmail (CVE-2026-25916) über SVG-href-Attribute, das Session-Hijacking und Datenextraktion durch…
 kerburenthusiasm/cve-2025-49132-poc
Proof-of-Concept-Exploit für CVE-2025-49132, das eine nicht authentifizierte Remote-Codeausführung im Pterodactyl Panel <= 1.11.10 über die Injektion…
 brianlopezm99/react2shell-cve-2025-55182
Ein Exploitationstool für die Next.js-Sicherheitslücke CVE-2025-55182, die eine Remote-Befehlsausführung durch ein Prototyp-Poisoning in React Server…
 ramzihafiz/cve-2025-49132
Proof-of-Concept-Exploit für CVE-2025-49132, der eine Reverse-Shell bereitstellt. Enthält anpassbare Host-/Listener-Variablen und saubere Ausgabe für…
 atiilla/sqlmap-ai
Dieses Skript automatisiert SQL-Injection-Tests mithilfe von SQLMap mit KI-gestützter Entscheidungsfindung.
 redteamblueteam/cve-2024-5084-red-team
Proof-of-Concept-Exploit für CVE-2024-5084 (Hash Form WordPress Plugin), der nicht authentifizierten Datei-Upload zu RCE demonstriert. Entwickelt für…
 s1lkys/phantomfs
Ausliefern von Payloads nur an erlaubte Prozesse unter Verwendung der Windows projected file system feature.
 mylo-2001/atlassianpwn
Vollautomatischer Confluence-RCE-Exploit (CVE-2023-22527 + OGNL-Injection) 100% von Grund auf • Python • 2025
 kaxm23/exploit_cms_fuel
Python3-Exploit für Fuel CMS 1.4.1 Remote Code Execution (CVE-2018-16763) mit Reverse Shell.
 gh05tcrew/metasploitmcp
MCP-Server für Metasploit
 evillm/cve-2025-49113-poc
Proof-of-Concept für CVE-2025-49113: Remote-Code-Ausführung nach Authentifizierung in Roundcube Webmail. Enthält eine angreifbare Docker-Umgebung und…
 xeloxa/cve-2024-28397-js2py-rce-exploit
Professioneller Exploit für CVE-2024-28397: Js2Py Sandbox Escape, der zu Remote Code Execution (RCE) führt. Beinhaltet modulare Payload-Generierung.
 sorcerio/code-roulette
Code Roulette ist ein terminalbasiertes (TUI), Online-Mehrspieler-Russisch-Roulette-Spiel, bei dem der Verlierer die Python-Payload-Datei des…
 hackerhouse-opensource/setuphijack
SetupHijack ist ein Sicherheitsforschungstool, das Race Conditions und unsichere Dateibehandlung in Windows-Anwendungsinstallations- und…
 blackcat4347/cve-2025-32433-available-for-windows
CVE-2025-32433-verfügbar für Windows-Opfer
 xsanflip/nyawit
Konvertiert DuckyScript- und Bash-Bunny-Payloads in optimierte Flipper-Zero-BadUSB-Injektionsskripte mit Tastaturlayout-Auswahl, AV-Verschleierung…
 otakuliu/cve-2026-22807_range
# Pädagogische Python-Zielumgebung zur Simulation von CVE-2026-22807, einer RCE in der KI-Lieferkette über TOCTOU beim Laden von Modellen. Enthält…








