
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 tausifzaman/cve-2026-3844
PoC-Exploit für CVE-2026-3844, eine kritische nicht authentifizierte Datei-Upload-Schwachstelle im WordPress-Breeze-Plugin, die zu RCE führt.
 ichhyak22/eternalblue-exploit-demonstration-ms17-010
Cybersicherheits-Labor, das die Ausnutzung von CVE-2017-0144 (EternalBlue) mit Metasploit gegen eine anfällige Windows 7 VM demonstriert und…
 dannic145/eternalblue-exploit-demonstration
Bildungslabor, das die Ausnutzung von EternalBlue (MS17-010) gegen Windows 7 mit Metasploit demonstriert, einschließlich Post-Exploitation,…
 b1tbit/cve-2025-32434-exploit
Ein Skript zum Ausnutzen einer Sicherheitslücke in PyTorch mit anschließender RCE in Bibliotheksversionen < 2.6.0
 jpsbern/cve-2023-4863
Erzeugt WebP-Bilder, die den Heap-Pufferüberlauf CVE-2023-4863 in libwebp auslösen, unter Verwendung einstellbarer OFFSET/VALUE-Konstanten für…
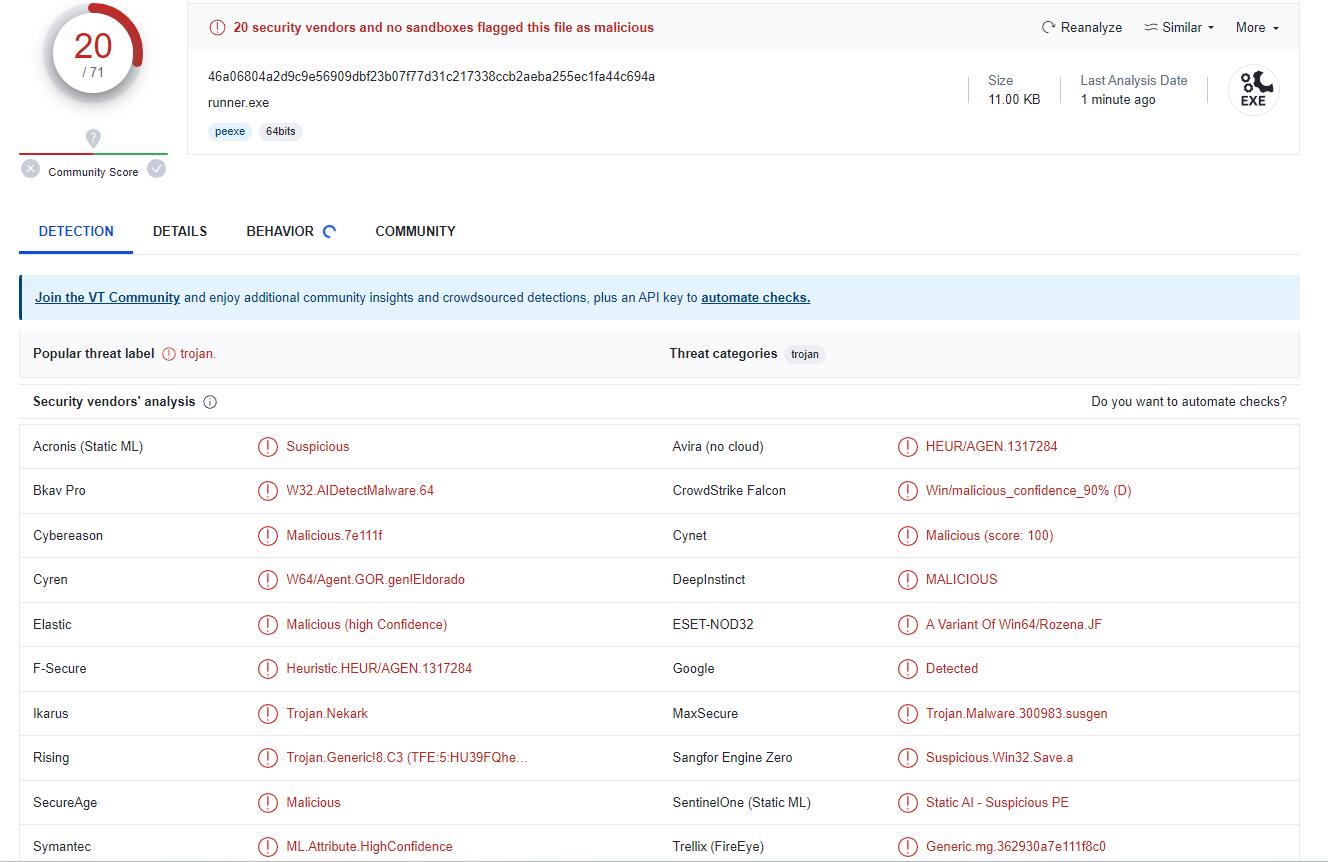 senzee1984/micr0_shell
micr0shell ist ein Python-Skript, das dynamisch Windows X64 PIC Null-Free Reverse-Shell-Shellcode generiert.
 stuub/sglang-0.5.9-rce
Proof-of-Concept-Ausnutzung von CVE-2026-5760 - RCE in SGLang 0.5.9 über schädliches GGUF
 trerb/markdown-exfil-tester
Black-Box-Test, ob ein LLM-Chatbot anfällig für Markdown/HTML-Exfiltration ist (Klasse CVE-2025-32711). Startet einen Sink, sendet Payloads, rendert…
 phith0n/zkar
Go-basierter Analysator für Java-Serialisierungsprotokolle, der Deserialisierungs-Payloads analysiert, ausgibt und generiert, mit Unterstützung für…
 nxploited/cve-2025-29009
WordPress Medical Prescription Attachment Plugin for WooCommerce Plugin <= 1.2.3 ist anfällig für einen hochprioritären beliebigen Datei-Upload.
 tombstoneghost/htb-sau-exploit-chain
Automatisierte Exploit-Kette für HTB Sau — CVE-2023-27163 (SSRF) + Maltrail nicht authentifizierte RCE → Reverse-Shell
 itsmmdoha/ducklogger
Ein ESP32-S3-basierter USB-Keylogger mit WLAN, einfach selbst zu bauen mit weit verbreiteter Hardware.
 s3rgeym/cve-2020-9006
Exploit für CVE-2020-9006, der das WordPress Popup-Builder Plugin über SQL-Injection und PHP-Deserialisierung angreift, mit Payload-Generierung und…
 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – ClearML RCE via unsichere Pickle-Artefakt-Deserialisierung (0.17.0–1.14.2)
 rippsec/cve-2025-24893-xwiki-ssti-rce
CVE-2025-24893 – XWiki SSTI nicht authentifizierter RCE-Exploit (HackTheBox CTF)
 opsecramdan/react2shell-cve-2025-55182
Automatisiertes Exploitation-Framework für CVE-2025-55182 (Next.js RCE) mit Subdomain-Enumeration, Schwachstellenscanning, Payload-Generierung und…
 acedef/synthapt
Playbook-basiertes Angriffssimulations-Framework, das JSON-definierte Angriffspfade in positionsunabhängige Shellcode-Payloads kompiliert, um…
 kondordevsecuritycorp/cve-2026-34197
Exploit für Apache ActiveMQ RCE über die Jolokia-API (CVE-2026-34197) mit Erfassung der Befehlsausgabe, Massen-Scanning und automatischer Ausnutzung.








