
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 xshadow-here/cve-2026-4883
Piotnet Forms Pro <= 2.1.40 - Nicht authentifizierter Upload beliebiger Dateien → RCE
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX Symlink Filter Bypass
 mindflarex/cve-2025-61882-poc
Exploit für CVE-2025-61882, eine kritische Pre-Auth RCE in Oracle E-Business Suite. Kombiniert SSRF, CRLF-Injection, HTTP-Schmuggel und…
 ashrafzaryouh/cve-2026-20841
Forschungs- und Analyserepository für CVE-2026-20841, eine Remote-Code-Execution-Schwachstelle in Windows Notepad im Zusammenhang mit Markdown, mit…
 0xblackash/cve-2026-20841
CVE-2026-20841
 deepsecurityresearch/cve-2026-2586
Authentifizierter EL-Injection-Exploit für die GlassFish/Payara-Administrationskonsole, der die Remote-Ausführung von Befehlen über manipulierte…
 afifudinmtop/mcpjam-inspector-1.4.2-remote-code-execution-cve-2026-23744
Python-Exploit für CVE-2026-23744 in MCPJam Inspector 1.4.2, das Remote-Code-Ausführung über eine Reverse Shell auf Ziel-HTTP-Servern ermöglicht.
 least-significant-bit/cve-2026-23744
Remote-Code-Ausführung in MCPJam 1.4.2 und älter
 hegaz0y/-bul
EDSEC_BKIF ist ein Tool zur Tastatureingabe-Injektion für Android, Linux und iOS. Mit Hilfe von CVE-2023-45866 gewährt es Benutzern eine beispiellose…
 sbouabid-sec/cve-2026-23744-poc
CVE-2026-23744 — Proof-of-Concept-Exploit für eine nicht authentifizierte Schwachstelle zur Remotecodeausführung in MCPJam Inspector <= 1.4.2.
 jeanback1/cve-2022-25765-exploit
Python-Exploit für CVE-2022-25765 Befehlsinjektion in pdfkit, der Remote-Codeausführung über manipulierte URLs mit Reverse-Shell- und…
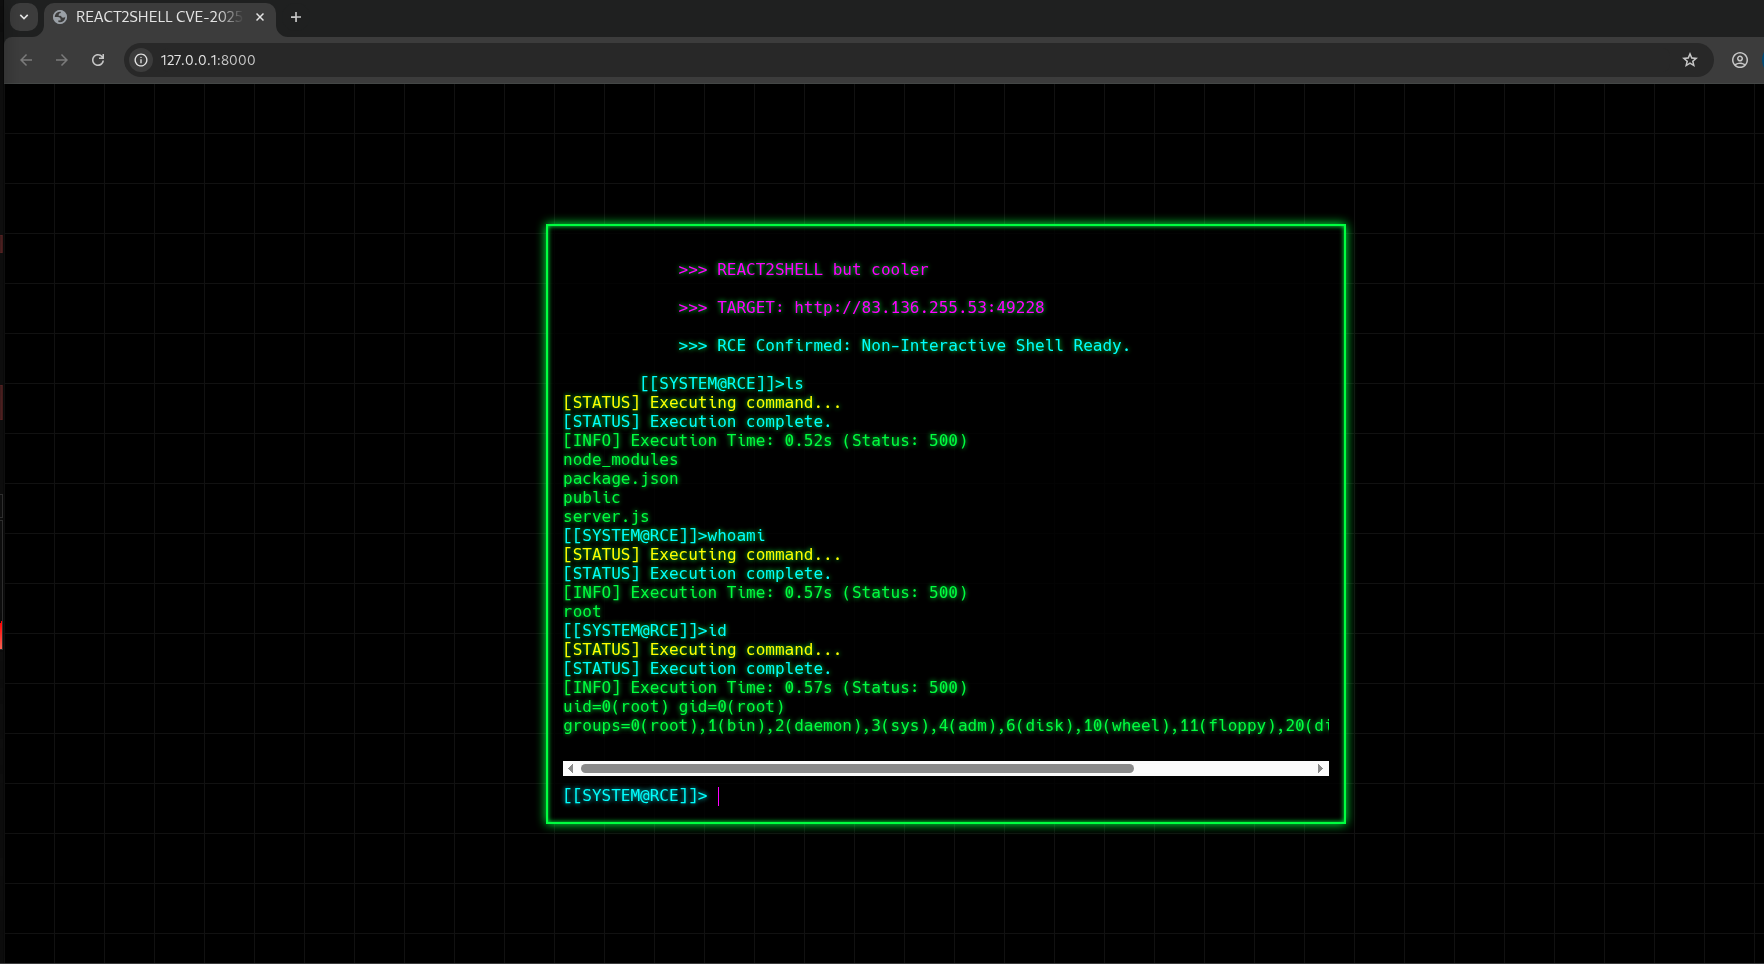 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell ist ein pädagogisches PoC-Exploit-Tool für CVE-2025-55182, eine kritische Prototype-Pollution-Schwachstelle in…
 kavin-jindal/cve-2026-48778-poc
Proof-of-Concept-Exploit für CVE-2026-48778, der beliebige Codeausführung in Notepad++ ≤ 8.9.6 über die Funktion 'Open Containing Folder'…
 p1ctur3p3rf3ct/cve-2026-23744
CVE-2026-23744 PoC
 jenderal92/magneto-polyshell
Magento 2 Unauthenticated RCE-Exploit – Lädt eine PHP-Webshell über GraphQL-Produktsuche + benutzerdefinierte Optionen im Gast-Warenkorb hoch.…
 jenderal92/kintol_shell_upload
python 2.7
 jenderal92/cve-2025-55182-react2shell
CVE-2025-55182 Exploit-Tool – Python-2.7-Exploit für Next.js-Prototype-Pollution, die zu RCE führt
 joaoaugustom/papercut-authentication_bypass_and_rce
Dieser Exploit basiert auf CVE-2023-27350 und wurde auf der Grundlage des ursprünglichen Exploits von horizon3ai und des Metasploit-Moduls erstellt.








