
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 b-abderrahmane/cve-2021-29447-poc
Automatisiert die Ausnutzung von CVE-2021-29447 beim Medien-Upload in WordPress, um Dateien über XXE zu extrahieren, generiert Payloads und startet…
 owasp/zsc
OWASP ZSC - Shellcode/Obfuscate-Code-Generator https://www.secologist.com/
 longwayhomie/cve-2017-1000486
Exploit für Remote-Code-Ausführung in PrimeFaces 5.x – EL-Injection (CVE-2017-1000486)
 rvzsec/cve-2023-30547
PoC-Exploit für die VM2-Sandbox-Escape-Schwachstelle
 0utl4nder/another-metabase-rce-cve-2023-38646
Metabase postgres (org.h2.Driver) RCE ohne INIT
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574 Diese Sicherheitslücke betrifft den Golang-Befehl 'go get' und ermöglicht es einem Angreifer, durch die Installation einer bösartigen…
 jeanchpt/cve-2023-36664
Python-PoC für CVE-2023-36664 Ghostscript RCE. Injiziert Payloads oder Reverse Shells in .eps-Dateien, um Codeausführung über LibreOffice Draw…
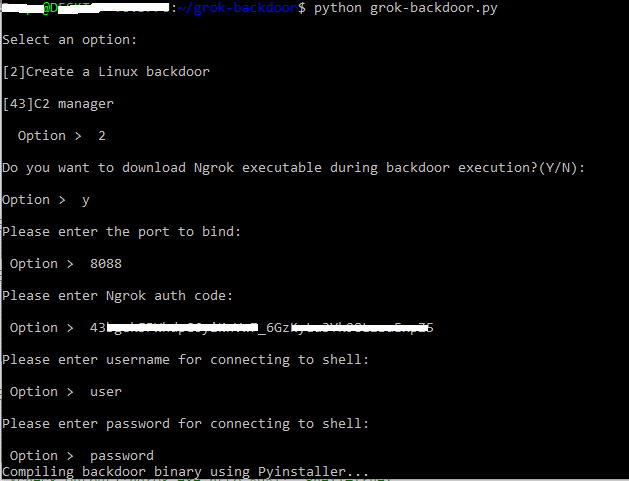 deepzec/grok-backdoor
Einfache Python-Backdoor mit Ngrok-Tunnelunterstützung
 jet-pentest/commend_sqli
Proof-of-Concept-Exploit für zeitbasierte Blind-SQL-Injection im Commend VoIPRec G8-VOIPREC-Gerät, das den anfälligen Code-Parameter zur…
 w01fh4cker/cve-2023-47246-exp
Exploit für CVE-2023-47246 SysAid RCE (Shell-Upload)
 cygnusx-26/cve-2022-44268-fixed-poc
Python PoC für CVE-2022-44268, das beliebige Dateiinhalte über ImageMagick in PNG-Bilder einbettet, mit Extraktionsunterstützung für exiftool.
 phankz/worpress-cve-2023-5360
Automatisierter Shell-Upload-Exploit für CVE-2023-5360, der das WordPress-Plugin Royal Elementor angreift und Remote-Code-Ausführung über…

 ka7ana/cve-2023-36025
Schnelltest für CVE-2023-26025-Verhaltensweisen
 4m3rr0r/cve-2011-2523-poc
Python-Exploit für CVE-2011-2523 (VSFTPD 2.3.4 Backdoor-Befehlsausführung)
 jump-wang-111/amzword
Eine automatisierte Angriffskette basierend auf CVE-2022-30190, einer E-Mail-Backdoor und Bildsteganografie.
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 winrar Exploit-Generator
 leoanggal1/cve-2023-3452-poc
Wordpress Plugin Canto < 3.0.5 - Remote File Inclusion (RFI) und Remote Code Execution (RCE)








