
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 nxploited/cve-2025-29009
WordPress Medical Prescription Attachment Plugin for WooCommerce Plugin <= 1.2.3 ist anfällig für einen hochprioritären beliebigen Datei-Upload.
 luizhenz/poc-cve-2025-55182
Proof-of-Concept-Exploit für CVE-2025-55182, eine Sicherheitslücke zur Remote-Code-Ausführung in React Server Components, die React.js und Next.js…
 mindflarex/cve-2025-61882-poc
Exploit für CVE-2025-61882, eine kritische Pre-Auth RCE in Oracle E-Business Suite. Kombiniert SSRF, CRLF-Injection, HTTP-Schmuggel und…
 boroeurnprach/cve-2026-23744-poc
CVE-2026-23744 – Versionen 1.4.2 und früher des MCPJam inspector sind anfällig für Remote-Code-Ausführung (RCE). Da das Tool standardmäßig auf…
 usman0220/cve-2026-33017-langflow-rce
CVE-2026-33017 - Langflow < 1.9.0 Unauthentifizierter RCE-PoC
 lisp3r/cve-2020-10977-read-and-execute
cve-2020-10977 lesen und ausführen
 tango-j/cve-2020-0796
Coronablue-Exploit
 random-robbie/cve-2020-0688
cve-2020-0688
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server Remotecodeausführung (RCE) durch festen kryptografischen Schlüssel
 ktpdpro/cve-2020-0688
Proof-of-Concept-Exploit für CVE-2020-0688, der Remotecodeausführung und eine Reverse-Bind-Shell auf Microsoft Exchange-Servern ermöglicht.
 tvdat20004/cve-2020-0688
CVE-2020-0688: Remotecodeausführung auf Microsoft Exchange Server durch feste kryptografische Schlüssel
 maxpl0it/cve-2020-0674-exploit
Dies ist ein Exploit für CVE-2020-0674, der auf der x64-Version von IE 8, 9, 10 und 11 unter Windows 7 läuft.
 ktn1990/cve-2019-9978
Wordpress Social Warfare Remotecodeausführung (Automatischer Shell-Upload)
 housma/cve-2019-9978-social-warfare-wordpress-plugin-rce
Der Parameter `swp_debug` in `admin-post.php` ermöglicht es entfernten Angreifern, externe Dateien einzubinden, die schädlichen PHP-Code enthalten,…
 elusivehacker/cve-2019-7214
Nur für CTF-Zwecke (die CVE-2019-7214 löst den Host ebenfalls aus /etc/hosts auf).
 toxxxaka/cve-2019-7609
Neuer CVE-2019-7609, der mit Python 13 funktioniert.
 drew-alleman/cve-2019-7214
Python3-Rewrite des Remote-Code-Execution-POC für SmarterMail < Build 6985, gefunden von 1F98D (CVE-2019-7214)
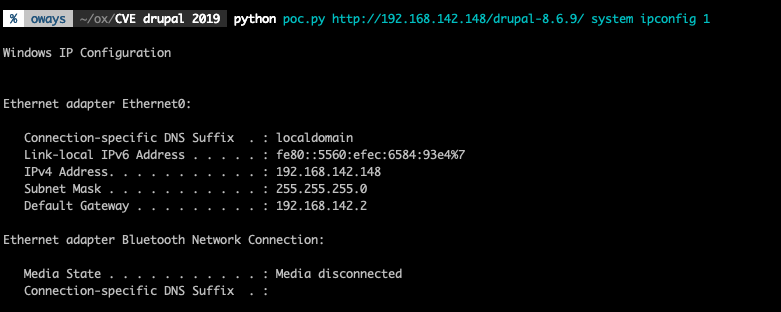 oways/cve-2019-6340
CVE-2019-6340 POC Drupal rce








