
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 touchmycrazyredhat/cve-2022-27925-revshell
Python-Exploit für CVE-2022-27925, der auf Zimbra Collaboration Suite abzielt und nicht authentifizierte Remote-Codeausführung und…
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 redteamsecurity2023/cve-2022-26265
Der erste Proof of Concept für die Contao-CMS-RCE.
 sh4den/cve-2022-26265
Der erste Proof of Concept der Contao CMS RCE
 whokilleddb/cve-2022-26134-confluence-rce
Exploit für CVE-2022-26134: Confluence – Vorauthentifizierungs-Remotecodeausführung via OGNL-Injektion
 jeanback1/cve-2022-25765-exploit
Python-Exploit für CVE-2022-25765 Befehlsinjektion in pdfkit, der Remote-Codeausführung über manipulierte URLs mit Reverse-Shell- und…
 shamo0/cve-2022-26134
Confluence Server und Data Center - CVE-2022-26134 - Kritische Schwachstelle für nicht authentifizierte Remote-Codeausführung PoC
 lowercasenumbers/cve-2022-25765
Python PoC Exploit für CVE-2022-25765, eine kritische Command Injection in PDFKit. Erzeugt eine Reverse-Shell über nicht bereinigte URL-Parameter,…
 g4sp4rcs/cve-2022-25012-poc
Verbesserter PoC von CVE-2022-25012
 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – ClearML RCE via unsichere Pickle-Artefakt-Deserialisierung (0.17.0–1.14.2)
 eliasdekiniweek/cve-2022-22980
Ausnutzung von CVE-2022-22980
 pflegusch/cve-2022-24637
Open Web Analytics 1.7.3 - Remote-Codeausführung
 kirill89/cve-2022-22965-poc
Proof-of-Concept-Exploit für CVE-2022-22965 (Spring4Shell), der Remote-Codeausführung durch Tomcat-AccessLogValve-Manipulation demonstriert. Enthält…
 me2nuk/cve-2022-22965
Spring Framework RCE über Data Binding auf JDK 9+ / spring4shell / CVE-2022-22965
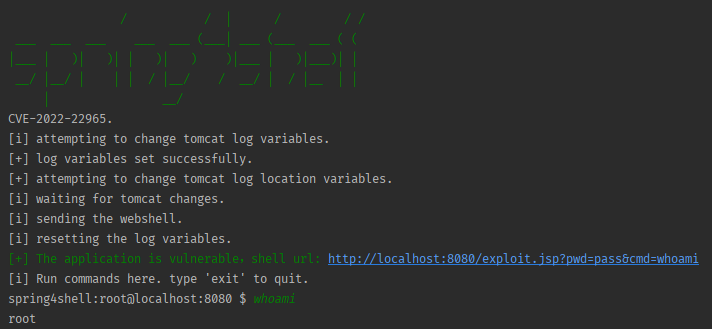 mariomamo/cve-2022-22965
Proof-of-Concept-Exploit für CVE-2022-22965 (Spring4Shell) mit einer verwundbaren Spring-Boot-Anwendung, Python-Exploit-Skript und Docker-basierter…
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
 nhattanhh/cve-2022-22965
Spring4Shell








