
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 yaunsky/cve-2021-21972
Exploit für CVE-2021-21972, eine Remote-Codeausführungsschwachstelle in VMware vCenter Server über beliebigen Datei-Upload auf Port 443.
 mtaha-sec/bash-apocalypse
Nachbildung von Shellshock (CVE-2014-6271) – die Bash-Sicherheitslücke, die Millionen von Servern gefährdete. Automatisiertes Exploitation-Toolkit +…
 featherstark/cve-2023-21716
Technische Analyse und Proof-of-Concept-Exploit für CVE-2023-21716, eine Heap-Corruption-Schwachstelle im RTF-Schriftarttabellen-Parser von Microsoft…
 smokeintheshell/cve-2023-20273
CVE-2023-20273 Exploit PoC
 sternstundes/cve-2023-1545-poc-python
CVE-2023-1545-POC mit python
 pr1or95/cve-2023-4220-exploit
Uneingeschränkter Datei-Upload in der Funktion zum Hochladen großer Dateien in `/main/inc/lib/javascript/bigupload/inc/bigUpload.php` in Chamilo LMS…
 werwolfz/cve-2023-1389
TP-Link Archer AX21 - Nicht authentifizierte Befehlsinjizierung [Loader]
 xbz0n/cve-2023-0830
Exploit für EasyNAS Version 1.1.0. Die ausgenutzte Schwachstelle ist eine Befehlseinschleusungslücke, die eine Authentifizierung erfordert.
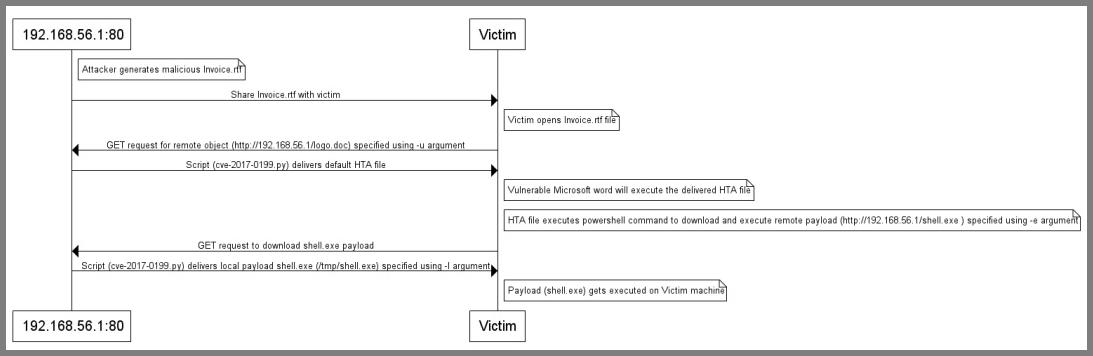 phantomlancer123/cve-2017-0199
Python-Exploit-Toolkit für CVE-2017-0199 (Microsoft Office RCE), das bösartige RTF/PPSX-Dateien generiert und Metasploit- oder benutzerdefinierte…
 n1arut/cve-2022-46169_poc
RCE POC für CVE-2022-46169
 nmmorette/cve-2024-34102
CVE-2024-34102 Exploit für python3
 sh4den/cve-2022-46169
Cacti Unauthentifizierte Befehlsinjektion
 nou-man/cve-2022-46169
Proof of Concept / CTF-Skript zur Ausnutzung von CVE-2022-46169 in Cacti, Versionen >=1.2.22
 stephenbradshaw/cve-2022-46164-poc
Einfacher POC-Exploit für CVE-2022-46164
 phamchie/cve-2022-4611
Python-Exploit-Skript für CVE-2022-4611, das gezielte Schwachstellenausnutzung für Penetrationstests und Sicherheitsbewertungen bietet.
 qtranspose/cve-2020-7247-exploit
OpenSMTPD 6.4.0 - 6.6.1 Remotecodeausführung PoC-Exploit
 rashidkhanpathan/cve-2022-44830
Proof-of-Concept-Exploit für CVE-2022-44830, eine CSV-Injection-Schwachstelle in der Sourcecodester-Event-Registrierungs-App v1.0. Demonstriert…
 cygnusx-26/cve-2022-44268-fixed-poc
Python PoC für CVE-2022-44268, das beliebige Dateiinhalte über ImageMagick in PNG-Bilder einbettet, mit Extraktionsunterstützung für exiftool.








