
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 yumusb/cve-2021-26295
Proof-of-Concept-Exploit für CVE-2021-26295 (Apache OFBiz RCE) unter Verwendung von DNSlog für die Out-of-Band-Schwachstellenverifikation. Enthält…
 mojithar/cve-2023-30190-follina
Python-Exploit für CVE-2023-30190 (Follina), das eine Sicherheitslücke in Microsoft Office über bösartige Word-Dokumente mit…
 nastar-id/cve-2023-29384
CVE-2023-29384 Auto-Exploiter für das WordPress Job Board and Recruitment Plugin
 passwa11/cve-2023-29017-reverse-shell
Reverse-Shell-Exploit für CVE-2023-29017, der Remote-Codeausführung auf anfälligen Webanwendungen für autorisierte Penetrationstests ermöglicht.
 randomrobbiebf/cve-2023-2877
Formidable Forms < 6.3.1 - Subscriber+ Remote-Code-Ausführung
 superzerosec/cve-2023-28343
CVE-2023-28343 POC-Exploit
 redboltsec/cve-2023-27372-poc
Dies ist ein PoC für CVE-2023-27372 und erzeugt eine vollständig interaktive Shell.
 hamibubu/cve-2023-27163
Python-Implementierung von CVE-2023-27163
 h3rm1tr3b0rn/cve-2023-26360-rce
Exploit für Remotecodeausführung in ColdFusion 2021 (CVE-2023-26360)
 ungabunga-ctf/cve-2023-26039
CVE-2023-26039 - ZoneMinder. Jeder authentifizierte Benutzer kann einen API-Befehl konstruieren, um einen beliebigen Shell-Befehl als Web-Benutzer…
 moamenx8/cve-2024-25082
Proof-of-concept-Exploit für CVE-2024-25082, der Remote-Code-Ausführung in FontForge mittels präparierter ZIP-Archive demonstriert. Enthält…
 ldb33/cve-2023-24249-poc
Proof-of-Concept-Exploit für CVE-2023-24249, eine Schwachstelle für beliebige Datei-Uploads in laravel-admin, die die Bereitstellung von Web-Shells…
 iduzzel/cve-2023-24249-exploit
Exploit-Skript für CVE-2023-24249 - eine Schwachstelle, die Remote-Code-Ausführung über Datei-Upload und Befehlsinjektion ermöglicht.
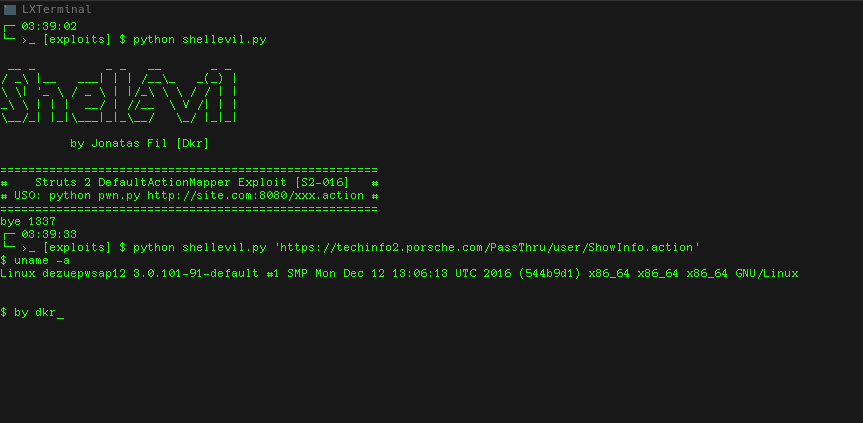 pentestingxroot/shellevil
Struts 2 DefaultActionMapper Interaktiver Shell-Exploit für CVE-2013-225 [S2-016]
 phaedrik/cve-2023-23397-poc
Zwei POCs, die ich für die CVE-2023-23397 Outlook-NTLM-Schwachstelle erstellt habe, zur internen Verwendung.
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 tiepologian/cve-2023-23397
Proof-of-Concept für CVE-2023-23397 in Python
 pushkarup/cve-2023-23397
Dieses Skript nutzt CVE-2023-23397 aus, eine Zero-Day-Schwachstelle in Microsoft Outlook, und ermöglicht die Erstellung bösartiger E-Mails zu Test-…








