
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 somisec/cve-2024-28397-reverse-shell
Reverse-Shell für CVE-2024-28397.
 vitaciminipi/cve-2024-28397-rce
CVE-2024-28397 - Remote-Code-Ausführung aus angreifbarem JS2PY
 y0naldez/cve-2024-28397-js2py-rce
Generiert JavaScript-Payloads zur Ausnutzung der Js2Py-Sandbox-Escape-Schwachstelle CVE-2024-28397, die entfernte Befehlsausführung und Reverse…
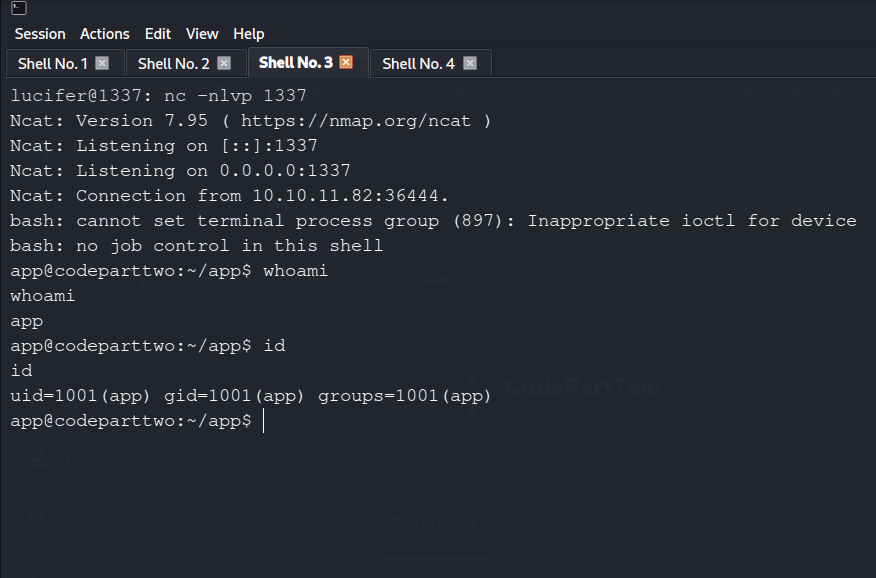 l1337xi/cve-2024-28397-exploit-automation
Ein Python-Automatisierungsskript zur Ausnutzung der Schwachstelle **js2py Sandbox Escape** (CVE-2024-28397). Dieses Tool automatisiert die…
 puvipavan/cve-2024-2667
Dies ist ein POC für CVE-2024-2667 (InstaWP Connect – 1-Klick-WP-Staging & Migration <= 0.1.0.22 - Unauthentifizierter beliebiger Datei-Upload)
 leo-mitch/cve-2024-25641-rce-automated-exploit-cacti-1.2.26
# Automatisierter RCE-Exploit für Cacti 1.2.26 (CVE-2024-25641) Nutzt eine Schwachstelle zum beliebigen Schreiben von Dateien über die…
 svchostmm/cve-2024-25600-mass
Massen-Exploit für CVE-2024-25600, das Webshells auf verwundbare WordPress-Seiten über eine Liste von Zielen hochlädt.
 kasoomi0228/cve-2024-25600-bricks-builder-wordpress
Automatisiertes Exploit-Tool für CVE-2024-25600, das nicht authentifizierte Remote-Codeausführung auf WordPress-Websites mit dem Bricks Builder…
 nxploited/cve-2024-25092
WordPress NextMove Lite Plugin <= 2.17.0 - Schwachstelle für beliebige Plugin-Installation/-Aktivierung durch Subscriber+
 latings/cve-2021-46422
Python-basierter Proof-of-Concept und Exploit für CVE-2021-46422, mit einem Scanner-Modus und einem Modul zur Befehlsausführung für autorisierte…
 jibeg-unix/cve-2024-24401
Automatisiertes Exploit-Tool für CVE-2024-24401
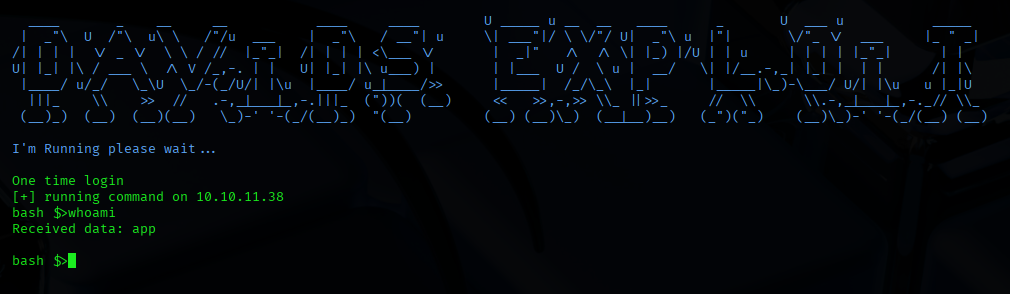 davidaroca27/cve-2024-23346-exploit
Dies ist ein Exploit für die bekannte Remote Code Execution (RCE)-Schwachstelle in der Python-Bibliothek `pymatgen` (CVE-2024-23346) durch das…
 th3hellion/cve-2024-21413
Python-Exploit für CVE-2024-21413, eine Sicherheitslücke zur Remotecodeausführung in Microsoft Outlook. Sendet eine präparierte E-Mail über SMTP, um…
 nxploited/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Fehlende Autorisierung zum Überschreiben/Hochladen von Dateien (Remote-Codeausführung)
 nxploited/cve-2024-11972-poc
Hunk Companion < 1.9.0 - Nicht authentifizierte Plugin-Installation
 nxploited/cve-2024-10674
Th Shop Mania <= 1.4.9 - Authenticated (Subscriber+) Beliebige Plugin-Installation/-Aktivierung
 nxploited/cve-2024-10629
GPX Viewer <= 2.2.8 - Authentifiziert (Abonnent+) Beliebige Dateierstellung
 nxploited/cve-2024-10586-poc
Proof-of-Concept-Exploit für CVE-2024-10586, das das WordPress-Plugin Debug Tool angreift. Automatisiert den Upload beliebiger Dateien, der über…








